


Lo scorso gennaio, durante la competizione di sicurezza informatica Pwn2Own 2024, è stata scoperta una vulnerabilità critica nella comunicazione del sistema di monitoraggio della pressione dei pneumatici (TPMS) della Tesla Model 3.
Questo difetto ha permesso agli attaccanti di eseguire codice malevolo da remoto sul sistema immobilizzatore del veicolo.

Il pieno resoconto di questa scoperta non è ancora stato reso pubblico, ma alcuni dettagli sono emersi durante la conferenza HexaCon, tenutasi di recente.
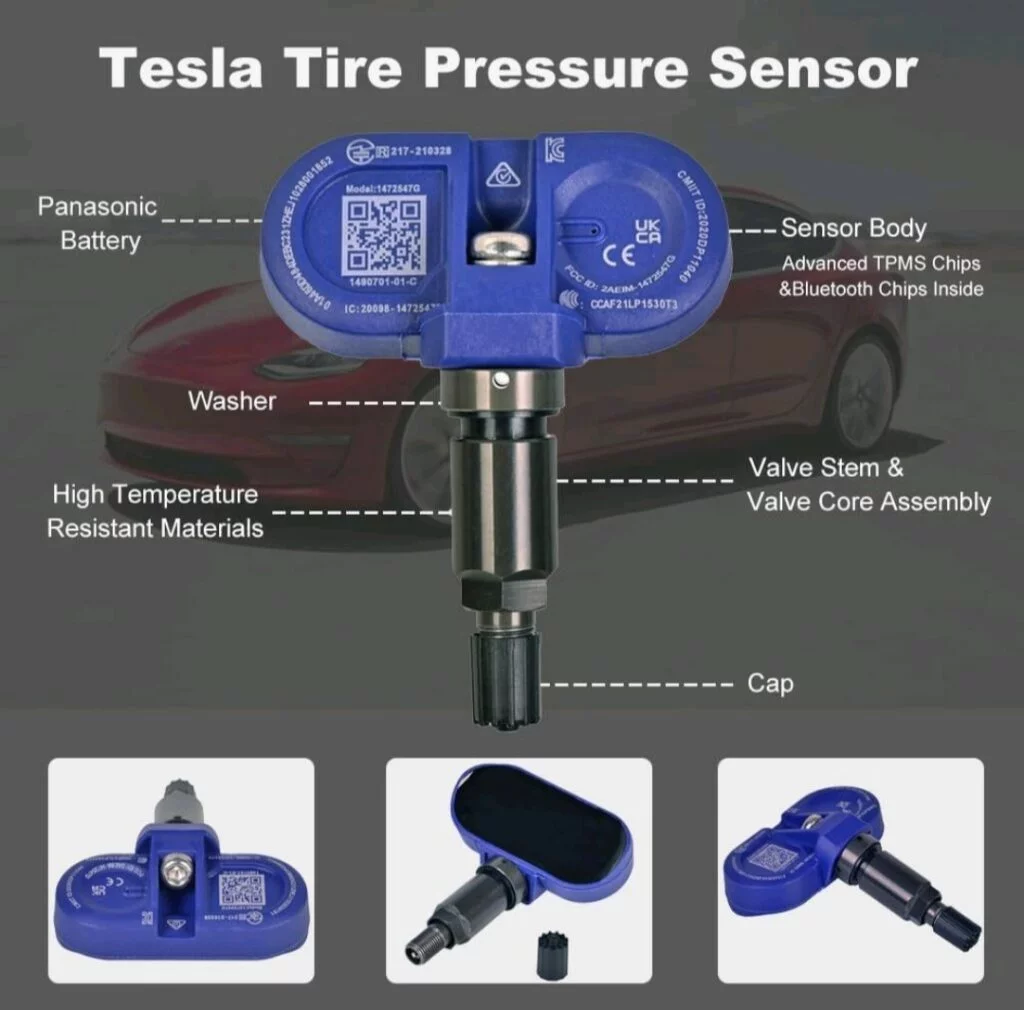
I ricercatori David Berard e Thomas Imbert, appartenenti al team di Synacktiv, hanno presentato la catena di attacco che hanno sfruttato per compromettere la Tesla Model 3. Il punto di partenza dell’attacco è il sistema TPMS, che comunica in modalità wireless con l’auto. Questo sistema è stato utilizzato come vettore per eseguire codice dannoso sull’ECU immobilizzatore, noto come VCSEC.
Il VCSEC è un’unità critica per la sicurezza del veicolo, poiché gestisce la comunicazione con gli smartphone degli utenti per sbloccare e avviare l’auto, oltre a coordinare le funzioni del TPMS. Come riportato dai ricercatori, questo sistema utilizza più interfacce di comunicazione, tra cui il Bluetooth Low Energy (BLE), impiegato sia dai sensori TPMS che dagli smartphone.
Inoltre, gli smartphone possono utilizzare l’interfaccia Ultra Wide Band (UWB) per migliorare la comunicazione con l’auto.
Sebbene la ricerca completa non sia ancora disponibile, questa scoperta solleva importanti questioni sulla sicurezza delle auto connesse e sull’utilizzo di sistemi wireless per funzioni critiche. Tesla è già stata informata della vulnerabilità e si attende una risposta formale da parte del produttore riguardo alle contromisure da adottare per mitigare il rischio di futuri attacchi.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]