


Una copia dell’elenco del Terrorist Screening Center (TSC) dell’FBI è trapelata in rete. Il database contiene 1,9 milioni di record, inclusa la “No Fly List” segreta, ovvero un elenco di persone che non dovrebbero essere ammesse a bordo degli aerei.

La base TSC, gestita dall’FBI, è stata istituita nel 2003 in seguito agli attacchi terroristici dell’11 settembre e contiene i nomi ei dettagli personali di individui che sono
“noti o ragionevolmente sospettati di coinvolgimento in attività terroristiche”.
Sebbene la base sia gestita dall’FBI, l’agenzia fornisce accesso a diverse agenzie governative statunitensi, tra cui il Dipartimento di Stato, il Dipartimento della Difesa, l’Amministrazione per la sicurezza dei trasporti, la protezione doganale e delle frontiere e le forze dell’ordine internazionali.
L’esistenza stessa della base TSC è stata tenuta segreta per oltre un decennio. Questa settimana, il capo di Security Discovery e noto esperto di sicurezza delle informazioni Bob Dyachenko ha dichiarato di aver trovato una copia del database TSC su un indirizzo IP in Bahrain.
“Il cluster Elasticsearch scoperto conteneva 1,9 milioni di record. Non so quale parte dell’elenco TSC abbia tenuto, ma sembra che l’intero elenco sia stato divulgato “
scrive lo specialista.
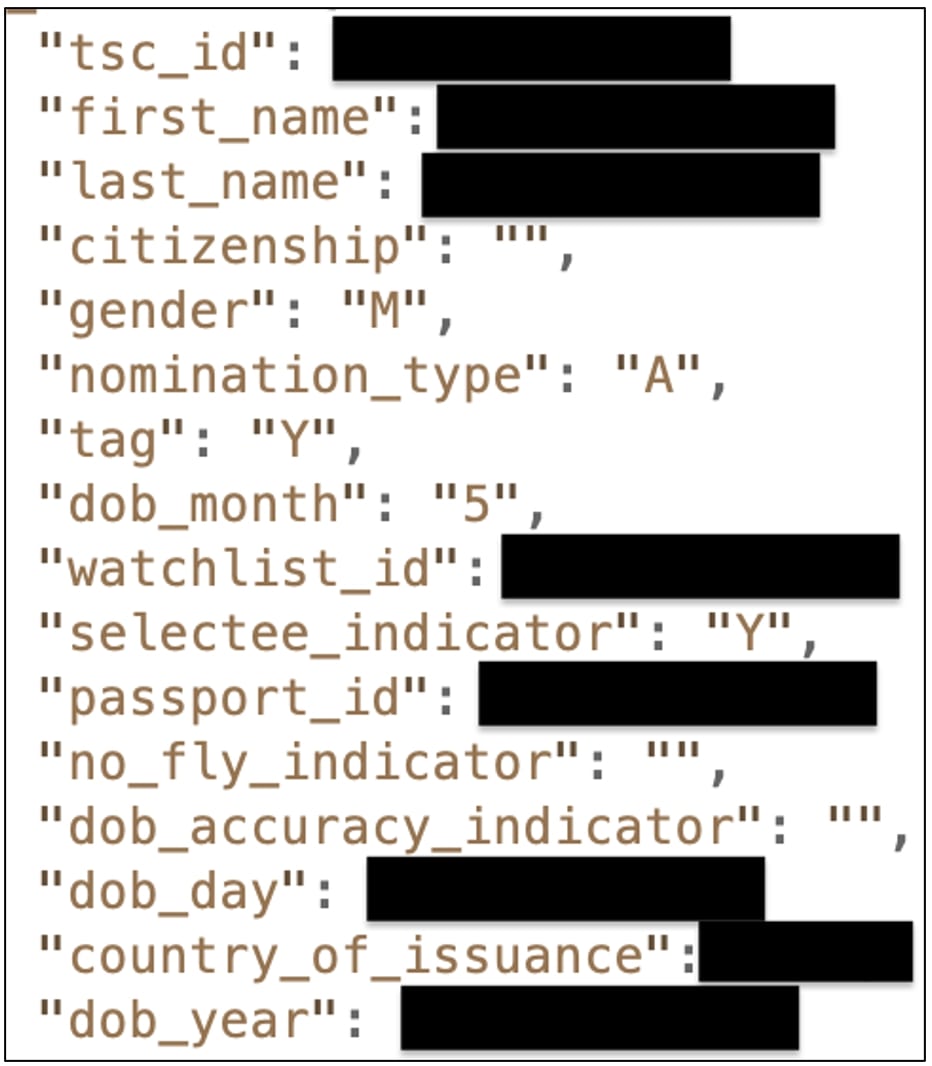
Le informazioni sulla lista includono:
Dyachenko ha notificato al Dipartimento della Sicurezza Nazionale la fuga di notizie il 19 luglio, quando il database è stato indicizzato da Censys e ZoomEye e quando lo ha scoperto.
Il server è andato offline dopo circa tre settimane, il 9 agosto 2021. L’esperto scrive di non sapere perché ci sia voluto così tanto tempo e non è noto se persone non autorizzate abbiano avuto accesso a questa base dati.
“Nelle mani sbagliate, questa lista può essere usata per molestare, perseguitare le persone sulla lista o le loro famiglie. Ciò può causare molti problemi personali e professionali a persone innocenti, i cui nomi (per qualche motivo) sono stati inclusi nell’elenco “
osserva Dyachenko.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]