


Gli specialisti di cybernews, guidati dal ricercatore di sicurezza informatica Bob Dyachenko, hanno identificato un’enorme fuga di dati, chiamata la “madre di tutte le violazioni” (MOAB). E’ composta da 12 TB di informazioni e oltre 26 miliardi di record.
Si tratta di un volume record, che copre i dati di migliaia di fughe di notizie precedenti, reindicizzati e raccolti con cura.

Il pericolo di una fuga di notizie non risiede solo nella sua portata, ma anche nel suo contenuto. Le informazioni includono dati provenienti da molti database privati, rendendo impossibile identificare il proprietario dei dati. La fuga di notizie contiene non solo credenziali standard, ma anche informazioni estremamente sensibili, che le rendono particolarmente preziose per gli aggressori.
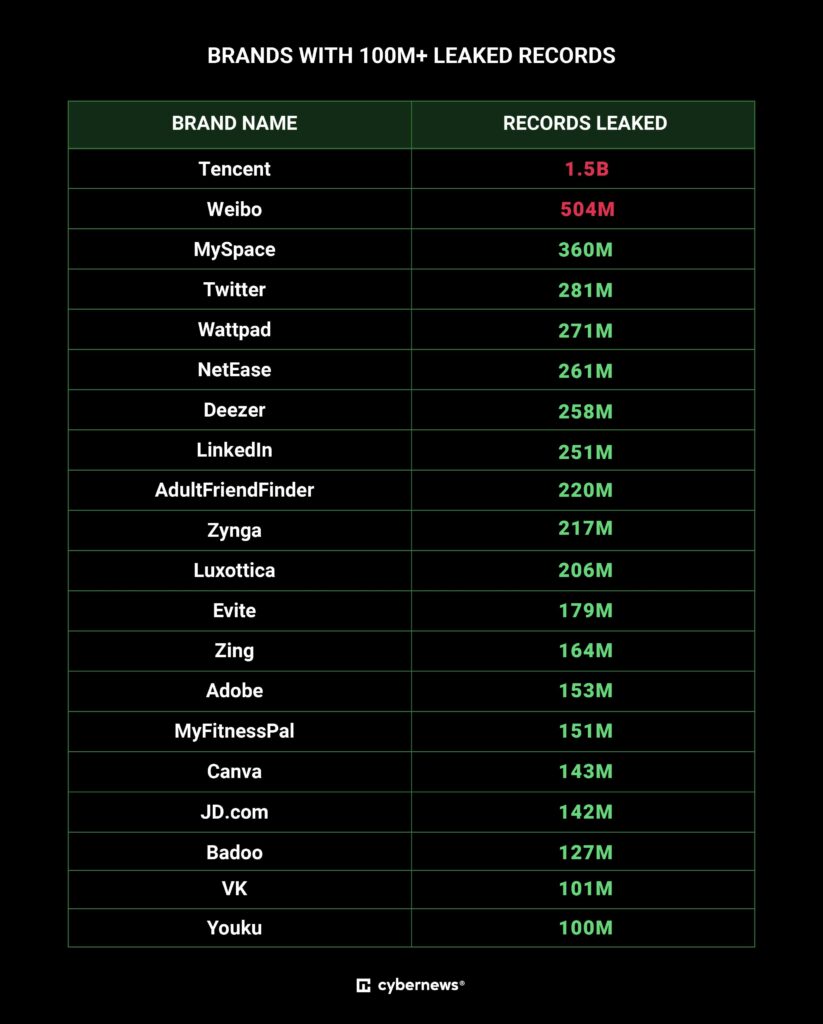
Tra i dati c’è un numero enorme di registrazioni di fughe di notizie precedenti.
Ad esempio, il volume più grande di record, 1,4 miliardi, proviene dagli utenti del messenger cinese Tencent QQ. La fuga di notizie contiene anche centinaia di milioni di record di aziende come Weibo, MySpace, X, Deezer, LinkedIn, AdultFriendFinder, Adobe, Canva, VK, Daily Motion, Dropbox, Telegram e altre.
Inoltre, la fuga di notizie ha colpito i registri di diverse organizzazioni governative negli Stati Uniti, Brasile, Germania, Filippine, Turchia, ecc.
I ricercatori sottolineano che le conseguenze per gli utenti potrebbero essere senza precedenti. Molte persone utilizzano le stesse password per account diversi Questo può portare ad attacchi su larga scala agli account. Inoltre, gli utenti i cui dati sono inclusi in MOAB potrebbero diventare vittime di attacchi di spear phishing o spam.
La società di protezione dai rischi digitali DarkBeam ha subito una massiccia violazione dei dati lo scorso anno, lasciando le sue interfacce Elasticsearch e Kibana non protette.
Di conseguenza, 3,8 miliardi di record di e-mail e password degli utenti sono stati esposti a violazioni della sicurezza. In confronto, questa fuga di notizie rappresenta il 14,6% del volume di dati MOAB, indicando una scala record per la fuga di dati attuale.
Matt Cooke, Cybersecurity Strategist, EMEA di Proofpoint commenta: “Negli ultimi anni Proofpoint ha osservato che i criminali informatici utilizzano tattiche che cercano sempre più spesso di accedere ai dati e non per forza di comprometterli, ponendo attenzione particolare al furto di identità. Questo ultimo leak sembra riunire dati provenienti da violazioni storiche, ma la vasta quantità di informazioni disponibili significa che è probabile che nelle prossime settimane gli attori delle minacce possano effettuare attacchi basati sulle credenziali. Il loro furto di credenziali non è una novità a livello globale e in Italia“.
Inoltre ha aggiunto “Nostri dati recenti rivelano che tra le aziende italiane che hanno subito un tentativo di attacco di phishing nell’ultimo anno, nel 79% lo hanno visto andare a buon fine. Alla luce di ciò, Proofpoint esorta tutti gli utenti a praticare una buona gestione delle password e assicurarsi di utilizzare password uniche per tutti i servizi che utilizzano. Dovrebbero controllare le notifiche di violazione da parte di tutti i servizi che utilizzano e cambiare la loro password se le loro credenziali potrebbero essere state compromesse. Convalidare sempre direttamente le notifiche di violazione con i siti, poiché, anche se non ne abbiamo ancora alcuna prova, è possibile che i truffatori sfruttino le notifiche di violazione come mezzo per ingannare la loro prossima vittima. Il fragore pubblico che circonda il caso MOAB fornisce loro il pretesto, quindi è bene stare attenti. Questi i consigli di Proofpoint per una maggiore consapevolezza informatica: – Gli eventi di perdita di dati sono molto diffusi, quindi è importante creare una password unica. Utilizzate tre parole casuali per creare una password forte e memorabile e attivate l’autenticazione a più fattori (MFA) ove possibile. – La tempestività è un fattore chiave per i criminali informatici. Diffidate di email, messaggi o annunci pubblicitari non richiesti, che propongono offerte incredibilmente vantaggiose su articoli cercati e sembrano troppo belle per essere vere, che appaiono improvvisamente nella vostra casella di posta.”


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].