


Sembrerebbe che la MBDA abbia chiarito che i post sui vari forum (Exploit e Breached) dove veniva riportata una presunta fuga di informazioni dalle infrastrutture IT dell’azienda erano falsi. La notizia era stata creata nel tentativo di ricattare l’organizzazione.
Gli estorsori avevano acquisito i dati della MBDA da un’unità esterna utilizzata dalla “divisione italiana dell’azienda” e chiesto un riscatto per non divulgare o vendere i file.

“L’origine dei dati è già stata accertata, essendo stati acquisiti da un hard disk esterno. È stato confermato che non si è verificato alcun hacking delle reti sicure dell’azienda”
Advertising
Sicuramente, a livello di cyberspace esterno non sarà successo alcun hack.
Ma occorrerebbe comprendere meglio internamente, come tale hard disk sia fuoriuscito dall’azienda, come mai non era stato cifrato (viste le informazioni riservate contenute, perché così sembra) e se si sia trattato di un impiegato infedele oppure di una falla all’interno dell’infrastruttura IT dell’azienda che abbia permesso il download di informazioni riservate da una PdL di un impiegato.
In una azienda che produce armi, ci si aspetterebbe una politica di blocco delle porte USB e quindi la possibilità di non far utilizzare ai dipendenti unità di archiviazione esterna dei dati.
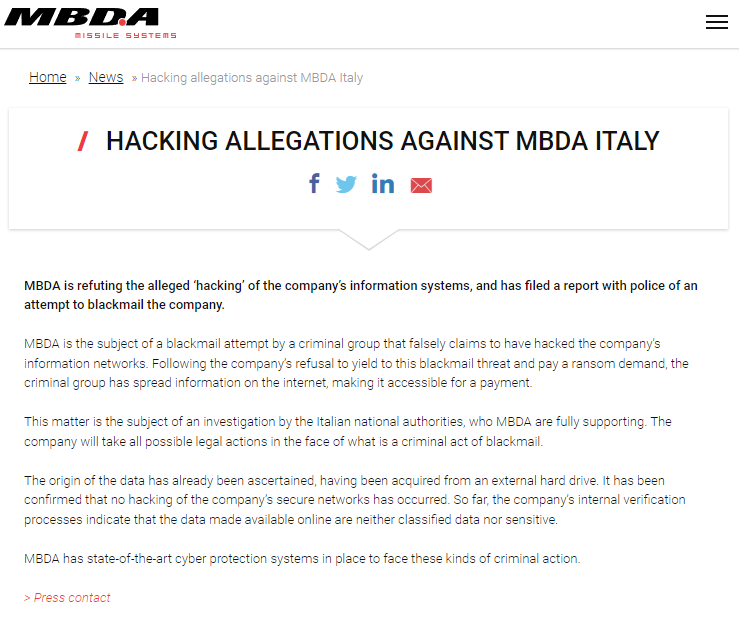
MBDA sta confutando il presunto "hacking" dei sistemi informatici dell'azienda e ha sporto denuncia alla polizia di un tentativo di ricatto verso l'azienda.

MBDA è oggetto di un tentativo di ricatto da parte di un gruppo criminale che afferma falsamente di aver violato le reti informatiche dell'azienda. In seguito al rifiuto dell'azienda di cedere a questa minaccia di ricatto e di pagare una richiesta di riscatto, il gruppo criminale ha diffuso informazioni su Internet, rendendole accessibili a pagamento.

La questione è oggetto di indagine da parte delle autorità nazionali italiane, che MBDA sostiene pienamente. La società intraprenderà tutte le azioni legali possibili di fronte a quello che è un atto criminale di ricatto.

L'origine dei dati è già stata accertata, essendo stati acquisiti da un hard disk esterno.

È stato confermato che non si è verificato alcun hacking delle reti sicure dell'azienda. Finora, i processi di verifica interna dell'azienda indicano che i dati messi a disposizione online non sono né dati classificati né sensibili.

MBDA dispone di sistemi di protezione informatica all'avanguardia per far fronte a questo tipo di azioni criminali.
L’azienda non fornisce alcuna spiegazione su come gli estorsionisti abbiano messo le mani sull’hard disk esterno della MBDA Italia.
MBDA ha anche aggiunto che non cederanno al ricatto e non pagheranno il riscatto ai criminali.
Invece, lavoreranno con le forze dell’ordine italiane e intraprenderanno tutte le azioni legali contro gli autori della truffa. Il 30 luglio 2022, un gruppo di hacker chiamato “Andrastea”, che si descrive come un gruppo di ricercatori sulla sicurezza informatica, ha pubblicato dei post su alcuni forum di hacking di una presunta violazione dell’MBDA sfruttando le vulnerabilità critiche della rete.
Gli hacker hanno affermato di aver scaricato circa 60 GB di dati a seguito dell’intrusione, comprese informazioni sui dipendenti di MBDA, diversi progetti militari classificati, schemi tecnici, contratti, accordi e altro.
Andrastea ha condiviso campioni dei dati rubati come prova che i dati in loro possesso sono reali.
MBDA è un grande sviluppatore di sistemi missilistici che attualmente produce 45 tipi di missili venduti a 90 clienti. Altri 15 sono ora in fase di sviluppo, inclusi i sistemi aria-aria, terra-aria, aria-superficie, antinave, anticarro e lancia-multiplo.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.