


La NSA ha lanciato una allerta riguardo ai router domestici, sfruttati dagli hacker statali per intercettare dati sensibili. Le campagne prendono di mira dispositivi non aggiornati, inclusi modelli come TP-Link. Il rischio riguarda anche utenti comuni, spesso inconsapevoli o vittime di attacchi mirati. L’agenzia raccomanda riavvii settimanali, aggiornamento costante del firmware e sostituzione dei dispositivi obsoleti.
Un router domestico è rimasto inattivo per mesi in un angolo buio di una stanza e si è improvvisamente ritrovato al centro di un allarmante allarme emesso dalla National Security Agency (NSA) degli Stati Uniti D’America. L’Agenzia per la Sicurezza Nazionale ha esortato tutti gli utenti a riavviare i propri router e ha avvertito che gli hacker stanno prendendo sempre più di mira le reti domestiche per rubare dati personali e riservati.
Il motivo dell’allarme sono delle nuove campagne contro i dispositivi di rete vulnerabili. La NSA ha fatto eco ad un altro recente avvertimento dell’FBI, secondo cui degli stati nazionali stanno sfruttando i router vulnerabili in tutto il mondo per intercettare e rubare informazioni sensibili riguardanti strutture militari, agenzie governative e infrastrutture critiche.
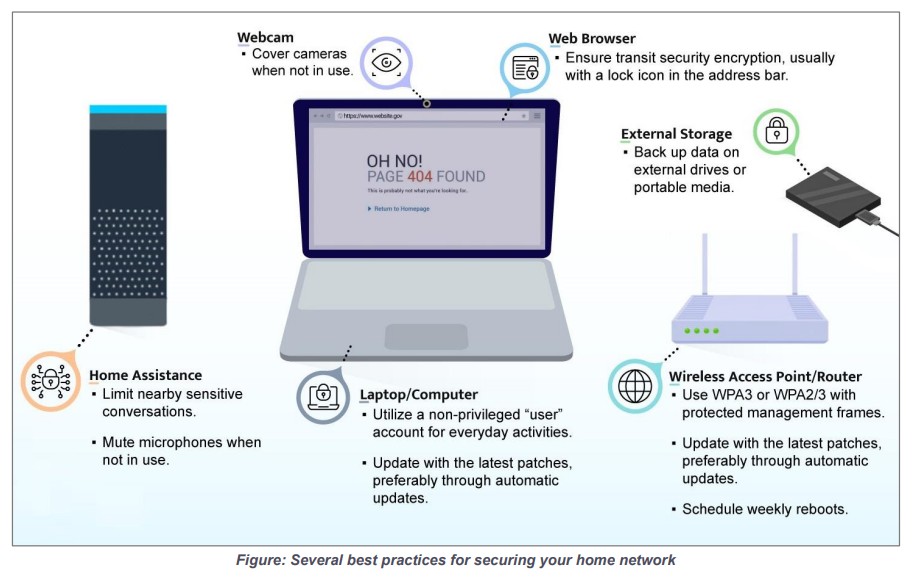

Le agenzie statunitensi hanno quindi affermato che i membri di un gruppo di hacker non specificato sta raccogliendo credenziali e violando router vulnerabili, inclusi i TP-Link e sfruttando la vulnerabilità critiche come il CVE-2023-50224.
Il messaggio principale dell’allarme è semplice. Un router domestico non deve essere trasformato in una scatola con le luci lampeggianti. Se un router non riceve più aggiornamenti di sicurezza, è ora di sostituirlo e se il produttore rilascia ancora firmware, gli aggiornamenti dovrebbero essere installati regolarmente e tempestivamente.
La NSA ricorda di iniziare con le norme di sicurezza base. Raccomanda di cambiare i login e le password predefinite, disabilitare la gestione remota, installare la versione più recente dei firmware e rimuovere i dispositivi se sono in End Of Life (EoL). Per molti utenti , tali misure sono rare, anche se il router è il primo punto di accesso alla rete.
La NSA raccomanda di riavviare router, smartphone e computer almeno una volta alla settimana. Riavvii regolari aiutano a eliminare i componenti dannosi che potrebbero essersi annidati nel sistema e a ridurre il rischio di attacchi. Si tratta quindi di una procedure semplici, che molti eseguono solo dopo interruzioni di connessione, ma che dovrebbero essere svolte regolarmente.
Anche se è improbabile che un singolo utente diventi il bersaglio di una intelligence straniera, una rete domestica rimane sempre un ottimo obiettivo per attacchi di massa o attacchi mirati. Si consiglia ai possessori di tali router di verificare se il modello del proprio router disponga del firmware più recente e di riavviare il dispositivo.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]