


Durante una campagna su larga scala, gli hacker criminali hanno compromesso circa 2.000 server Citrix NetScaler utilizzando la vulnerabilità RCE critica CVE-2023-3519 (9,8 punti sulla scala CVSS). I paesi europei hanno sofferto maggiormente di questi attacchi.
Gli esperti della società di sicurezza Fox-IT dell’Istituto olandese per il rilevamento delle vulnerabilità (DIVD) hanno scoperto un’altra campagna dannosa su larga scala per installare web shell sui server Citrix Netscaler vulnerabili al problema CVE-2023-3519, che è stato scoperto e risolto a luglio 2023.

Poco dopo la scoperta di questo bug, la US Cybersecurity and Infrastructure Protection Agency (CISA) ha riferito che i criminali hanno sfruttato il bug per distribuire web shell. Poco dopo, la Shadowserver Foundation ha stimato che, utilizzando CVE-2023-3519, gli aggressori hanno distribuito web shell su almeno 640 server Citrix vulnerabili.
Come riportato ora da Fox-IT, negli ultimi mesi la società ha riscontrato ripetutamente incidenti relativi allo sfruttamento di CVE-2023-3519 e ha trovato server compromessi da diverse web shell contemporaneamente.
Utilizzando le informazioni su queste backdoor, Fox-IT e DIVD hanno scansionato Internet alla ricerca di dispositivi che eseguono queste web shell. Si noti che gli amministratori possono riconoscere tali scansioni controllando i log di accesso HTTP per user-agent DIVD-2023-00033.
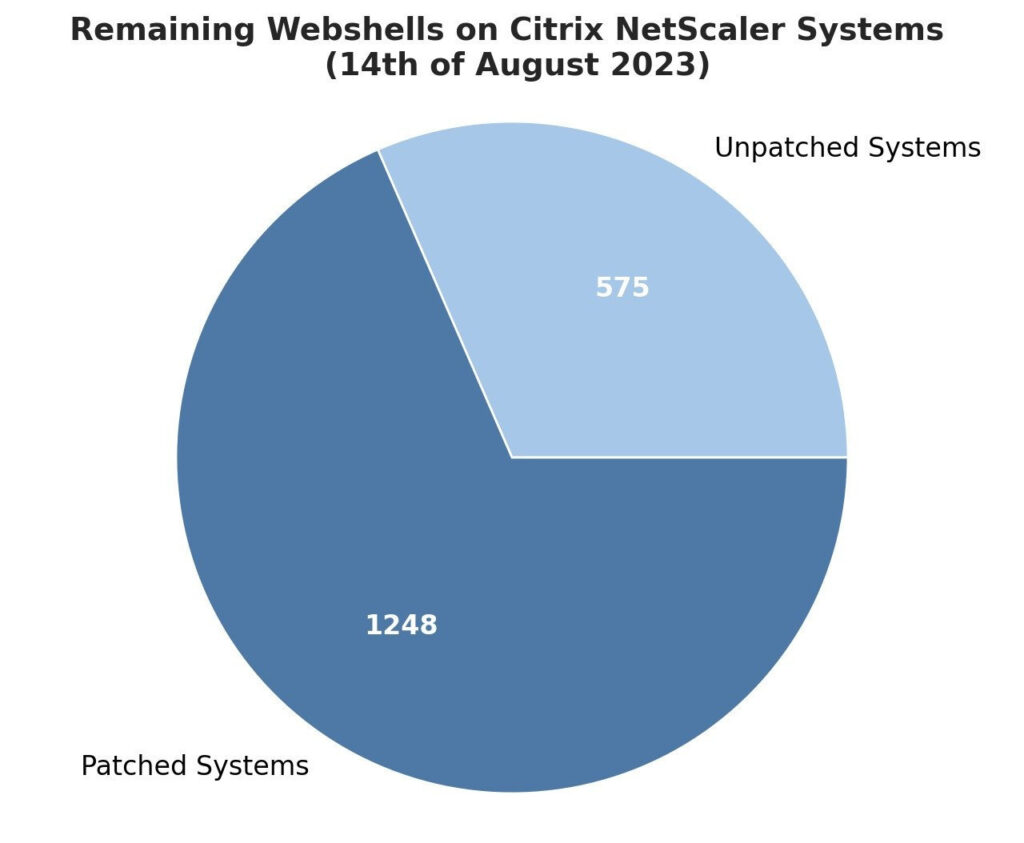
Inizialmente, durante la scansione sono stati presi in considerazione solo i sistemi vulnerabili, ma successivamente i ricercatori hanno verificato anche quei sistemi che hanno ricevuto una patch per eliminare CVE-2023-3519. Alla fine, sono stati scoperti 1.952 server NetScaler con le stesse web shell che Fox-IT aveva identificato durante la risposta agli incidenti.
Il rapporto rileva che al 14 agosto 2023 erano ancora presenti backdoor su 1.828 server. Allo stesso tempo,1247 hanno ricevuto la patch ma ciò è avvenuto dopo che gli hacker hanno introdotto le web shell.
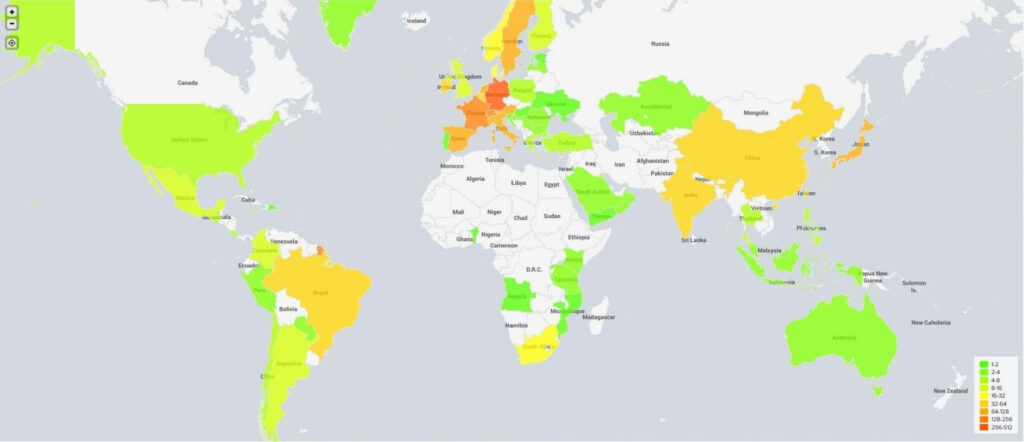
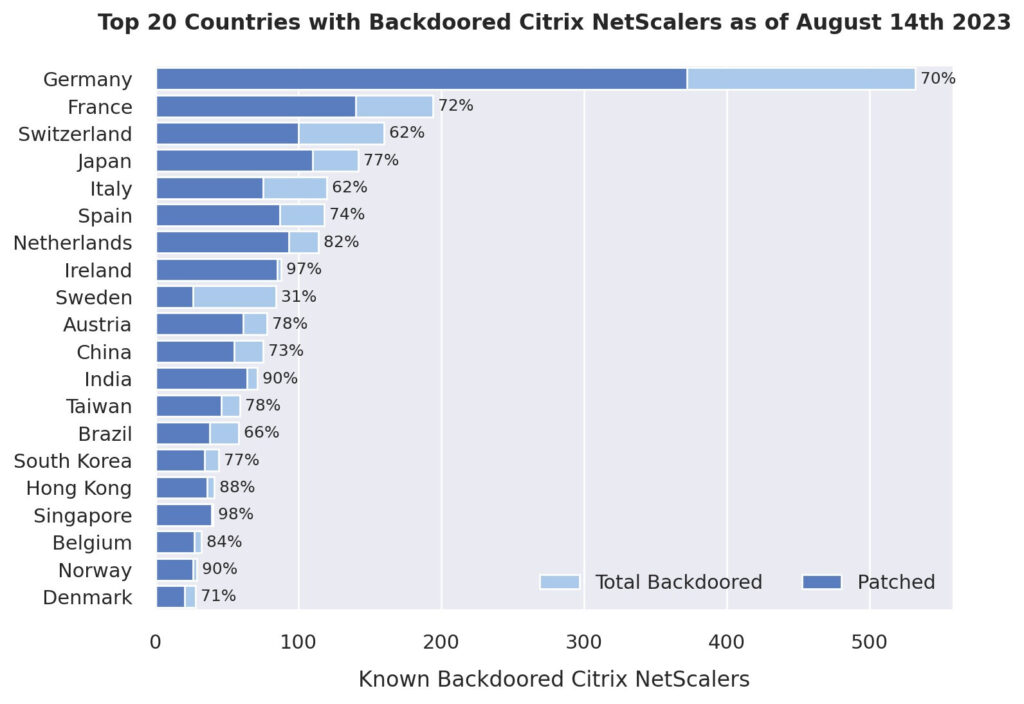
Fox-IT e DIVD stanno già contattando le organizzazioni direttamente o tramite i CERT nazionali per informarle della compromissione dei server NetScaler sulle loro reti. Il maggior numero di server Citrix NetScaler compromessi (sia con patch che senza patch) è stato trovato in Germania, Francia e Svizzera.
I paesi dell’Europa nel loro insieme hanno sofferto di questi attacchi più di altri: tra i primi 10 paesi attaccati ci sono solo due paesi di altre regioni del mondo. Allo stesso tempo, nonostante siano stati individuati migliaia di server NetScaler vulnerabili in Canada, Russia e Stati Uniti, su nessuno di essi sono state trovate shell Web dannose.
Fox-IT conclude che il numero di server Citrix NetScaler vulnerabili sta diminuendo, ma è troppo presto per parlare del “tramonto” di questa vulnerabilità. Inoltre, come si è scoperto, anche un server NetScaler con patch può contenere ancora la backdoor, quindi si consiglia agli amministratori di controllare i propri sistemi. Per fare ciò, gli esperti hanno pubblicato uno speciale script Python scaricabile su GitHub.
Inoltre, il loro scanner, che cerca indicatori di compromissione associati agli attacchi a CVE-2023-3519, è stato recentemente rilasciato dagli specialisti di Mandiant.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].