


Nel 2025, gli utenti fanno ancora molto affidamento sulle password di base per proteggere i propri account. Uno studio di Comparitech, basato sull’analisi di oltre 2 miliardi di password reali trapelate su forum dedicati alle violazioni dei dati nel corso di un anno, ha rilevato che le password più comuni sono rimaste invariate per molti anni: “123456“, “admin” e “password” rimangono le scelte principali.
Gli analisti dell’azienda hanno stilato una classifica delle 100 password più comuni. La top ten è dominata da sequenze numeriche familiari: “123456“, “12345678“, “123456789” e poi “admin”, “1234”, “Aa123456”, “12345”, “password”, “123” e “1234567890”.

La variante più popolare, “123456“, è apparsa nel database oltre 7,6 milioni di volte, mentre “minecraft”, al 100° posto, è apparsa circa 70.000 volte, senza contare le 20.000 “Password” con iniziale maiuscola.
Circa un quarto delle 1.000 password più comuni è composto esclusivamente da numeri. Quasi il 39% include la sequenza “123” e un altro 2% utilizza la combinazione inversa “321”. La stringa “abc” compare nel 3,1% dei casi. Tra le password minimaliste, spiccano “111111” (18° posto) e persino “********” (35°).
Quasi il 4% di tutte le combinazioni popolari contiene le parole “pass” o “password“, il 2,7% contiene “admin”, l’1,6% contiene “qwerty” e l’1% contiene “welcome“.
Il rapporto ha rilevato che, tra gli esempi a sfondo nazionale, la password “India@123” si è distinta, classificandosi al 53° posto per frequenza. Secondo i ricercatori, tali combinazioni, sebbene meno stereotipate, sono comunque facili da indovinare.
Esaminando la lunghezza delle password, gli esperti hanno notato una tendenza preoccupante: il 65,8% delle combinazioni contiene meno di 12 caratteri, il 6,9% è più corto di otto e solo il 3,2% supera i 16 caratteri. Nel frattempo, la nona password più popolare, “123“, è composta da sole tre cifre, e la quinta più popolare, “1234“, ne contiene quattro.
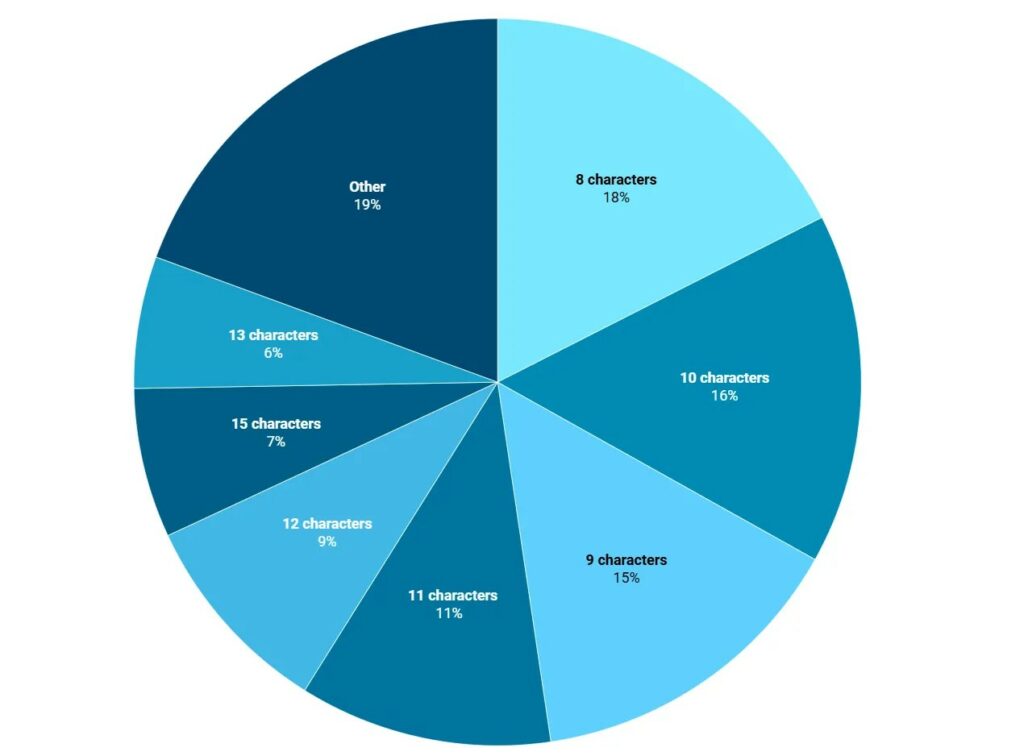
Grafico: le password più comuni in base alla lunghezza (Comparitech)
Gli autori dello studio sottolineano che i moderni strumenti di hacking possono decifrare password deboli in pochi secondi. Le password corte sono facilmente violabili tramite attacchi brute force e riutilizzare la stessa password su diversi siti web rende gli account vulnerabili ad attacchi brute force con credenziali rubate.
Una password sicura è considerata lunga almeno dodici caratteri, con una combinazione di lettere minuscole e maiuscole, numeri e caratteri speciali. Dovrebbe inoltre essere il più casuale possibile e non contenere schemi riconoscibili. L’autenticazione a due fattori offre una protezione aggiuntiva, impedendo l’hacking anche se la password è compromessa.
La metodologia di ricerca si basa sulla raccolta di set di dati trapelati da forum e canali Telegram. Per garantire l’aggiornamento del materiale, i ricercatori hanno confrontato i dati con i report di fuga di notizie disponibili al pubblico o hanno verificato la data dell’attacco informatico con gli autori delle pubblicazioni.
Sono stati inclusi nell’analisi solo i post confermati risalenti al 2025, con tutte le informazioni personali rese anonime. La classifica si è basata sul numero di occorrenze di ciascuna combinazione univoca nel database ripulito.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].