


Il gruppo ransomware Ragnar Locker ha annunciato che TAP Air Portugal, la più grande compagnia aerea del Portogallo, è stata hackerata.
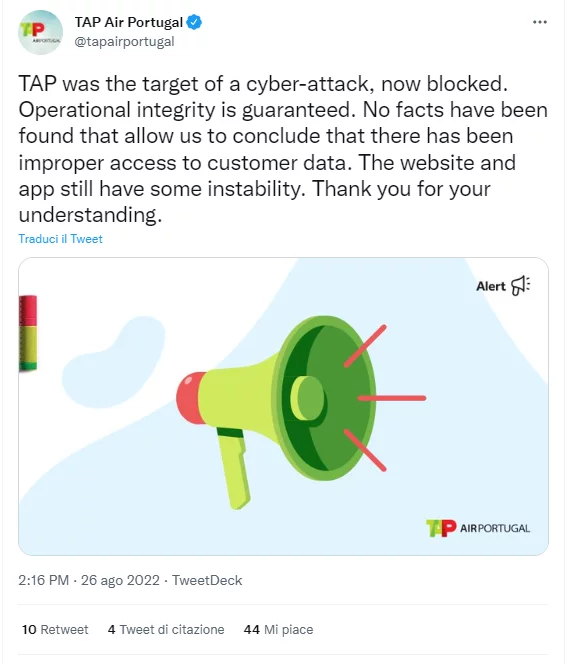
La società ha confermato che l’attacco è avvenuto la scorsa settimana, ma è stato riferito che gli esperti non hanno trovato alcuna prova che gli aggressori abbiano avuto accesso alle informazioni sui clienti.

All’inizio di questa settimana, la compagnia aerea ha annunciato che il suo sito Web e la sua app erano inattivi a causa di un attacco informatico. È stato notato che i clienti possono prenotare i biglietti, gestire le prenotazioni precedenti, nonché effettuare il check-in per i voli e scaricare le carte d’imbarco senza effettuare il login.
“Non sono stati trovati fatti che consentano di trarre una conclusione sull’accesso illegale ai dati dei clienti. Il sito Web e l’app potrebbero ancora funzionare con piccoli intoppi”
ha scritto la compagnia aerea su Twitter.
Sebbene i rappresentanti di TAP Air Portugal non abbiano scritto in modo specifico sull’attacco ransomware, ora è apparsa una nuova voce sul sito Web di Ragnar Locker sul dark web, in cui si afferma che il gruppo è responsabile dell’attacco al vettore aereo.
Il ransomware afferma che centinaia di gigabyte di dati sono stati compromessi al momento dell’hacking e ora minacciano di fornire “prove inconfutabili” della fuga di notizie.
“Pochi giorni fa, TAP Air Portugal ha emesso un comunicato stampa in cui affermava con sicurezza di aver respinto con successo un attacco informatico e che nessun dato è stato compromesso (ma abbiamo motivo di credere che centinaia di gigabyte avrebbero potuto essere compromessi)”
Advertising
I criminali informatici hanno scritto.
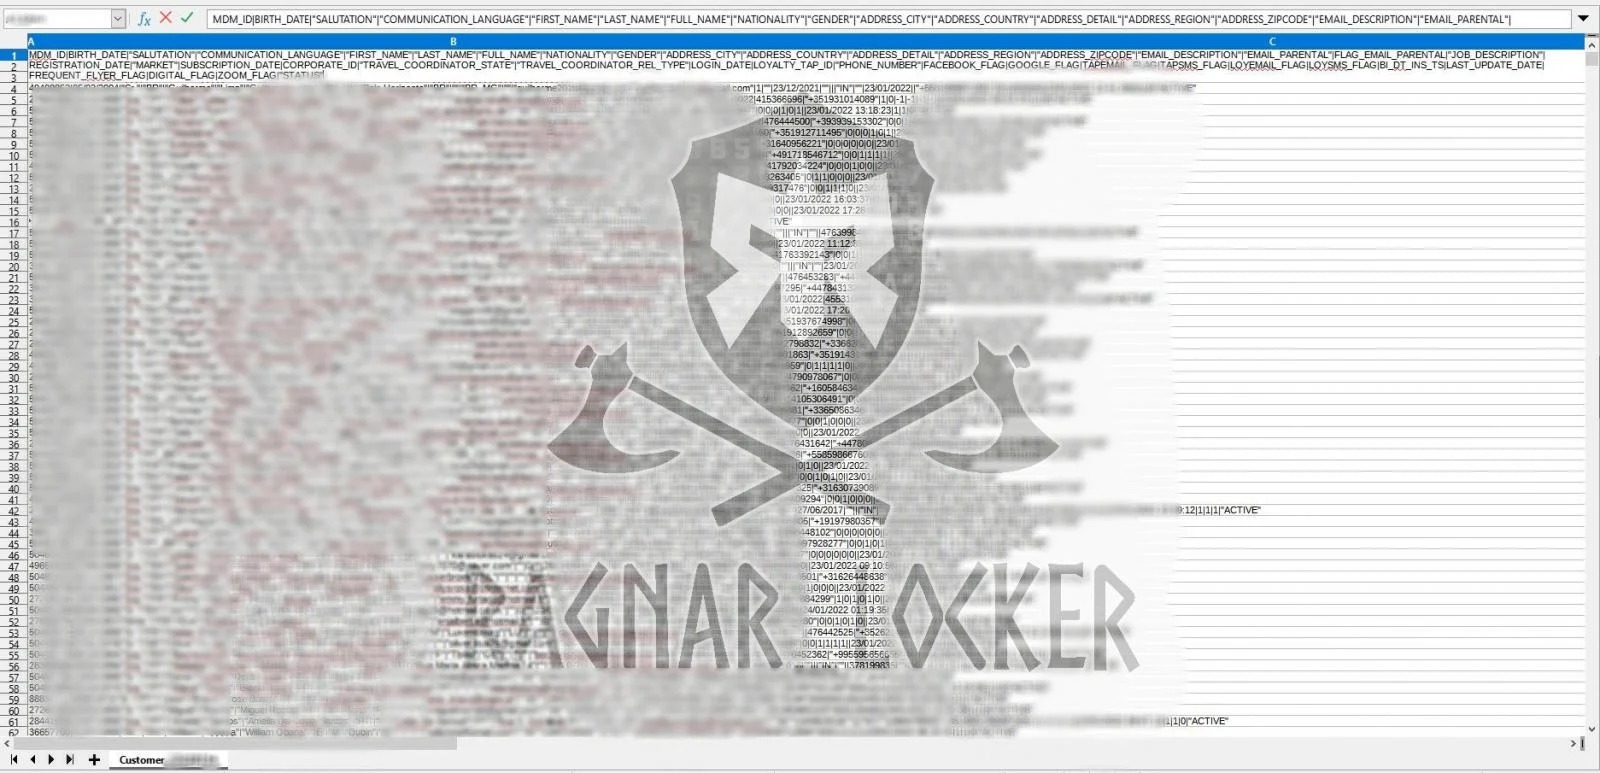
Il gruppo ha riportato sul loro data leak site (DLS) uno screenshot di una tabella contenente informazioni sui clienti presumibilmente rubati dai server della compagnia aerea, inclusi nomi, date di nascita, indirizzi e-mail e indirizzi postali, con le loro dichiarazioni.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]