


La Polizia Postale disarticola, con un’operazione internazionale che ha coinvolto sedici Paesi, la piattaforma Genesis Market, uno dei più grandi mercati underground più importanti al mondo dedicato alla vendita di credenziali rubate.
37 sono state le perquisizioni eseguite solo in Italia.

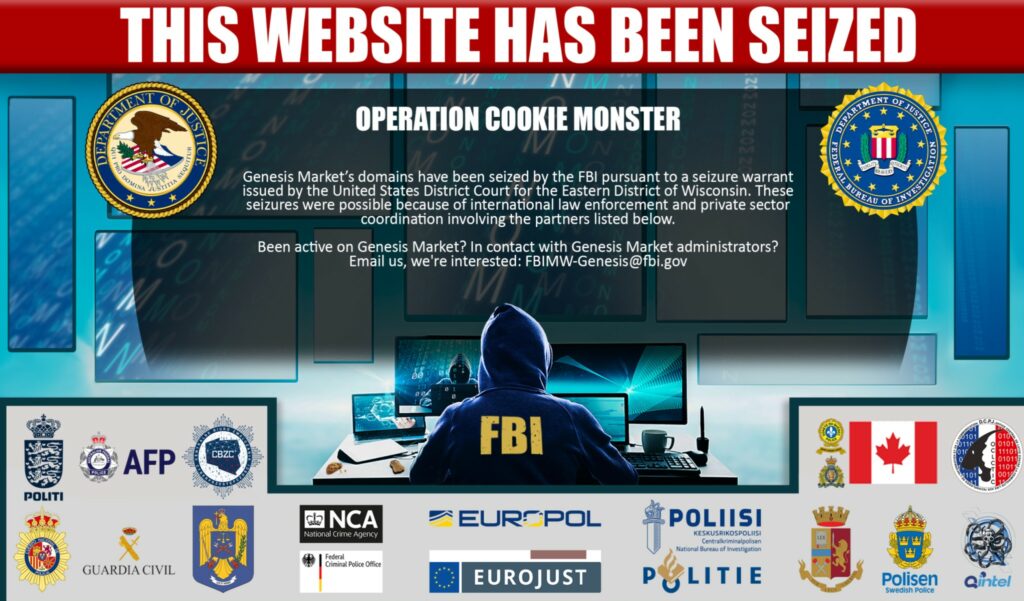
Un’operazione di polizia informatica senza precedenti nel settore del contrasto ai mercati neri del web è stata messa a segno dalla Polizia Postale su tutto il territorio nazionale, nell’ambito di una più vasta indagine a livello internazionale, svoltasi simultaneamente in 16 Paesi, condotta dal FBI e dalla polizia olandese e coordinata da Europol ed Eurojust e diretta, per il territorio italiano, dalla Procura della Repubblica di Roma.
La piattaforma Genesis Market, uno dei più pericolosi mercati illeciti virtuali del mondo, specializzata nella vendita di credenziali di accesso e dati rubati, con un giro di affari di oltre 2 milioni di identità virtuali sottratte, è stata disattivata, con sequestri, eseguiti in tutta Europa, dei server sui quali poggiava l’infrastruttura informatica.
In Italia, risultano coinvolte migliaia di credenziali, individuate dagli specialisti del Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche (CNAIPIC) della Polizia Postale, sotto la direzione della Procura della Repubblica di Roma, ed afferenti sia a spazi informatici della vita privata di comuni cittadini (email, social network, account di e-commerce, ecc.), sia, in maniera ancor più allarmante, password in grado di garantire l’accesso illecito a spazi informatici istituzionali della pubblica amministrazione, nonché a spazi appartenenti a banche e grandi imprese nazionali, erogatrici di servizi pubblici essenziali.
Sul solo territorio italiano, sono stati emessi dalla Procura della Repubblica di Roma 37 decreti di perquisizione personale, locale ed informatica, che il CNAIPIC ed i Centri Operativi per la Sicurezza Cibernetica della Polizia Postale di Campania Basilicata e Molise, Lazio, Lombardia, Puglia, Emilia Romagna, Calabria, Veneto, Sicilia Occidentale, Abruzzo, Friuli Venezia Giulia, Liguria, Toscana, Trentino-Alto Adige ed Umbria, hanno eseguito nei confronti di altrettanti clienti della piattaforma, i quali avevano acquistato nel corso del tempo migliaia di credenziali di accesso.
Tra gli indagati figurano sia soggetti già noti alle Forze dell’Ordine che persone incensurate.
Le perquisizioni hanno condotto al sequestro di diversi dispositivi informatici, l’analisi dei quali consentirà ora agli investigatori di comprendere con esattezza quale sia stato l’utilizzo, da parte degli indagati delle credenziali illecite acquistate, e che tipo di informazioni riservate – ed a quale livello di segretezza – siano state compromesse.
Si rappresenta che il Procedimento penale è ancora in fase di indagini preliminari e che i soggetti indagati devono ritenersi non colpevoli sino alla condanna definitiva.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].