


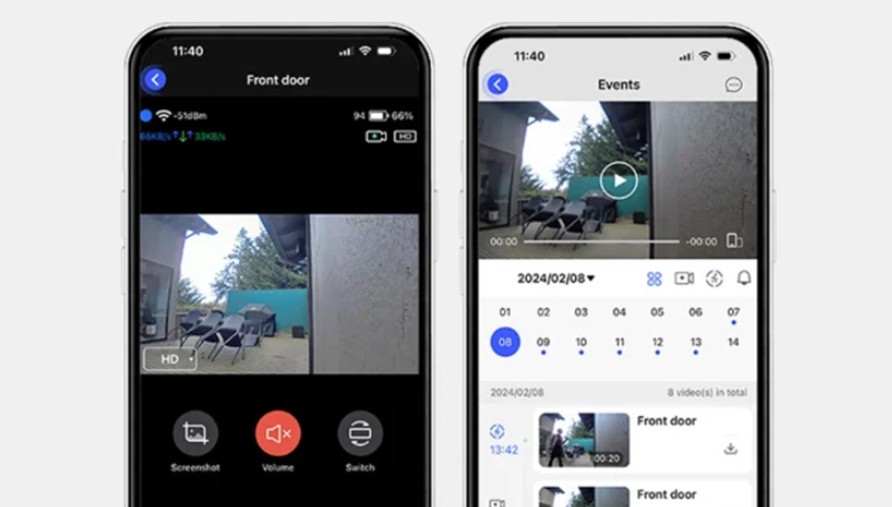
I ricercatori di Consumer Reports (CR) hanno scoperto delle vulnerabilità nei videocitofoni dell’azienda cinese Eken Group Ltd. L’azienda produce dispositivi con i marchi EKEN e Tuck. I suoi prodotti sono venduti dai principali rivenditori tra cui Amazon, Walmart, Shein, Sears e Temu.
Le falle di sicurezza potrebbero consentire a un utente malintenzionato di visualizzare video dai dispositivi o di assumerne il pieno controllo. Un utente malintenzionato potrebbe sfruttare le falle per creare un account nell’applicazione e ottenere l’accesso a una telecamera interfonica vicina collegandola a un altro dispositivo. Il criminale informatico può quindi visualizzare il filmato e persino chiudere le porte del proprietario del dispositivo.

CR ha scoperto che almeno altri 10 campanelli video identici venduti negli Stati Uniti con marchi diversi sono controllati tramite la stessa applicazione mobile Aiwit di Eken.
I ricercatori hanno acquistato 2 campanelli video venduti con i marchi Fishbot e Rakeblue. Hanno scoperto che entrambi i dispositivi erano soggetti alle stesse vulnerabilità. I proprietari di queste telecamere possono essere soggetti a sorveglianza tramite telefoni, piattaforme online e dispositivi connessi.
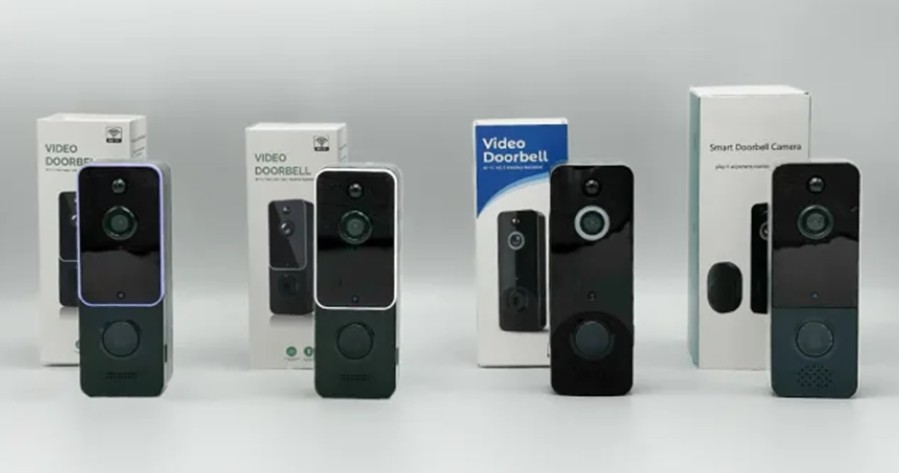
Alcuni citofoni analizzati inoltre non dispongono di un identificatore visibile rilasciato dalla Federal Communications Commission (FCC), che è un requisito per la vendita negli Stati Uniti. Walmart ha rimosso i prodotti difettosi dal suo catalogo e ha offerto rimborsi ai propri clienti che avevano acquistato i dispositivi.
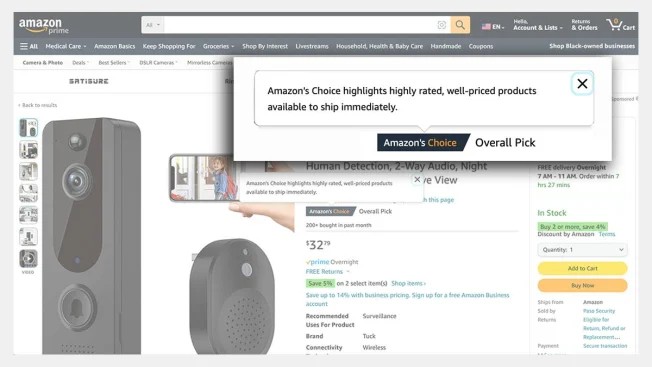
CR ha osservato che i grandi rivenditori come Amazon devono assumersi maggiori responsabilità per i danni causati dai prodotti che vendono. I rivenditori potrebbero fare molto di più per controllare i venditori in modo più approfondito e rispondere ai reclami.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]