


I ricercatori di Certitude hanno scoperto che il firewall di Cloudflare e la protezione DDoS possono essere aggirati attaccando altri utenti dall’interno della piattaforma stessa. Il problema sorge a causa dell’infrastruttura condivisa a cui hanno accesso tutti gli utenti, che consente agli aggressori di attaccare i clienti Cloudflare tramite Cloudflare stesso.
Gli esperti hanno scoperto due problemi che riguardano le funzionalità Authenticated Origin Pulls di Cloudflare e Indirizzi IP di Cloudflare nella lista consentita.

Authenticated Origin Pulls è una funzionalità di sicurezza di Cloudflare che aiuta a garantire che le richieste HTTP(S) inviate al server di origine provengano da Cloudflare e non da un utente malintenzionato. Quando si configura questa funzionalità, i clienti possono scaricare i propri certificati utilizzando l’API o generarli tramite Cloudflare, che è il modo più semplice.
Una volta configurato, Cloudflare utilizza i certificati SSL/TLS per autenticare tutte le richieste HTTP(S) tra i reverse proxy e il server di origine del cliente, impedendo alle richieste non autorizzate di accedere al sito.
Tuttavia, come spiegano, gli aggressori possono aggirare questa protezione perché Cloudflare utilizza un certificato comune per tutti i client, anziché certificati individuali per ciascun tenant, con il risultato che tutte le connessioni originate da Cloudflare vengono consentite.
“Un utente malintenzionato potrebbe creare il proprio dominio su Cloudflare e specificare l’indirizzo IP della vittima come record DNS A. Potrebbe quindi disattivare tutta la sicurezza per quel dominio nel proprio tenant e lanciare un attacco attraverso l’infrastruttura di Cloudflare. Questo approccio consente agli aggressori di aggirare le difese della vittima”, ha spiegato Certitude.
Ciò significa che gli aggressori con un account Cloudflare possono indirizzare il traffico dannoso verso altri clienti Cloudflare o dirigere i propri attacchi attraverso l’infrastruttura dell’azienda.
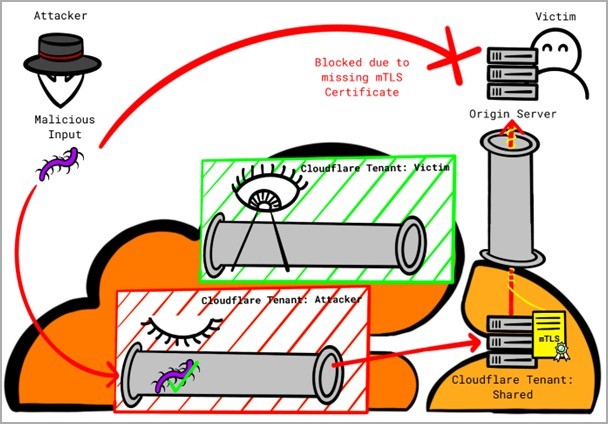
Secondo gli esperti, l’unico modo per proteggersi è utilizzare certificati personalizzati, non certificati Cloudflare. Il secondo problema è legato all’utilizzo della tecnologia di sicurezza Alwayslist Cloudflare IP Addresses, che consente al traffico proveniente solo dagli indirizzi IP Cloudflare di raggiungere i server originali dei clienti.
In questo caso, l’aggressore può anche creare un dominio su Cloudflare e specificare l’indirizzo IP della vittima attraverso un record DNS A. Successivamente, l’aggressore deve disattivare tutte le funzioni di sicurezza del dominio e inviare del traffico dannoso attraverso l’infrastruttura Cloudflare, che dal punto di vista della vittima sembrerà in questo caso attendibile, quindi consentito.
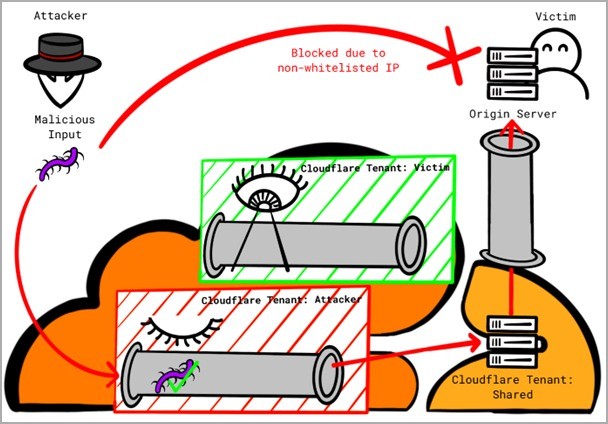
Per proteggersi da tali attacchi, i ricercatori suggeriscono di utilizzare Cloudflare Aegis (se possibile) per determinare un intervallo più preciso di indirizzi IP assegnati a ciascun client.
Gli esperti sottolineano di aver informato gli sviluppatori di Cloudflare delle loro scoperte di marzo 2023 attraverso un programma bug bounty, ma la richiesta è stata chiusa con il segno “informativo” e non è stata ricevuta altra risposta dall’azienda.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.