


Abbiamo spesso su Red Hot Cyber ripetuto questa frase: ‘Combattere il cybercrime è come estirpare le erbacce: se lasci le radici, ricresceranno.’ Oggi, più che mai, questa verità si conferma essere vera.
Il 29 gennaio 2025 è stato un giorno che ha lasciato il segno nell’underground digitale: Crack.io, uno dei forum più popolari del panorama hacking e cracking, è caduto sotto il fuoco dell’ennesima operazione internazionale. Operazione Talent – così l’hanno battezzata – non puntava solo a colpire un’infrastruttura, ma a spegnere per sempre una comunità. Non c’è riuscita.

Cracked.io (alias Cracked.sh) è tornato. E, per ora, è qui per restare.
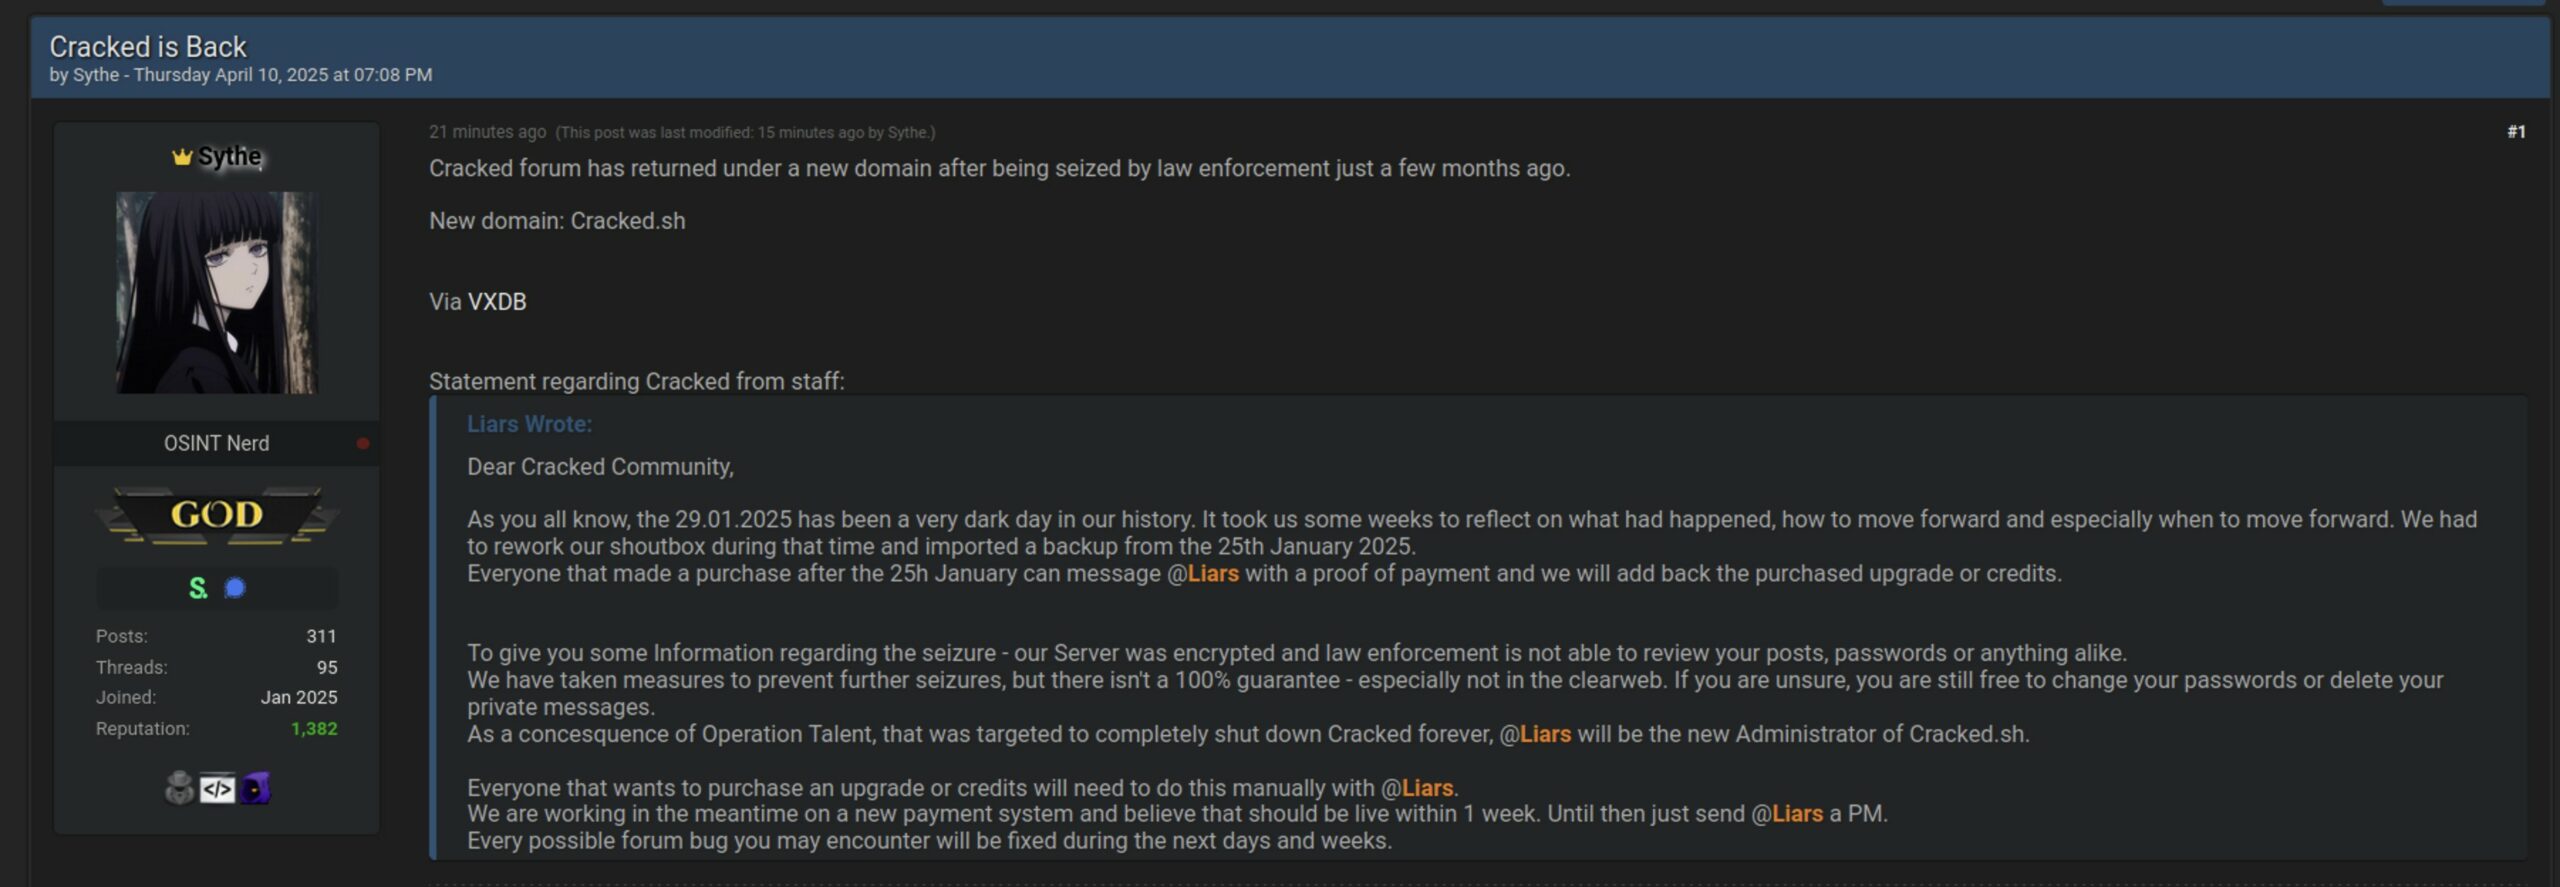
Dopo settimane di silenzio, oggi Crack.io (ora Cracked.sh) è tornato online. Non è una resurrezione improvvisata: dietro il ritorno, c’è stato un lavoro mirato, un periodo di riflessione, e – come dichiarato nel messaggio ufficiale dell’amministrazione – un’importante ristrutturazione del backend, a partire dalla Shoutbox fino al sistema di pagamento, attualmente in fase di transizione.
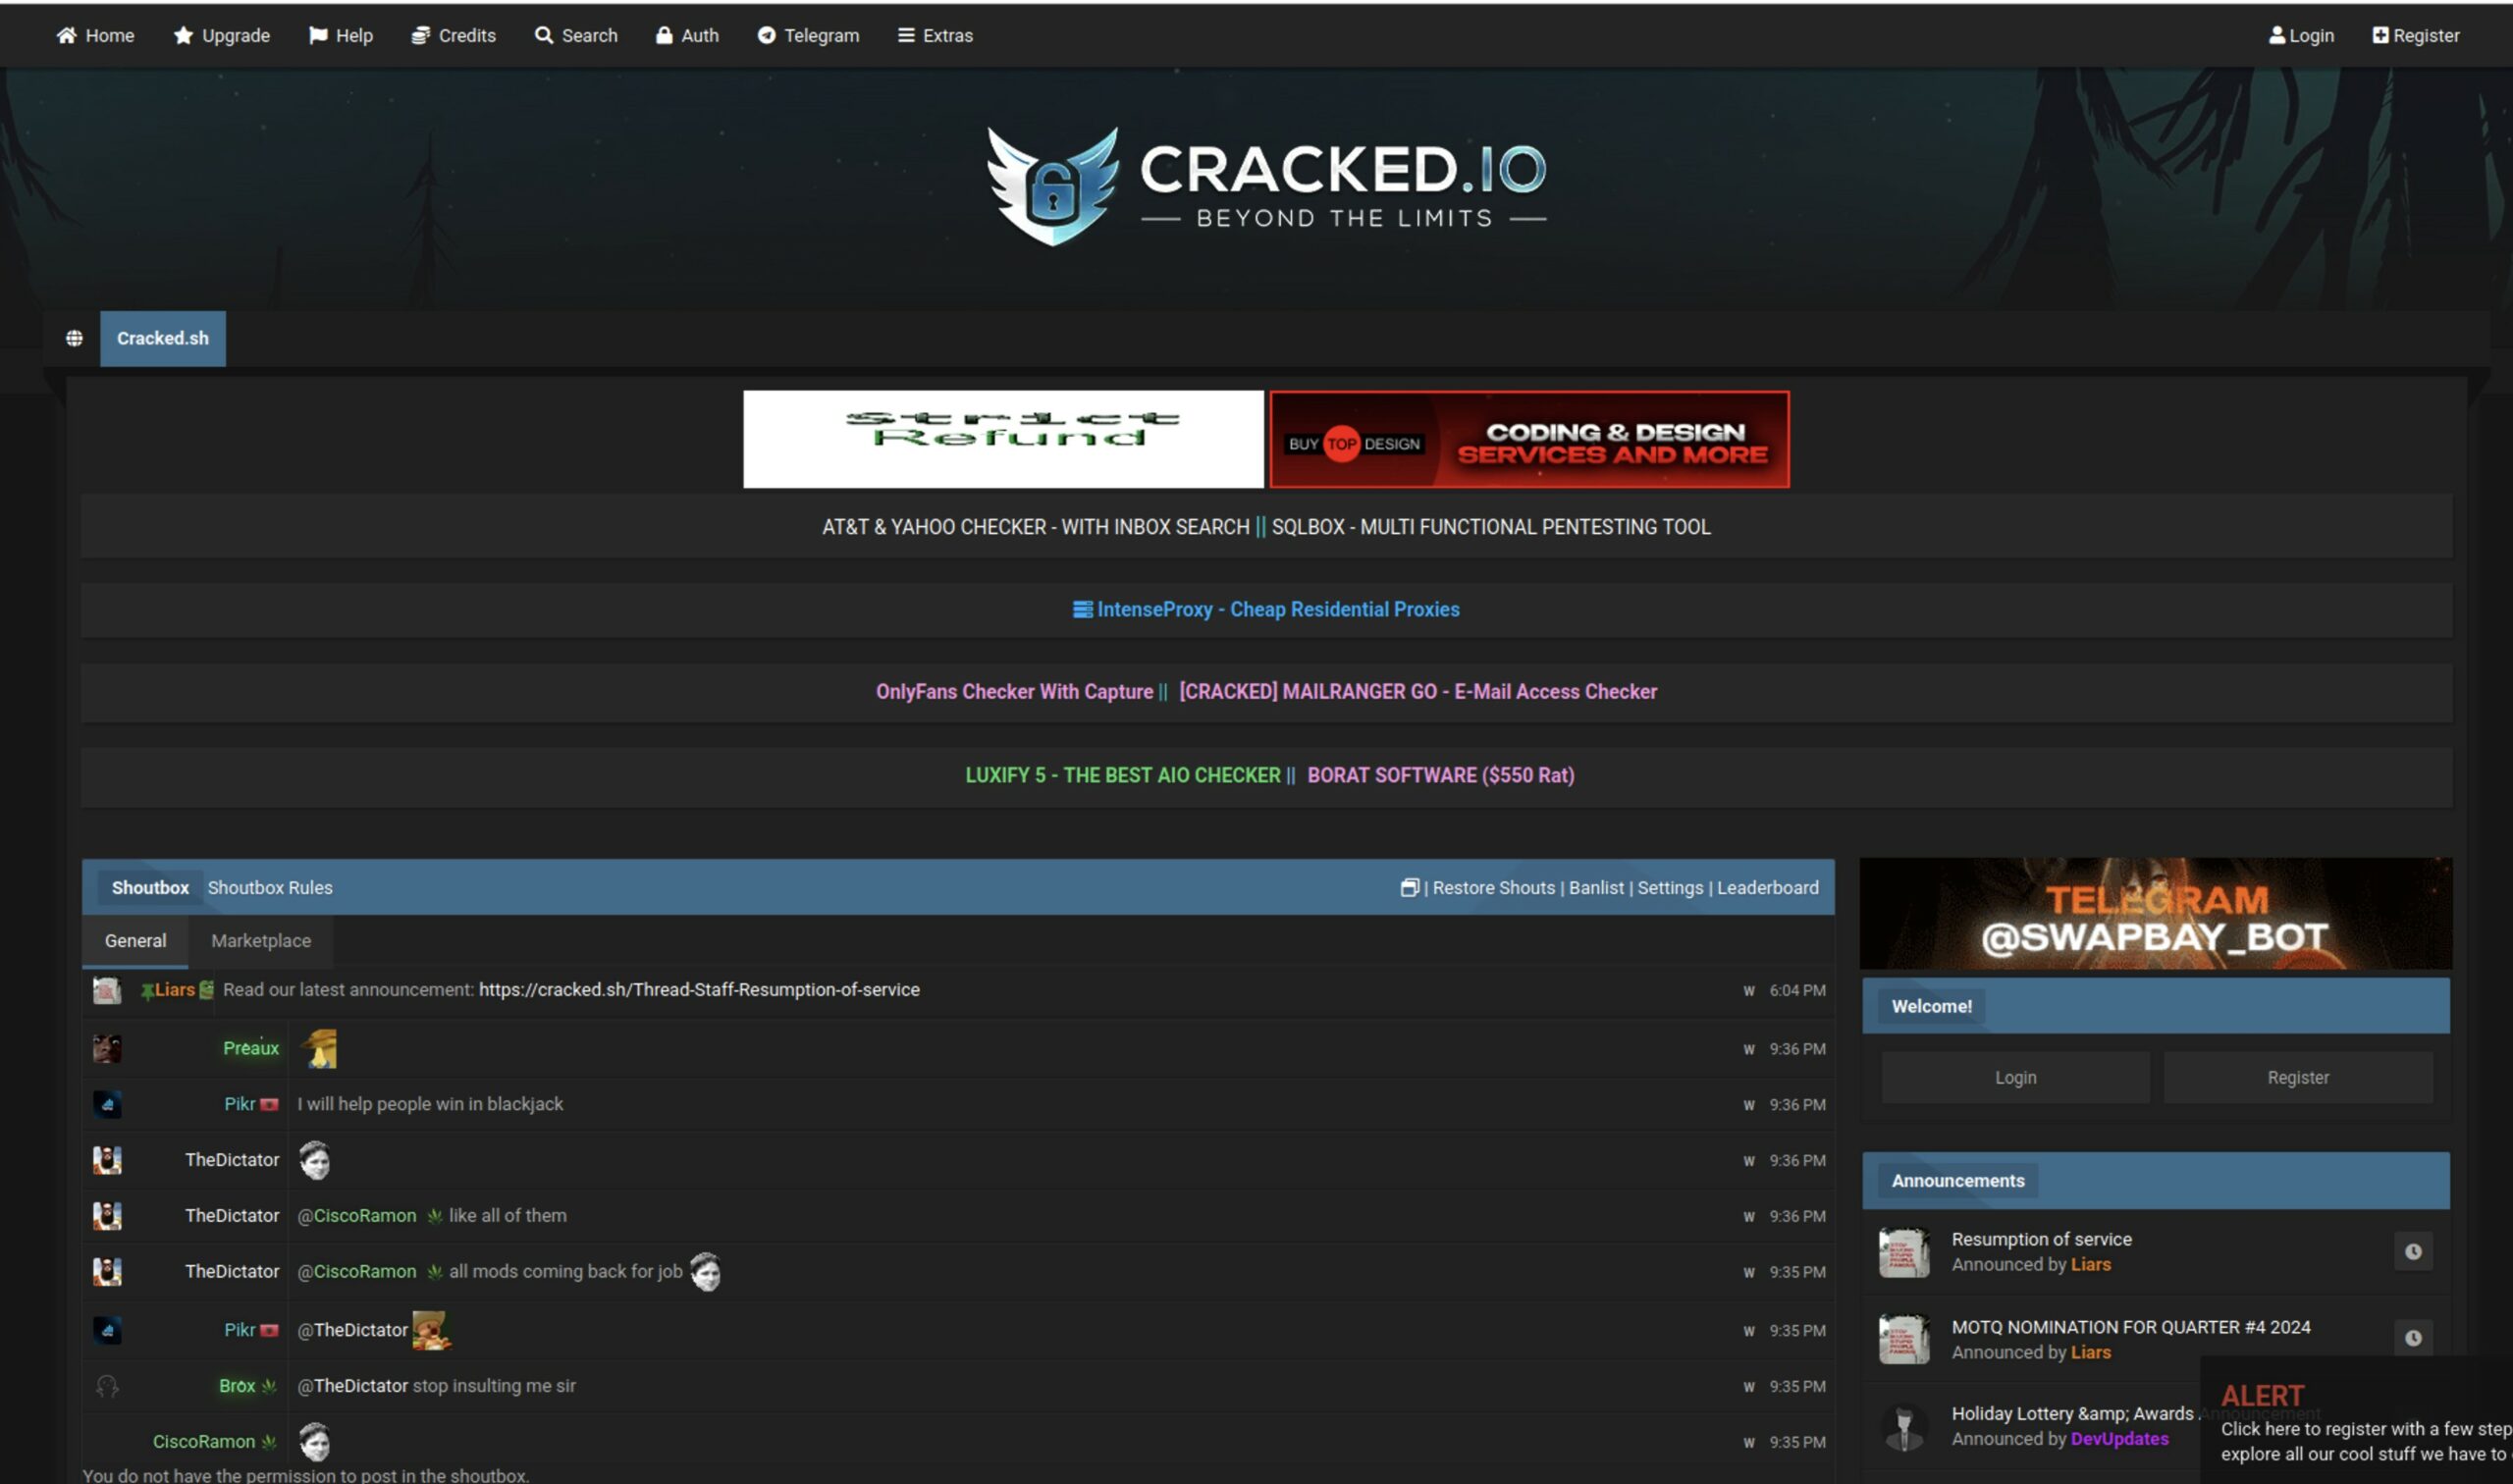
Il punto centrale, ovviamente, è la sicurezza. I server sequestrati erano cifrati. Tradotto: post, credenziali e messaggi privati non sono finiti in mano a nessuno. Un colpo di fortuna? No, semplice pratica di buon senso (che spesso, però, manca). Tuttavia, l’admin non fa promesse: nel clearweb non esistono garanzie al 100%. Ecco perché l’invito a cambiare password o cancellare i messaggi privati, per chi volesse dormire sonni più tranquilli.
L’amministratore ha ora un nuovo “volto”: @Liars, che ha preso le redini della piattaforma. Sarà lui il punto di riferimento per chiunque voglia ripristinare gli upgrade o i crediti acquistati dopo il 25 gennaio (data dell’ultimo backup recuperabile), oppure effettuare nuovi acquisti – per ora, solo via messaggio privato.
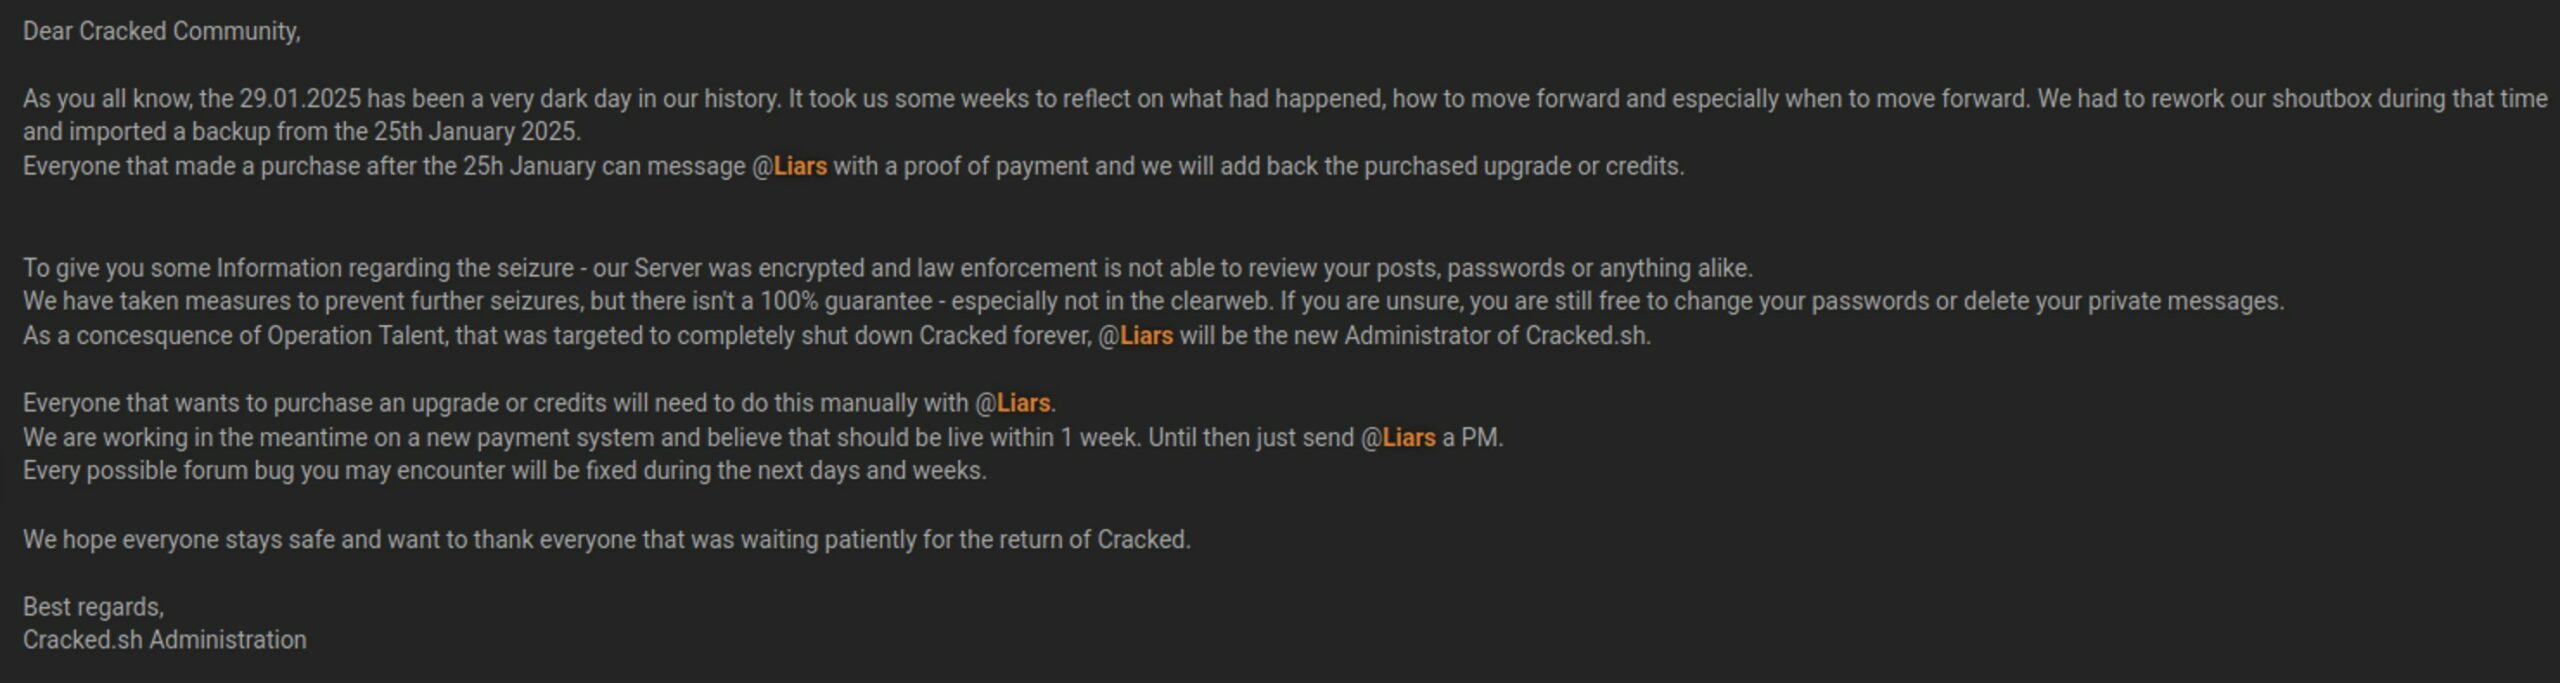
Chi conosce il mondo dei forum sa bene che una transizione del genere può segnare un prima e un dopo. Ma Crack.io non è un semplice sito: è una comunità, spesso controversa, sicuramente discussa, ma altrettanto resiliente.
Nei prossimi giorni sono attesi fix continui: ogni bug segnalato sarà affrontato, nel tentativo di rendere l’esperienza utente il più fluida possibile, in un contesto che di fluido – per sua stessa natura – ha ben poco. Nel frattempo, la parola d’ordine è una sola: manualità. Chi vuole qualcosa, lo chiede direttamente. Vecchia scuola? Forse. Ma anche una delle poche strategie efficaci in un contesto dove ogni script automatizzato è potenzialmente una porta aperta.
Il ritorno di Crack.io (pardon, Cracked.sh) non è solo una questione tecnica: è una dichiarazione. Dichiarazione di resilienza, di sfida, e per alcuni anche di sopravvivenza. Il gioco del gatto e del topo tra law enforcement e comunità underground continua, e oggi il topo si è rimesso in piedi.
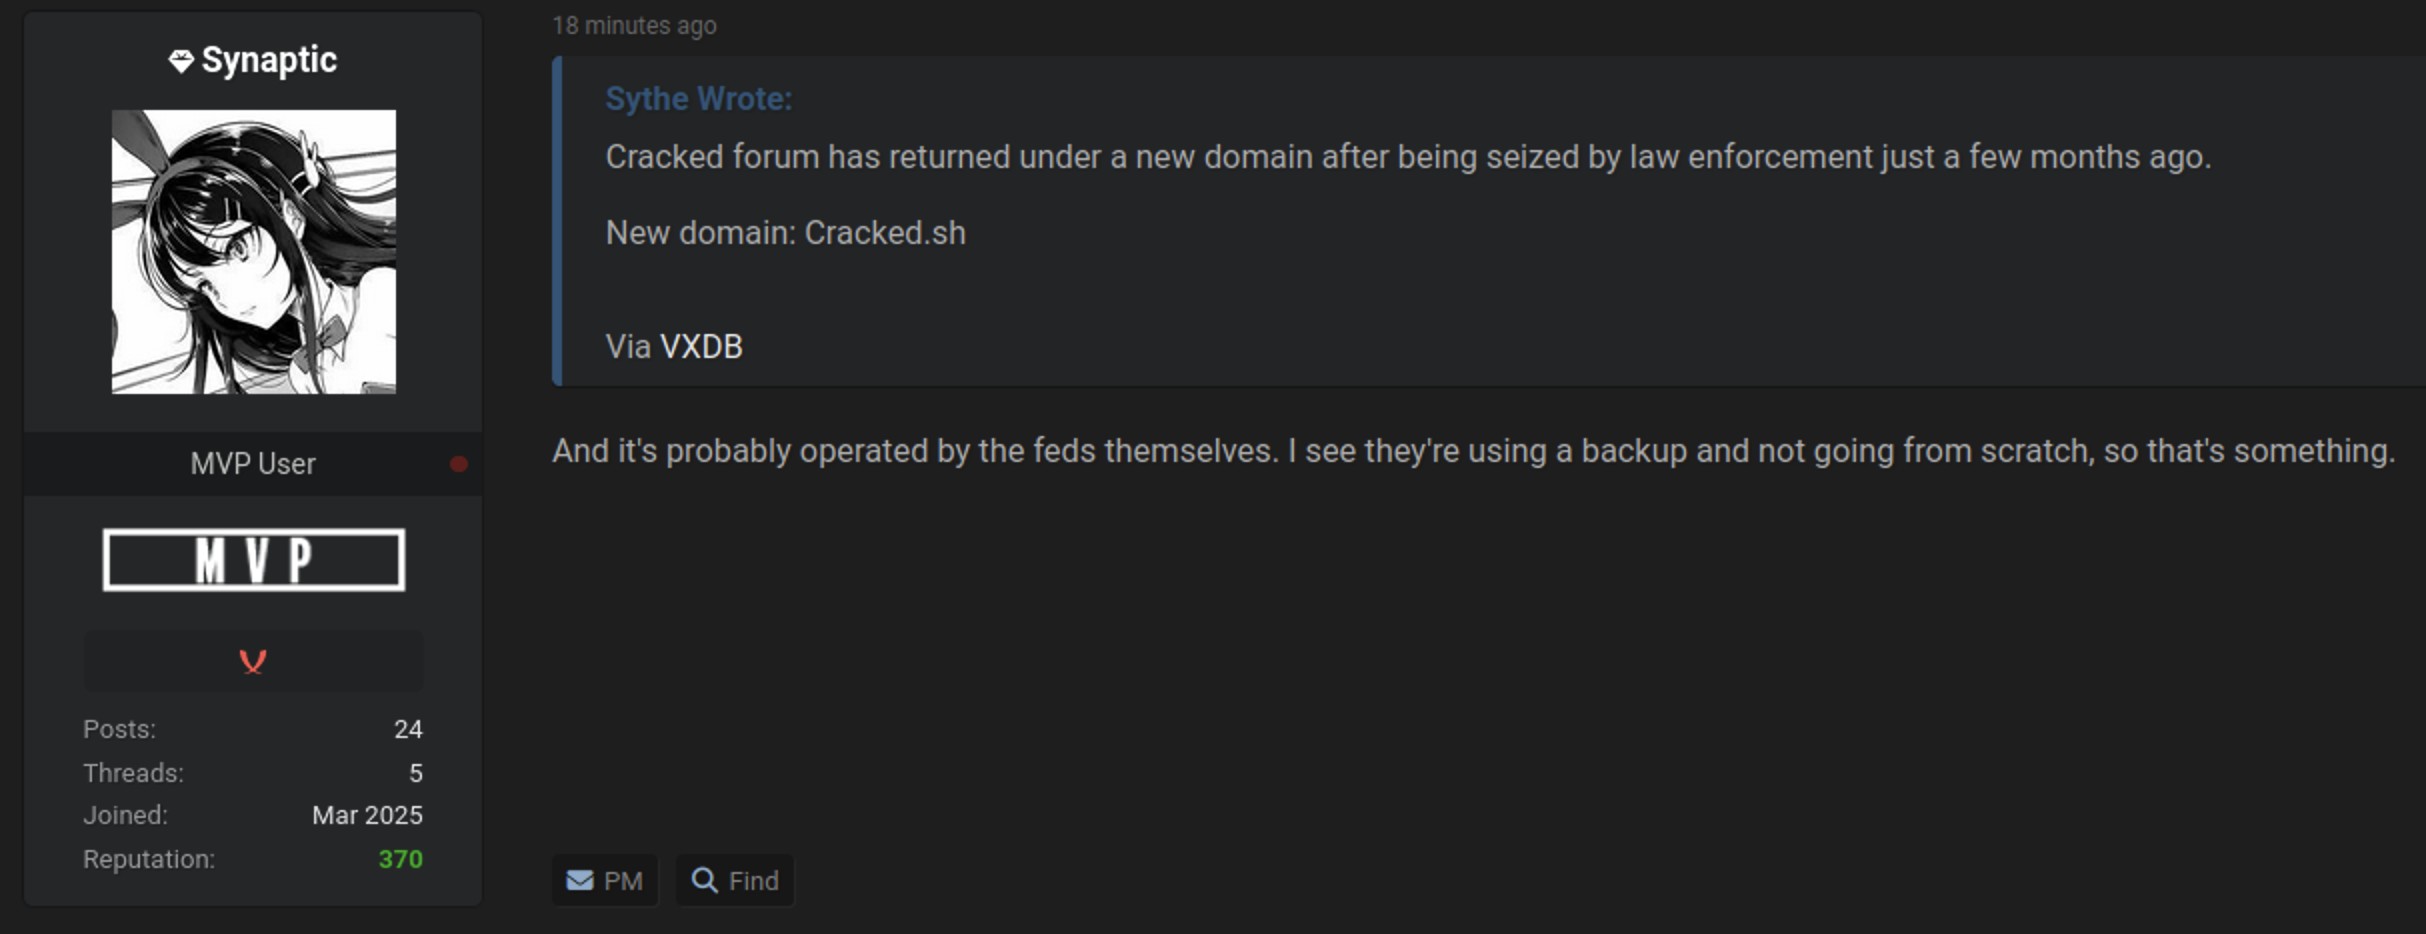
Come spesso accade in casi di “rinascite” così improvvise e ben orchestrate, non mancano le ipotesi più controverse. In un thread pubblicato su BreachForums, l’utente Synaptic ha sollevato un dubbio pesante:
“And it’s probably operated by the feds themselves. I see they’re using a backup and not going from scratch, so that’s something.”
L’osservazione è lucida: perché ripartire da un backup invece di ricostruire da zero? Per alcuni, questo può rappresentare un potenziale segnale di operazione sotto copertura, ipotizzando che l’intera infrastruttura possa oggi essere in mano all’FBI o ad altri enti governativi, con finalità di tracciamento e indagine.
Naturalmente, si tratta di speculazioni. Ma nel mondo dell’underground digitale, la paranoia non è un bug: è una feature. E anche la rinascita di Crack.io dovrà fare i conti con una fiducia da riconquistare, un utente alla volta.
La vera domanda, ora, non è se il forum sopravviverà. Ma per quanto.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.