


Non è la prima volta che succede, ma ogni volta che accade fa riflettere che le violazioni di sicurezza informatica, sempre di più potranno mettere a rischio la vita delle persone.
Auto a guida autonoma, pompe di insulina, ascensori intelligenti, e chi più ne ha più ne metta, sono tutti “device” che se affetti da bug di sicurezza potranno portare ad incidenti mortali o a conseguenze letali per le persone.

La Food and Drug Administration (FDA) statunitense ha avvertito che i sistemi di microinfusori per insulina di Medtronic sono vulnerabili agli attacchi informatici e che gli hacker possono interferire con la somministrazione di insulina accedendo al dispositivo.
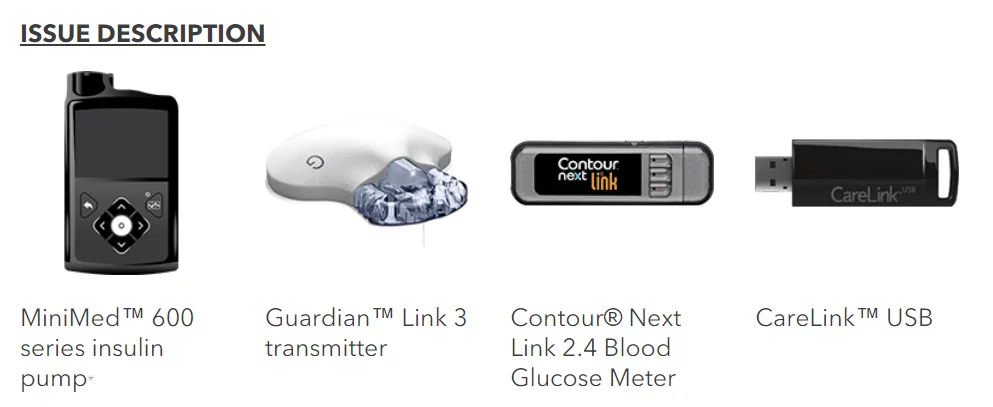
Un utente malintenzionato può accedere alla pompa mentre è collegata ad altri componenti del sistema.
Tuttavia, non è stato ancora segnalato alcun uso dannoso della pompa.
Le pompe per insulina sono vendute attraverso il segmento del diabete di Medtronic, che ha registrato vendite per 2,41 miliardi di dollari nel 2021, pari all’8% delle entrate totali dell’azienda.
Medtronic ha avvertito gli utenti dei rischi e formulato raccomandazioni, tra cui:
La società ha affermato che gli hacker non possono accedere al dispositivo tramite Internet.
La FDA ha affermato che sta lavorando con Medtronic per identificare, informare e prevenire le conseguenze.
Medtronic è uno dei maggiori produttori di dispositivi medici con sede a Dublino, in Irlanda.
Medtronic produce dispositivi e trattamenti per oltre 70 malattie croniche, tra cui insufficienza cardiaca, morbo di Parkinson e diabete.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]