


Il CERT-AGID ha identificato una campagna adattiva di phishing che utilizzano il nome dell'Agenzia delle Entrate per indurre gli utenti a rivelare informazioni su criptovalute. Queste campagne combinano tecniche di phishing e vishing, creando un senso di urgenza con scadenze imminenti e simulando errori tecnici per spingere le vittime a contattare telefonicamente gli attori malevoli. La campagna si distingue per l'adattività del flusso e l'evoluzione tattica verso il vishing.
Il CERT-AGID ha recentemente identificato diverse campagne di phishing che sfruttano in modo fraudolento il nome, il logo e la grafica dell’Agenzia delle Entrate per sottrarre informazioni finanziarie e patrimoniali agli utenti. Il tema comune è la presunta obbligatorietà di una dichiarazione sui cripto-asset digitali, spesso accompagnata da scadenze imminenti per creare un senso di urgenza nelle vittime.
Una campagna particolarmente rilevante, combina tecniche di phishing e vishing. Il termine vishing (contrazione di voice phishing) indica una tecnica di frode in cui l’attaccante induce la vittima a rivelare dati sensibili o a effettuare pagamenti tramite comunicazioni vocali.

Il flusso di attacco, riporta il CERT-AgID, inizia con la vittima che viene indirizzata a un sito che imita il portale istituzionale dell’Agenzia delle Entrate.
La vittima è invitata a inserire il proprio codice fiscale e numero di telefono cellulare attraverso un modulo che richiama i sistemi di autenticazione ufficiali. Successivamente, l’utente accede a un modulo di dichiarazione adattivo che mostra uno stato “In attesa di verifica patrimoniale”, simulando una pratica già aperta.
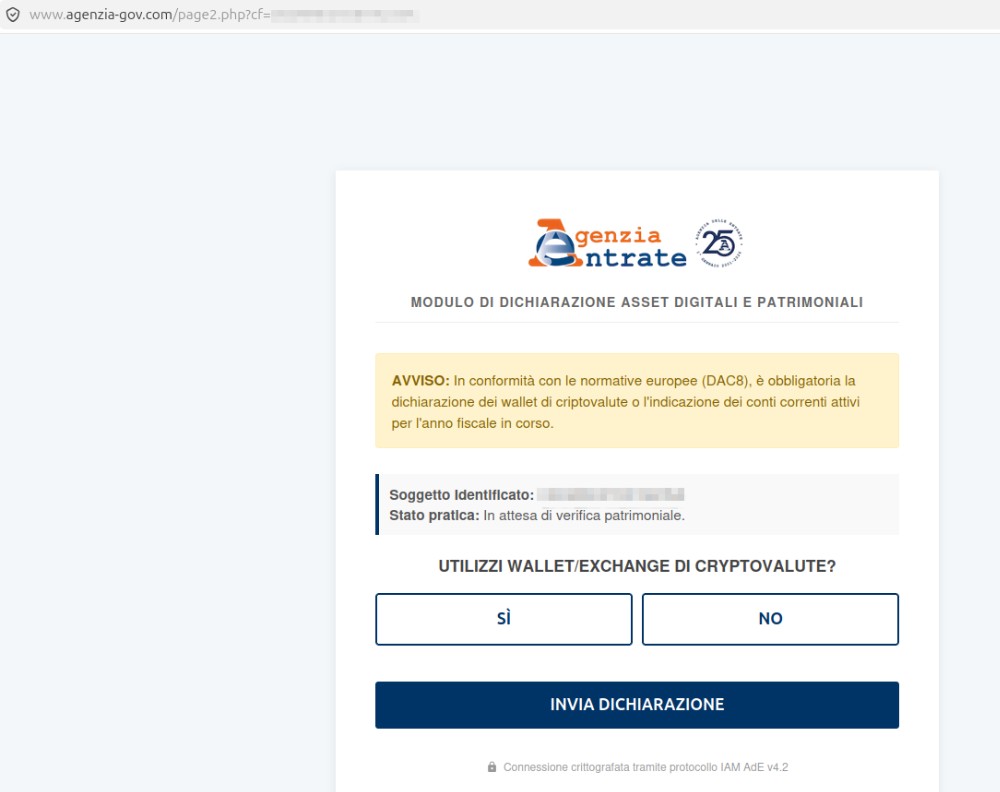
Il modulo chiede poi se la vittima utilizzi wallet o exchange di criptovalute. A seconda della risposta, il flusso si biforca: se la risposta è sì, vengono richiesti dettagli sul wallet/exchange utilizzato e il valore stimato del patrimonio in criptovalute; se la risposta è no, vengono richiesti il nome dell’istituto bancario e l’ultimo saldo del conto corrente.
Dopo l’invio dei dati, la vittima visualizza una schermata che simula un errore di sincronizzazione, avvertendo del rischio di “emissione automatica di un avviso di accertamento” e di “blocco cautelativo degli asset”. La pagina invita la vittima a chiamare un numero presentato come “Ufficio Verifiche di Milano”, trasformando così il phishing in vishing: la vittima, già allertata, viene spinta a contattare telefonicamente l’attore malevolo per completare la truffa.
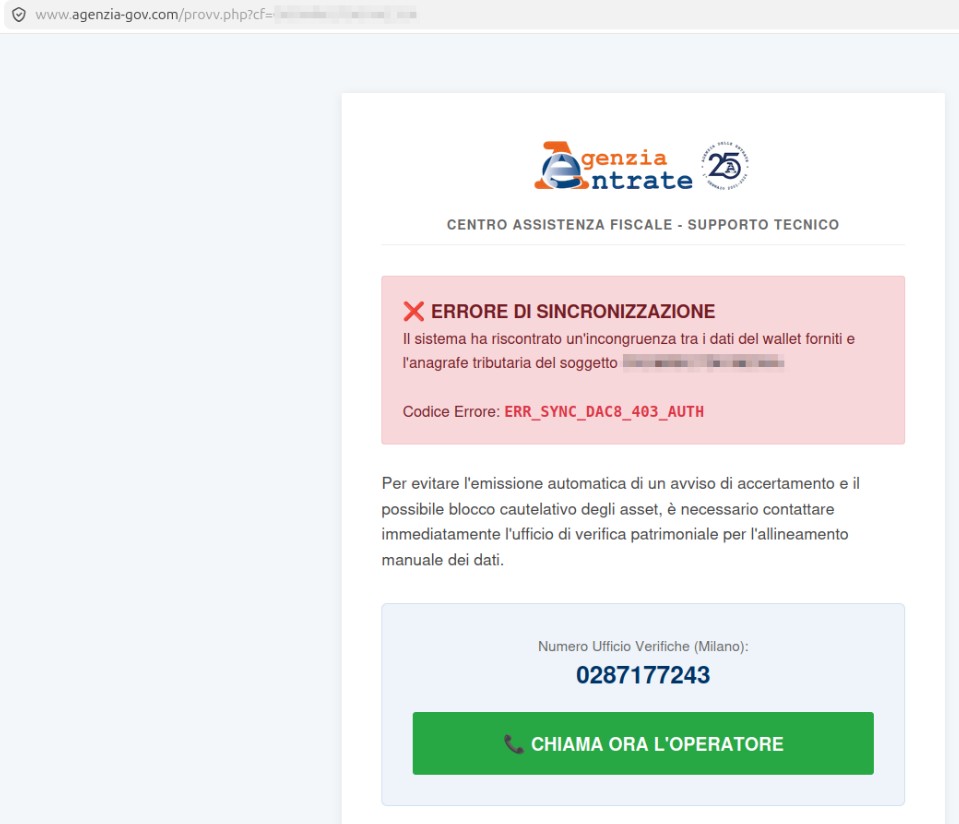
Questa campagna si distingue per l’adattività del flusso, che modifica dinamicamente i campi richiesti in base al profilo finanziario dichiarato dalla vittima. L’escalation verso il vishing tramite una schermata di “errore tecnico” con numero di telefono rappresenta un’evoluzione tattica rispetto alle campagne phishing classiche.
Sono stati richiesti la dismissione dei domini malevoli ai relativi registrar e l’Agenzia delle Entrate è stata informata della problematica. Gli Indicatori di Compromissione (IoC) sono stati condivisi con gli enti accreditati al feed del CERT-AGID. I dettagli specifici degli IoC rilevati sono disponibili per il download.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].