


I ricercatori di Google avvertono che gli hacker stanno sfruttando una vulnerabilità critica in Gladinet Triofox per eseguire da remoto codice con privilegi SYSTEM, aggirando l’autenticazione e ottenendo il controllo completo del sistema.
La vulnerabilità, identificata come CVE-2025-12480 (punteggio CVSS 9.1), è correlata alla logica di controllo degli accessi: i privilegi amministrativi vengono concessi se la richiesta proviene da localhost.

Questo consente agli aggressori di falsificare l’intestazione HTTP Host e penetrare nel sistema senza password, secondo gli esperti del Google Threat Intelligence Group (GTIG).
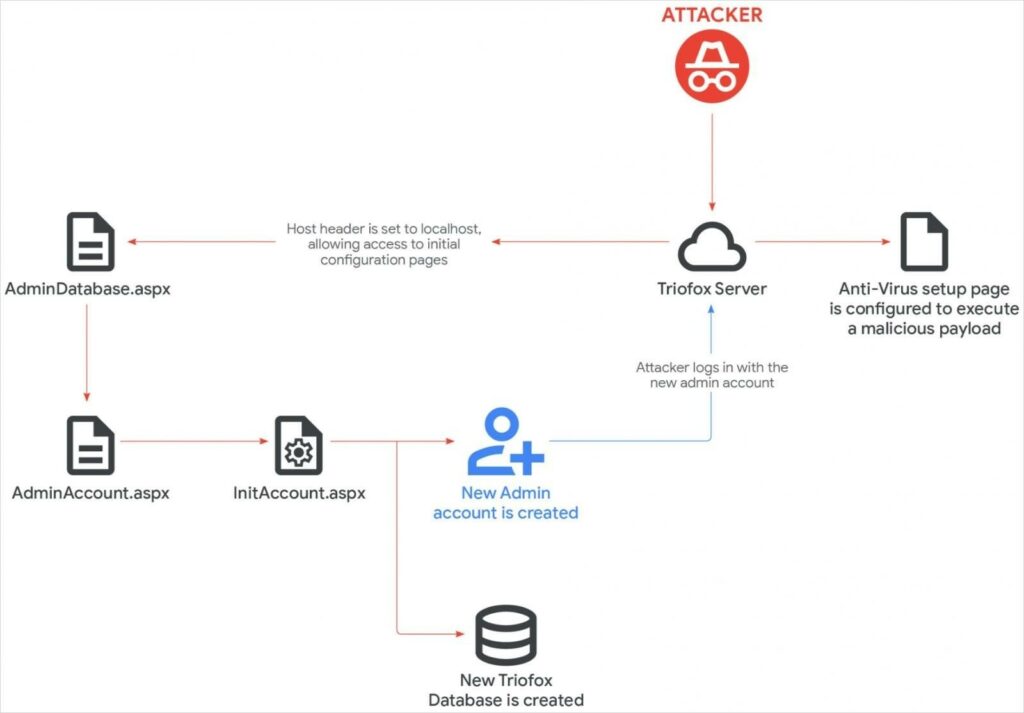
Si noti che se il parametro facoltativo TrustedHostIp non è configurato in web.config, il controllo localhost diventa l’unica barriera, lasciando vulnerabili le installazioni con impostazioni predefinite.
Una patch per CVE-2025-12480 è stata inclusa nella versione 16.7.10368.56560, rilasciata il 26 luglio, e gli esperti di Google hanno confermato al produttore che il problema è stato risolto.
Tuttavia, gli esperti segnalano di aver già rilevato attività dannose correlate a questo bug. Ad esempio, ad agosto, un gruppo di hacker identificato con il codice UNC6485 ha attaccato i server Triofox che eseguivano la versione obsoleta 16.4.10317.56372.
In questo attacco, gli aggressori hanno sfruttato l’antivirus integrato di Triofox. Inviando una richiesta GET da localhost al referrer HTTP, gli hacker hanno ottenuto l’accesso alla pagina di configurazione AdminDatabase.aspx, che viene avviata per configurare Triofox dopo l’installazione. Gli aggressori hanno quindi creato un nuovo account Cluster Admin e hanno caricato uno script dannoso.
Gli hacker hanno configurato Triofox in modo che utilizzasse il percorso di questo script come posizione dello scanner antivirus. Di conseguenza, il file ha ereditato le autorizzazioni del processo padre di Triofox ed è stato eseguito con l’account SYSTEM.
Lo script ha quindi avviato un downloader di PowerShell, che ha scaricato il programma di installazione di Zoho UEMS. Utilizzando Zoho UEMS, gli aggressori hanno implementato Zoho Assist e AnyDesk per l’accesso remoto e lo spostamento laterale, e hanno utilizzato Plink e PuTTY per creare tunnel SSH verso la porta RDP dell’host (3389).
Gli esperti consigliano agli utenti di aggiornare Triofox all’ultima versione 16.10.10408.56683 (rilasciata il 14 ottobre) il prima possibile, di controllare gli account degli amministratori e di assicurarsi che l’antivirus integrato non esegua script non autorizzati.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.