


L’attacco ad alcuni siti della Nato, che abbiamo riportato nella giornata di ieri, è opera del gruppo di hacktivisti filorussi Killnet.
Un sito è rimasto inattivo per un paio d’ore, ma ha comportato la perdita di comunicazione con uno degli aerei controllati dalla NATO che volava in Turchia per consegnare aiuti umanitari.

Secondo quanto riferito, il pilota è stato avvisato di interruzioni nell’Aviation Communications Addressing and Reporting System (ACARS), utilizzato anche per trasmettere informazioni riservate. Il fallimento è stato causato, presumibilmente, dal già citato attacco DDoS ai siti della NATO.
Sebbene il contatto con l’aereo non sia andato perso, l’attacco hacker ha probabilmente ostacolato i soccorsi umanitari. Lo riferiscono i rappresentanti dell’alleanza e alcuni media stranieri. Il fatto stesso dell’attacco è stato confermato da un rappresentante della NATO con una frase piuttosto generica secondo cui gli esperti dell’alleanza stanno indagando su un incidente che ha colpito alcuni siti web della NATO.
Killnet, come sappiamo, è un collettivo hacker russo noto per i suoi attacchi DoS (Denial of Service) e DDoS (Distributed Denial of Service) a diverse istituzioni governative in diversi paesi tra cui l’Italia durante l’invasione russa dell’Ucraina nel 2022 e presumibilmente durante l’Eurovision 2022.
Killmilk, è a capo di Killnet, il quale ha riportato un video e un messaggio all’interno del suo canale Telegram che dice:
All'intero team KILLNET - annuncio INIZIA Attacchi contro tutte le unità NATO.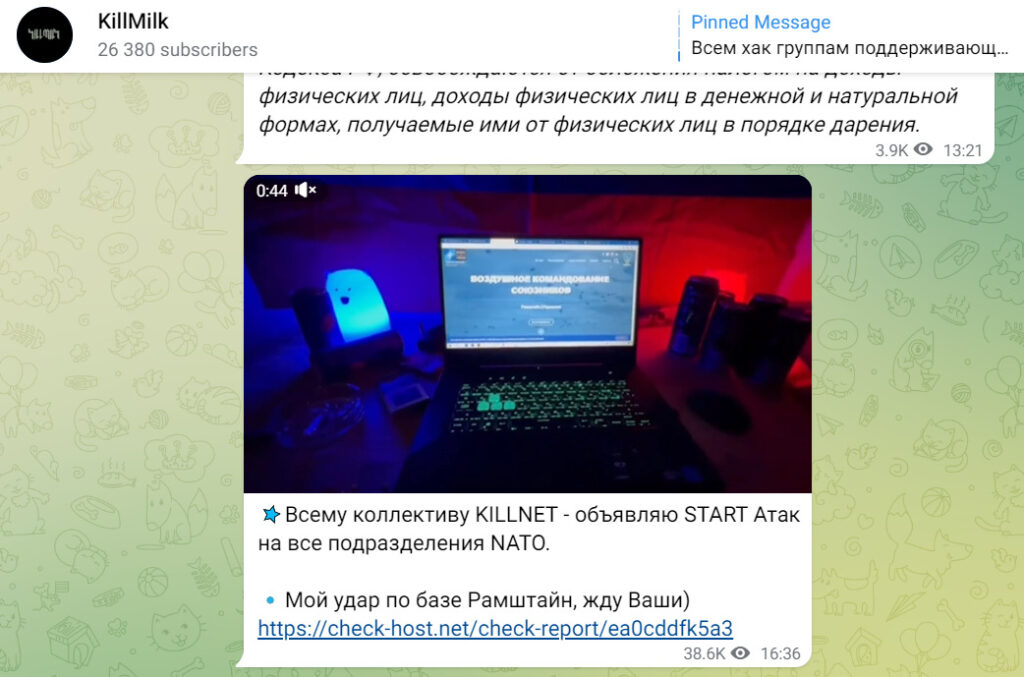
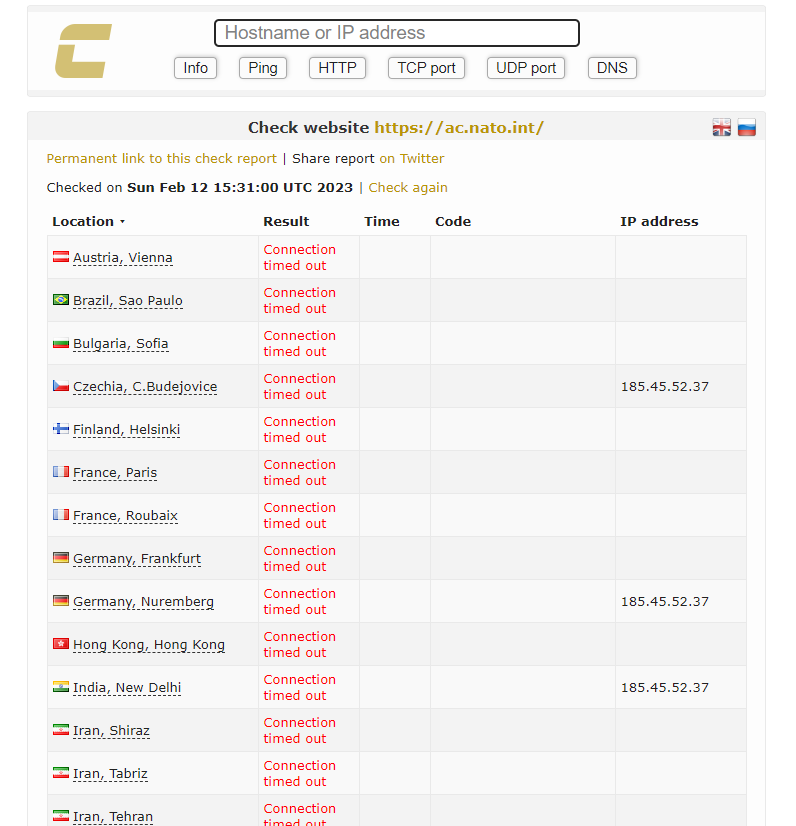
All’interno del video viene mostrato un sito web della nato e il relativo check-host che riporta che risulta offline.
All’interno del messaggio viene anche riportato un link a check-host, dove si può vedere che il sito web ac.nato.int non rispondono alle richieste.
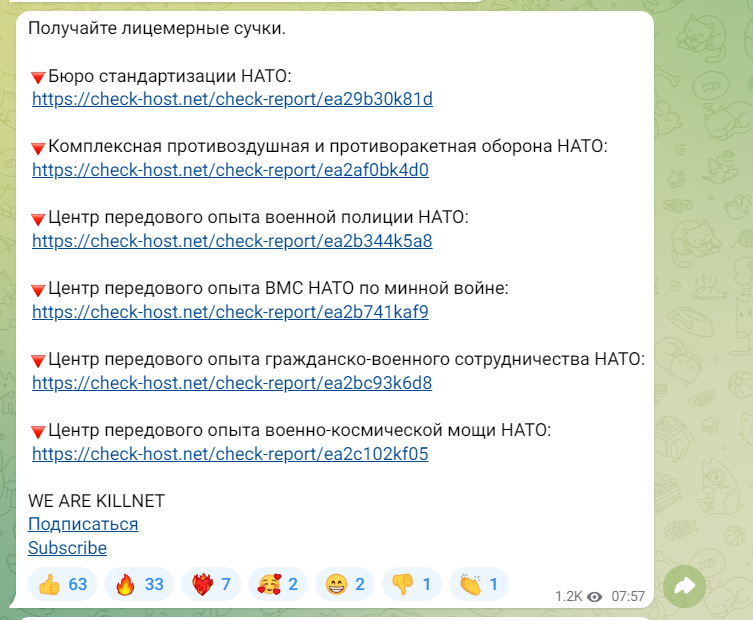
Killnet ha attivi anche 2 canali telegram che non sono visibili al pubblico se non dopo autorizzazione degli amministratori. A quanto pare in tali gruppi è stato pubblicato un messaggio che riporta con precisione i siti della Nato che sono stati presi di mira dal collettivo filorusso.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]