


L’esperto di sicurezza di Google Tavis Ormandy ha identificato una pericolosa vulnerabilità che interessa i processori AMD Zen 2. Il problema consente il furto di dati riservati (incluse password e chiavi di crittografia) a una velocità di 30 kbps dai core del processore.
La vulnerabilità ha ricevuto l’identificatore CVE-2023-20593 e appartiene al tipo di problemi use-after-free. È correlato all’errata elaborazione dell’istruzione vzeroupper durante i calcoli speculativi.

La vulnerabilità interessa tutti i processori AMD basati sull’architettura Zen 2, inclusi Ryzen 3000 (Matisse), Ryzen 4000U/H (Renoir), Ryzen 5000U (Lucienne), Ryzen 7020, nonché i processori ThreadRipper 3000 ad alte prestazioni.
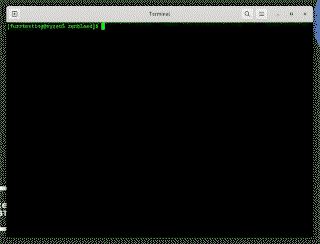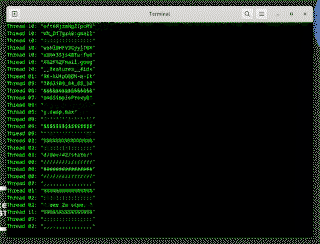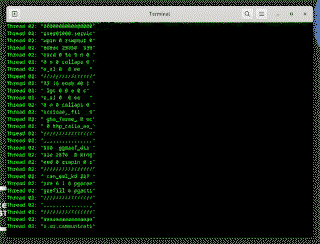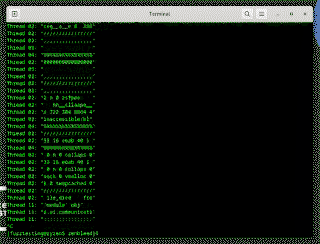
Tuttavia, è improbabile che l’impatto effettivo di Zenbleed sugli utenti ordinari sia grande, poiché lo sfruttamento della vulnerabilità richiede l’accesso locale al sistema bersaglio, oltre a una seria formazione tecnica.
Ormandy afferma di aver utilizzato fuzzing per rilevare eventi hardware specifici e quindi testare i suoi risultati utilizzando una tecnica nota come Oracle Serialization.
Questo approccio ha aiutato a identificare le incoerenze tra l’esecuzione di un programma generato casualmente e Oracle Serialization, che alla fine ha portato alla scoperta del CVE-2023-20593 nei processori Zen 2.
Creando e utilizzando un exploit per questo problema, il ricercatore è stato in grado di “trapelare” dati sensibili associati a qualsiasi operazione di sistema, comprese le operazioni che si svolgono in macchine virtuali, sandbox isolate, container e così via.
“Ho dovuto lavorare un po’, ma ho trovato un’opzione che permette di “unire” circa 30 kb per core al secondo. Questo è abbastanza veloce da tenere traccia delle chiavi di crittografia e delle password quando gli utenti accedono”, scrive Ormandy.
Advertising
AMD ha già rilasciato microcodici aggiornati per alcuni prodotti vulnerabili, tuttavia, si dice che altre patch dovranno attendere fino a novembre-dicembre 2023 (anche per Ryzen 3000 e Ryzen 4000).
Ormandy afferma di aver informato AMD del problema il 15 maggio 2023 e ora sta pubblicando un exploit PoC per il CVE-2023-20593. L’exploit è stato scritto per Linux, ma la vulnerabilità è indipendente dal sistema operativo e interessa tutti i sistemi operativi in esecuzione su processori Zen 2.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]