


Vi ricordate Colonial Pipeline?
Creos Luxembourg, un operatore del Lussemburgo per la fornitura di elettricità e gas, è stato colpito dal ransomware la scorsa settimana.

Sebbene l’attacco non abbia influito sulla fornitura di elettricità e gas, le linee telefoniche ei sistemi di controllo erano fuori servizio.
L’azienda impiega oltre 800 persone e fa parte del Gruppo Encevo.
A partire dalla liberalizzazione dei mercati dell’energia, viene operata una distinzione tra attività di rete, ossia le infrastrutture necessarie alla trasmissione e distribuzione di energia elettrica e gas naturale, e le attività commerciali, es. produzione, acquisto e vendita.
L’accesso alle reti è garantito a tutti i fornitori a condizioni trasparenti ed eguali per tutti. Tale accesso, e le relative tariffe, sono monitorati da un regolatore, l’Institut Luxembourgeois de Régulation (ILR), che controlla l’utilizzo delle reti e garantisce che gli operatori di rete rispettino gli impegni di pubblica utilità.
In una dichiarazione, la società afferma che sta raccogliendo tutti gli elementi necessari per comprendere e risolvere l’incidente. Tuttavia, questo attacco ha avuto un impatto negativo sul lavoro di Creos ed Enovos.
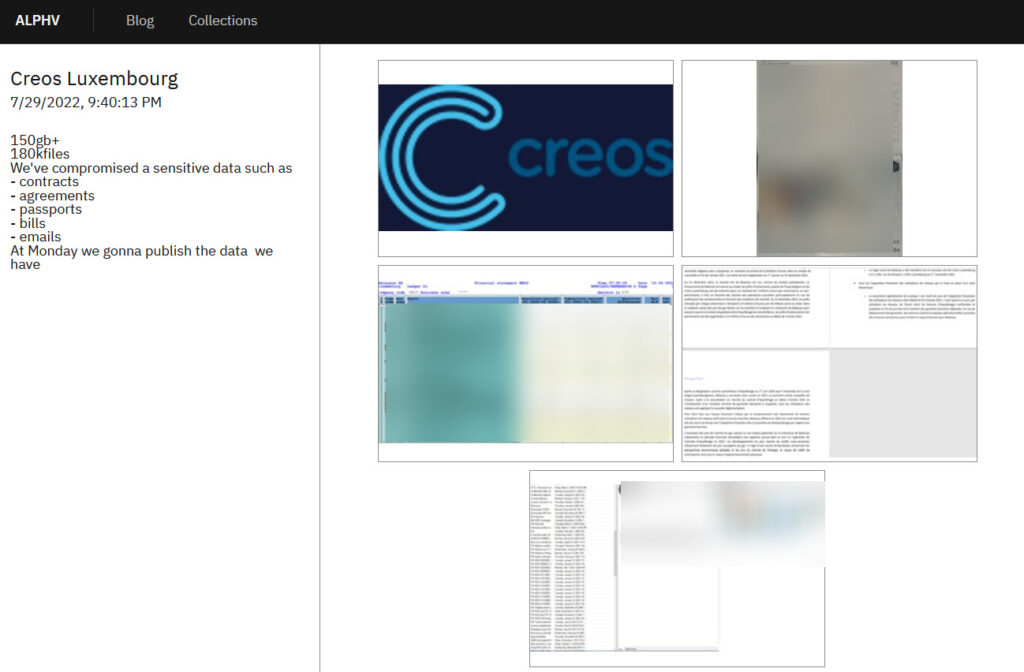
Brett Callow, Threat Analyst di Emsisoft ha notato che BlackCat ha pubblicato Creos Luxembourg sul proprio sito web. Gli hacker affermano di aver rubato oltre 150 GB di file, inclusi contratti, accordi, passaporti, fatture ed e-mail.
Callow osserva che il gruppo BlackCat/Alphv è un rebranding del gruppo BlackMatter, apparso dopo il crollo della banda di estorsionisti di Darkside.
Quest’ultimo è stato responsabile dell’hacking del Colonial Pipeline e ha costretto l’azienda a cessare le operazioni, provocando una carenza di gas negli Stati Uniti.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]