


Gli hacker si sono infiltrati nei sistemi di Global-e e alcuni clienti di Ledger ora rischiano di ricevere email truffaldine altamente convincenti.
Ledger ha avvisato alcuni clienti di una possibile violazione dei dati personali dovuta a un attacco informatico al suo partner, il servizio di pagamento Global-e, che gestisce gli ordini su Ledger.com. Tuttavia, l’azienda afferma che l’infrastruttura di Ledger non è stata interessata e che i suoi prodotti hardware e software rimangono sicuri.
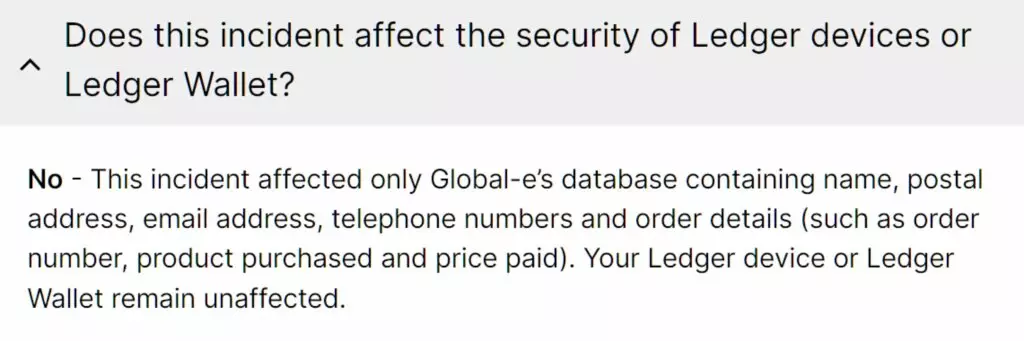

L’azienda spiega che l’incidente ha interessato i clienti che hanno effettuato acquisti su Ledger.com tramite Global-e, che ha agito come cosiddetto Merchant of Record (MOR), ovvero intermediario legale e di pagamento, nella transazione. Ledger sottolinea che non si tratta di un attacco informatico alla sua rete, ma piuttosto di una compromissione dei dati memorizzati da un elaboratore di ordini di terze parti.
Secondo Ledger, gli aggressori hanno ottenuto l’accesso alle informazioni sugli ordini archiviate nei sistemi di Global-e. Ciò avrebbe potuto comportare la divulgazione dei nomi e delle informazioni di contatto degli acquirenti. Tuttavia, Ledger sostiene che non vi sia stata alcuna fuga di notizie finanziarie .
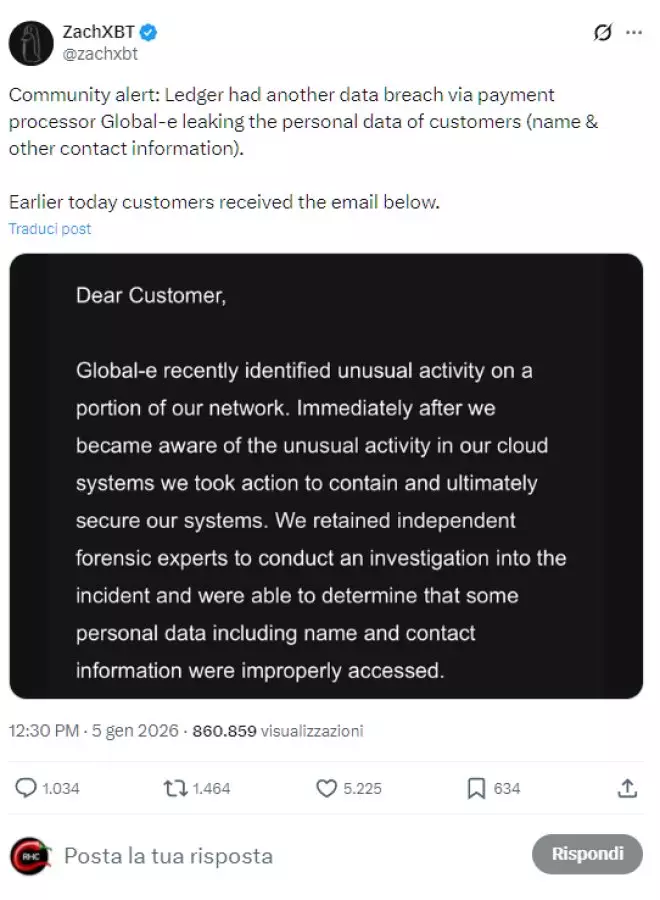
La situazione è diventata di dominio pubblico dopo che il ricercatore ZachXBT ha lanciato un avviso alla comunità e condiviso un’email di notifica sull’incidente. È importante sottolineare che questa notifica è stata inviata a Global-e, non a Ledger.
Global-e elabora pagamenti e ordini per numerosi negozi e marchi online. La piattaforma gestisce il calcolo di imposte e tasse, la localizzazione e i controlli di conformità, pertanto è necessario che memorizzi i dati relativi agli ordini. Tra i clienti di Global-e figurano adidas, Disney, Hugo Boss, Ralph Lauren, Michael Kors e Netflix.
Ledger sottolinea specificamente a cosa gli aggressori non potrebbero avere accesso. Né Global-e né Ledger stessa memorizzano o accedono alla seed phrase di 24 parole che apre il portafoglio, né hanno accesso al saldo della blockchain o ad altri segreti associati agli asset digitali. Ciò significa che un hack non comporta automaticamente la perdita di criptovaluta, a meno che l’utente non riveli volontariamente informazioni chiave agli aggressori.
Tuttavia, l’azienda mette in guardia da un altro scenario. Dopo aver ottenuto i nomi e le informazioni di contatto dei clienti, gli aggressori potrebbero tentare di attirare gli utenti su pagine di phishing con il pretesto di supporto o notifiche ufficiali, inducendoli a rivelare la loro seed phrase o passphrase. Ledger esorta gli utenti a rimanere vigili, a non condividere la propria password di 24 parole e, ove possibile, a confermare le transazioni in modo da garantire che comprendano esattamente cosa stanno firmando.
Global-e ha riferito che, dopo aver rilevato attività sospette nel suo ambiente cloud, ha rapidamente isolato e messo in sicurezza i sistemi interessati. L’azienda sostiene che nessun dato di pagamento o credenziale di account sia stato compromesso. Global-e sta attualmente informando direttamente gli utenti potenzialmente interessati e le autorità di regolamentazione competenti.
Ledger sottolinea che gli utenti interessati riceveranno un messaggio separato da Global-e con i dettagli sull’impatto dell’incidente. Per ulteriori informazioni, l’azienda consiglia di contattare Global-e, poiché la violazione si è verificata sul lato del partner di pagamento.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.