


Revolut ha confermato una fuga di dati causata da false richieste inviate da criminali che si sono spacciati per un ente governativo. I dipendenti hanno ritenuto autentiche le email e divulgato dati sensibili, inclusi documenti d’identità, selfie, informazioni personali, estratti conto e cronologia delle transazioni.
La società fintech britannica Revolut ha confermato la fuga di dati dei propri clienti. Inoltre i dipendenti di Revolut hanno involontariamente trasmesso i dati degli utenti ai malintenzionati. Gli attaccanti inviavano alla società richieste false via email, fingendo di rappresentare un’entità governativa non specificata. Poiché le email provenivano da un un dominio email legittimo di un ente governativo, i dipendenti di Revolut le hanno scambiate per autentiche e hanno divulgato le informazioni richieste.
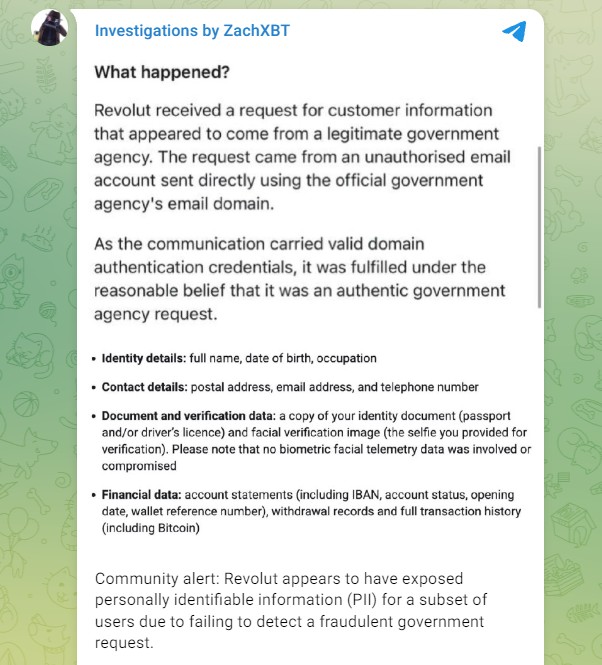
La testata TechCrunch è entrata in possesso di una notifica che i rappresentanti di Revolut hanno inviato agli utenti colpiti. Nel documento si afferma che tra i dati divulgati figuravano date di nascita, indirizzi postali e email, numeri di telefono, nonché copie di documenti d’identità, inclusi passaporti e patenti di guida. Inoltre, i malintenzionati potevano aver ottenuto selfie scattati dalle vittime per la verifica dell’identità, estratti conto e la cronologia delle transazioni.

Revolut ha dichiarato alla testata che l’incidente ha coinvolto un numero “limitato” di clienti e che tutti gli utenti colpiti sono stati contattati direttamente. Tuttavia, l’azienda non ha specificato il numero esatto di vittime. Inoltre, non è noto se la fuga di dati abbia riguardato solo clienti di un singolo paese e quale ente governativo i malintenzionati abbiano finto di rappresentare.
“Di recente, Revolut ha rilevato uno schema fraudolento complesso, nel quale un terzo non autorizzato ha utilizzato un dominio postale legittimo di un ente governativo per inviare richieste false di informazioni”. ha dichiarato un rappresentante dell’azienda.
Dopo aver scoperto l’attacco, gli specialisti di Revolut hanno bloccato l’indirizzo email utilizzato dai malintenzionati e hanno notificato l’incidente all’ente competente, alle forze dell’ordine e ai regolatori finanziari. L’azienda sottolinea che i sistemi interni di Revolut non sono stati compromessi e che i fondi dei clienti rimangono al sicuro.
L’episodio ha attirato l’attenzione di ZachXBT, noto analista blockchain e ricercatore di sicurezza informatica. Ha pubblicato l’avviso che Revolut ha inviato ai clienti colpiti e ha ipotizzato che gli attaccanti mirassero specificamente a ottenere dati su utenti facoltosi del servizio.
Attualmente, Revolut serve oltre 80 milioni di clienti in tutto il mondo e opera in più di 30 paesi. Negli ultimi mesi, l’azienda sta espandendo la sua presenza in India, Messico, Francia e Emirati Arabi Uniti. All’inizio di settembre, l’Ufficio del Controllore della Moneta degli Stati Uniti (OCC) ha approvato preliminarmente la richiesta di Revolut per la creazione di una banca con licenza federale negli USA, il cui lancio è previsto nella prima metà del 2027.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]