


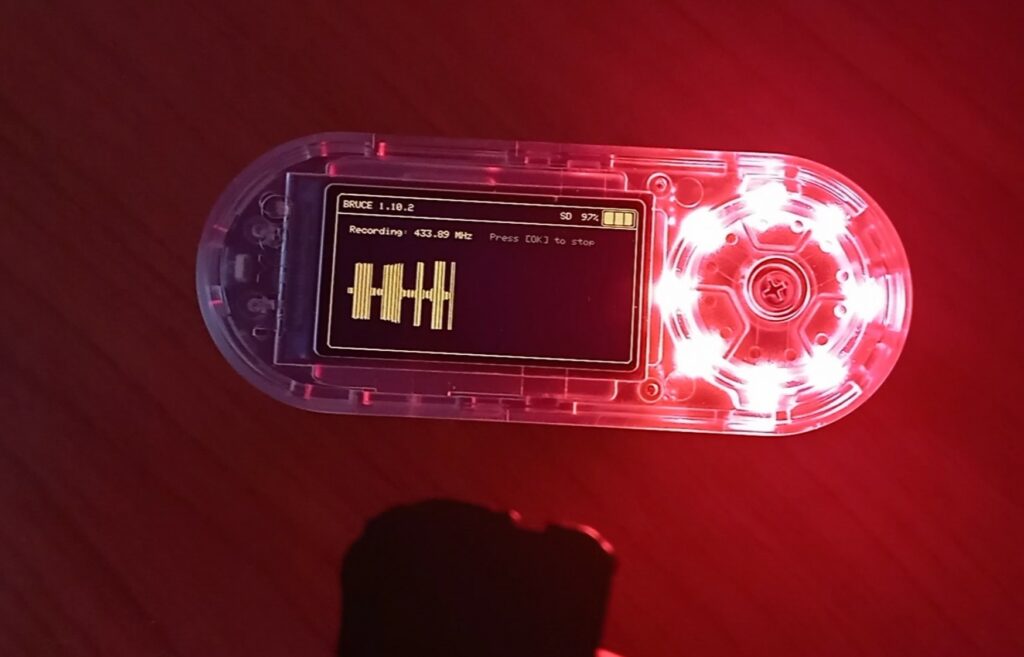
La ricerca sulla sicurezza delle radiofrequenze non si ferma mai. Negli ultimi anni abbiamo visto nascere strumenti sempre più accessibili che hanno portato il mondo dell’hacking RF anche fuori dai laboratori accademici. Uno dei dispositivi che sta attirando grande attenzione è il LilyGO T-Embed CC1101, una piccola piattaforma basata su ESP32 e sul transceiver di Texas Instruments che, grazie al lavoro instancabile della community di sviluppatori, ha compiuto un salto in avanti fondamentale.
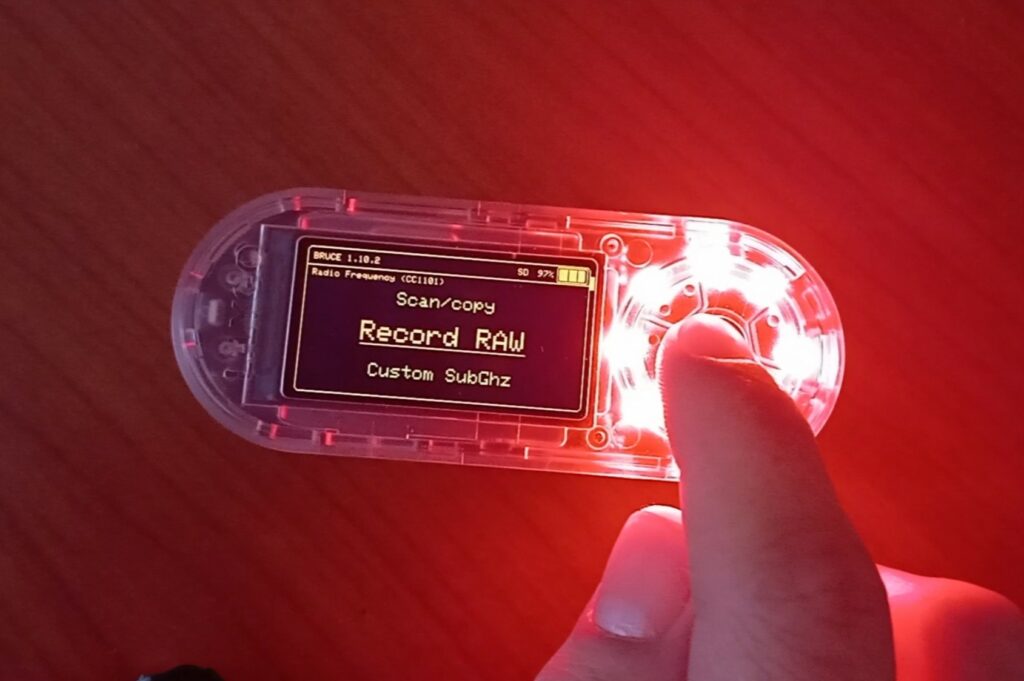
Con l’ultima versione del Bruce firmware questo dispositivo è oggi in grado di catturare i segnali RF in formato RAW. Non si parla più quindi di semplici repliche, ma di un’analisi approfondita che consente al ricercatore di osservare bit per bit ciò che accade nell’etere. Una funzione che fino a poco tempo fa richiedeva hardware costoso e che ora diventa possibile con un device economico, portatile e alla portata di chiunque voglia esplorare i meccanismi delle trasmissioni radio.

Il cuore della questione riguarda i sistemi Rolling Code, utilizzati da anni per proteggere telecomandi e dispositivi di apertura come auto, antifurti e cancelli. Questa tecnologia nasce per contrastare gli attacchi di replay, ovvero la registrazione e ritrasmissione di un segnale già emesso, che nei sistemi a codice fisso risultava devastante. Con il Rolling Code ogni pressione genera un codice sempre diverso e sincronizzato con il ricevitore, rendendo inutile la semplice registrazione.
Eppure, come ogni sistema di sicurezza, anche il Rolling Code non è immune da limiti. Implementazioni deboli, algoritmi obsoleti o errori di sincronizzazione possono aprire la porta a vulnerabilità concrete. Qui entra in gioco l’analisi dei segnali RAW, che consente di osservare il protocollo senza filtri e di capire quanto sia realmente robusta la protezione messa in campo dai produttori.
È importante sottolineare che non parliamo di strumenti destinati all’intrusione, ma di ricerca. Lo scopo è aumentare la consapevolezza degli utenti, stimolare l’industria a rafforzare i protocolli e mostrare come la community, con il proprio lavoro, riesca a trasformare un semplice dispositivo in un laboratorio di sicurezza tascabile.
Il LilyGO T-Embed CC1101 con Bruce firmware è la prova di come la collaborazione tra sviluppatori e ricercatori possa generare valore reale. Grazie a questa evoluzione chiunque può studiare il Rolling Code e comprendere meglio i meccanismi che proteggono o espongono i dispositivi wireless che usiamo ogni giorno.
Nel video che accompagna questo articolo mostreremo come sia possibile catturare un segnale RF in formato RAW, un tassello fondamentale per chiunque voglia spingersi oltre e capire davvero cosa accade dietro la magia dei telecomandi.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.