


L’app di spionaggio mobile, Spyhide, si è trovata improvvisamente sotto i riflettori dopo essere diventata nota per la sua massiccia attività di raccolta segreta di dati privati da decine di migliaia di dispositivi Android in tutto il mondo. Spyhide è stato sviluppato in Iran, ma i suoi server sono ospitati in Germania.
Un utente malintenzionato può installare lo spyware Spyhide sul telefono di una vittima se conosce la password del dispositivo di destinazione.

Il programma è progettato per passare inosservato sulla schermata iniziale del telefono, rendendone difficile il rilevamento e la rimozione. La poco appariscente app Spyhide raccoglie in modo continuo e discreto contatti, messaggi, foto, registri delle chiamate e la posizione esatta della vittima in tempo reale.
Un’app spia di solito si maschera da normale app o processo Android, rendendola più difficile da rilevare.
Spyhide può impersonare l’app Impostazioni Google o l’app suoneria T.Ringtone. Dopo aver ricevuto il permesso di accedere ai dati del dispositivo, Spyhide inizia a inviare dati privati ai suoi server.

Applicazioni imitate da Spyhide
Un hacker svizzero alias “maia arson crimew” ha affermato che gli sviluppatori di spyware hanno inconsapevolmente aperto parte del loro ambiente di sviluppo, che ha consentito l’accesso al codice sorgente di un pannello Web che gli aggressori utilizzano per visualizzare i dati rubati dai telefoni delle loro vittime.
I dati estratti dal database di Spyhide contenevano registrazioni dettagliate di circa 60.000 dispositivi Android compromessi cdal 2016 a metà luglio di quest’anno. I record includevano registri delle chiamate, messaggi di testo e anni di accurata cronologia delle posizioni, nonché informazioni su ciascun file, ad esempio quando è stata scattata e caricata una foto o un video e quando e per quanto tempo sono state registrate le chiamate.
Il database conteneva anche oltre 2 milioni di punti di localizzazione. La loro analisi ha mostrato che Spyhide ha una presenza globale in tutti i continenti, con migliaia di vittime in Europa e Brasile. Più di 3.100 dispositivi compromessi sono stati registrati negli Stati Uniti.
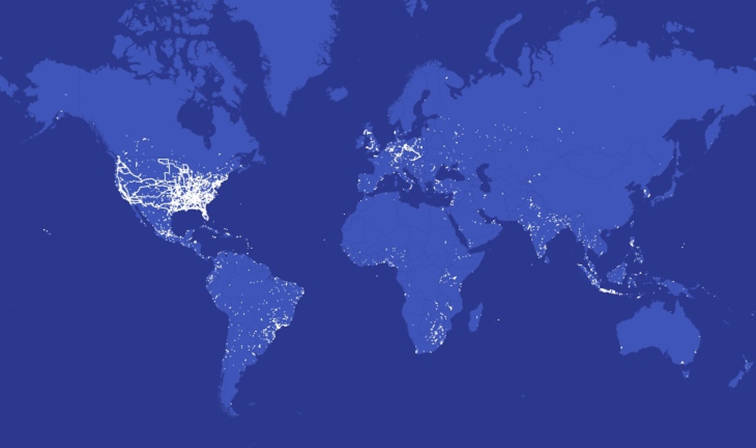
Mappa della posizione delle vittime di Spyhide
Il database di Spyhide conteneva anche registrazioni di 750.000 utenti che si erano iscritti a Spyhide con l’intenzione di installare un’app spia sul dispositivo della vittima. Tuttavia, la maggior parte di loro non ha installato Spyhide dopo la registrazione e non ha pagato il servizio.
Sebbene app come Spyhide siano bandite da Google Play a causa della loro capacità di tracciare di nascosto, gli utenti possono comunque scaricare e installare l’app dal sito Web ufficiale di Spyhide.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].