Sempre nel Veneto, si sta consumando in queste ore un nuovo incidente informatico. Questa volta ad essere colpita è l’azienda Nord Est Autovie Venete.
Infatti, nella giornata di giovedì pomeriggio, è stato segnalato al garante per la protezione dei dati personali che da mercoledì 9 novembre, sono stati riscontrati dei disagi nell’accesso alle infrastrutture IT dell’azienda.

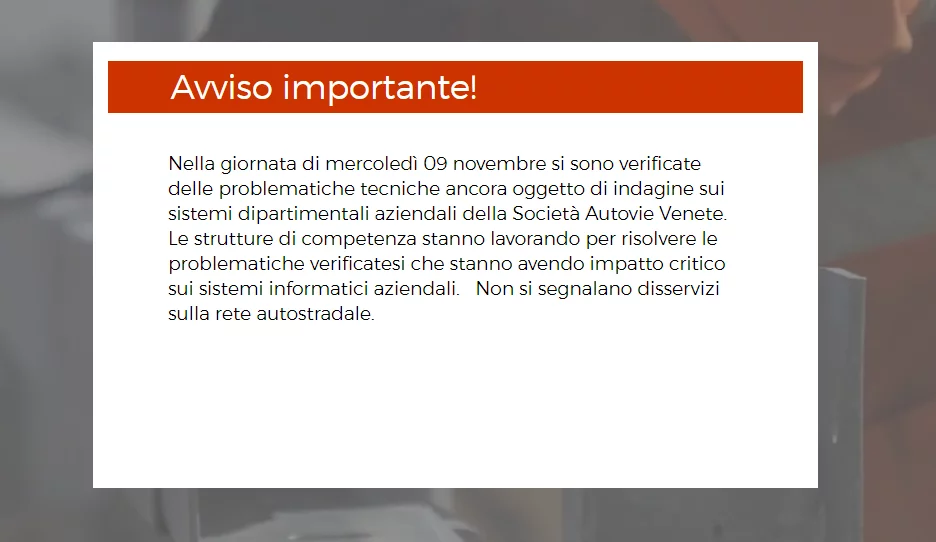
“Nella giornata di mercoledì 09 novembre si sono verificate delle problematiche tecniche ancora oggetto di indagine sui sistemi dipartimentali aziendali della Società Autovie Venete. Le strutture di competenza stanno lavorando per risolvere le problematiche verificatesi che stanno avendo impatto critico sui sistemi informatici aziendali. Non si segnalano disservizi sulla rete autostradale.”
Advertising
Ha riportato la società in un messaggio all’ingresso del loro sito internet.
Restano aperti per operazioni prettamente di front office e di raccolta informazioni gli sportelli dei centri di assistenza autostradali (Cac) nelle sedi di Barriera Venezia Est, Latisana, Palmanova e Duino Sud.
La concessionaria autostradale si riserva ulteriori azioni presso gli organi competenti.
S.p.A. Autovie Venete è concessionaria delle autostrade A4 Venezia-Trieste, A23 Palmanova-Udine Sud,A28 Portogruaro-Pordenone-Conegliano, A57 tangenziale di Mestre (con competenza fino al Terraglio) e della A34 Villesse Gorizia.
Autovie Venete nasce nel 1928 e diventa pubblica nel 1950. Nove anni dopo ottiene la concessione di costruzione ed esercizio dell’autostrada Venezia-Palmanova-Trieste, con diramazione Palmanova-Udine. Un totale di 147 Km. Nel 1963 con la costituzione della Regione Autonoma Friuli Venezia Giulia, viene definito l’assetto societario della Concessionaria che, ancor oggi, ha nell’Ente pubblico l’azionista di maggioranza. Il tratto autostradale Trieste-Udine viene inaugurato nel luglio 1966.
Impegnata nello sviluppo delle infrastrutture nel Nordest italiano, Autovie Venete si occupa anche della realizzazione di infrastrutture nelle Repubbliche dell’Europa centro-orientale cooperando attivamente con quei Paesi. La collocazione geopolitica del Nordest italiano, ha infatti determinato una situazione favorevole per lo sviluppo dei collegamenti con l’estero, in particolare verso la Slovenia attraverso i valichi di Fernetti a Trieste e S. Andrea a Gorizia.
Al momento non si sa se si tratti di un attacco ransomware o di una normale violazione.
Nel mentre attendiamo un comunicato ufficiale dell’azienda, RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali.
Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo sulle nostre pagine per dare risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].