
A settembre 2025 è emersa una nuova incarnazione del noto ransomware LockBit, denominata LockBit 5.0. Non è solo un “aggiornamento”: è un adattamento operativo pensato per essere rapido, meno rumoroso e più impattante sulle infrastrutture virtualizzate. La caratteristica che va sottolineata fin da subito è che la 5.0 è cross-platform: sono stati identificati campioni per Windows, Linux e VMware ESXi — il che amplia la superficie d’attacco e richiede coordinamento tra team diversi (endpoint, server, virtualizzazione).
Che cosa cambia
La catena d’attacco resta la stessa, ma LockBit 5.0 la porta avanti più velocemente e con accorgimenti pensati per ridurre al minimo le tracce:
Esecuzione “in memoria” LockBit 5.0 punta a restare “sulla RAM”. Piuttosto che lasciare file sul disco, inietta e carica codice direttamente in memoria: così l’indicatore non è più il file sospetto, ma il comportamento di processi altrimenti legittimi. Vedi applicazioni “pulite” che all’improvviso aprono migliaia di file, creano thread in serie o iniziano a parlare in rete senza un eseguibile corrispondente. Sugli EDR/NGAV ben configurati questo si traduce spesso in avvisi di code injection o di moduli caricati solo in memoria, con sequenze tipiche del tipo VirtualAlloc → WriteProcessMemory → CreateRemoteThread o uso di MapViewOfSection. Non sempre però scatta l’allarme: offuscamento, syscalls indirette e tempi diluiti possono mascherare la catena; su postazioni protette solo da AV tradizionale, è facile che passi.
Riduzione della telemetria utile. LockBit 5.0 include azioni mirate a ostacolare la raccolta di eventi e log proprio nei momenti in cui questi dati servono di più. Questo non significa necessariamente che i log vengano cancellati sempre in modo evidente: più spesso si osservano incoerenze (mancanza di eventi attesi, salti temporali, o riduzione improvvisa del volume di eventi), disabilitazioni o alterazioni di provider di tracciamento e, in alcuni casi, comandi espliciti che svuotano i registri. In pratica, l’attaccante cerca di “zittire” gli strumenti che permetterebbero di ricostruire cosa è successo.
Attenzione mirata agli hypervisor (ESXi). La variante pensata per ESXi colpisce direttamente i file delle macchine virtuali (i .vmdk) e può eseguire più operazioni di cifratura in parallelo per completare l’attacco molto più rapidamente. In pratica, anziché scorrere e cifrare singoli server uno per uno, l’attaccante può “saturare” un datastore in pochi minuti, riducendo drasticamente la finestra utile per intervenire. Per questo motivo è necessario osservare con attenzione alcuni segnali pratici: picchi improvvisi di I/O sul datastore, scritture intensive e ripetute sui file .vmdk e allarmi o anomalie segnalate dai sistemi di storage.
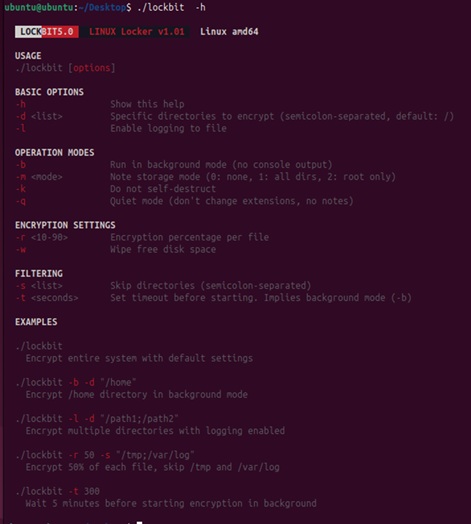
Comportamento modulare e selettivo. Le analisi indicano che LockBit 5.0 si comporta più come un “kit” parametrizzabile che come un singolo binario monolitico. E’ possibile configurare opzioni di targeting, scegliere percorsi da includere o escludere e decidere quanto aggressiva debba essere la cifratura. Di conseguenza ci si può aspettare forme diverse dello stesso attacco a seconda della macchina colpita.
L’immagine mostra i parametri, e come utilizzarli. per lanciare la cifratura
Advertising
LockBit 5.0 sposta il gioco sulla memoria e allarga il perimetro: non basta più l’endpoint, vanno protetti anche gli ambienti che lo orchestrano. La risposta efficace combina patching costante, hardening degli host ESXi, monitoraggio proattivo dei log e protezione endpoint e di rete”. Backup isolate, meglio se immutabili, e testati restano essenziali per il recovery. In parallelo, è necessario ridurre la superficie d’attacco (funzionalità non essenziali off), applicare least privilege e sorvegliare le anomalie di rete. Investire in MDR e threat hunting proattivo è cruciale per individuare attività stealth prima che diventino crittografia massiva
📢 Resta aggiornatoTi è piaciuto questo articolo? Rimani sempre informato seguendoci su Google Discover (scorri in basso e clicca segui) e su 🔔 Google News. Ne stiamo anche discutendo sui nostri social: 💼 LinkedIn, 📘 Facebook e 📸 Instagram. Hai una notizia o un approfondimento da segnalarci? ✉️ Scrivici
Responsabile IT Infrastructure & Security con oltre 20 anni di esperienza in ambienti enterprise complessi. In Casillo Group si occupa di continuità operativa, sicurezza e innovazione. Certificato Microsoft, VMware, Cisco e ITIL.
Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].
