


A seguito di un’operazione su larga scala dell’FBI contro il gruppo ALPHV (BlackCat), il gruppo criminale ha dovuto affrontare seri problemi. L’FBI ha sequestrato lo spazio del dominio web underground di ALPHV. Questo potrebbe infliggere un duro colpo alla reputazione della gang e alle sue operazioni.
Il 7 dicembre i siti di negoziazione e fuga di dati del gruppo sulla rete Tor hanno improvvisamente smesso di funzionare. Gli amministratori di ALPHV hanno attribuito il problema a problemi di hosting, ma presto è diventato chiaro che la causa era un’operazione delle forze dell’ordine.

Successivamente il Dipartimento di Giustizia americano ha annunciato che l’FBI era riuscita a penetrare nell’infrastruttura del gruppo ransomware ALPHV (BlackCat). L’operazione ha consentito agli agenti di monitorare le attività degli hacker e ottenere chiavi per decrittografare i dati.
L’incidente è avvenuto dopo un attacco di alto profilo al casinò MGM Resorts International, che ha attirato molta attenzione e ha causato enormi perdite alla società. Come sanno i nostri lettori, quando il cybercrime aumenta il livello e la portata degli attacchi, sono inevitabili le ripercussioni delle forze dell’ordine. Ricordiamo ad esempio quando DarkSide effettuò l’attacco alla Colonial Pipeline e la coalizione internazionale che portò alla chiusura della gang.
Dopo aver alzato troppo l’asticella DarkSide si scusò apertamente con un comunicato stampa, anche a seguito del ban da parte dell’amministratore del forum XSS.
Come sappiamo e abbiamo visto, spesso gli hacker criminali attaccano altri criminali informatici per il loro tornaconto economico. E’ successo diverse volte e succederà sempre.
Ma in questo caso, da una diminuzione della reputazione di ALPHV, altre cybergang d’élite tirano acqua al proprio mulino come LockBit, cybergang della quale abbiamo parlato moltissime volte su questa rivista.
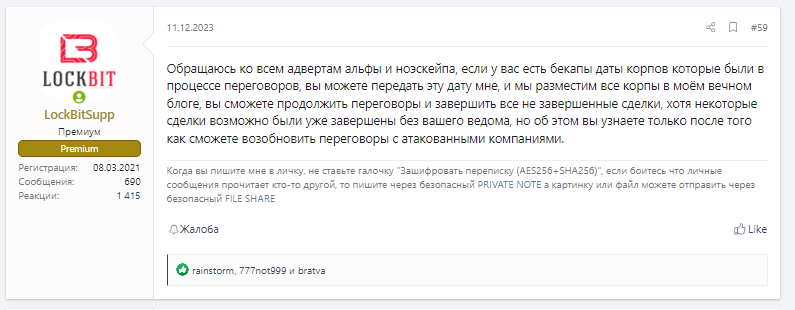
All’interno del noto forum underground XSS, LockBit non risparmia colpi e cerca di rubare affiliati. In questo messaggio di Lockbit viene riportato “Mi rivolgo a tutti i sostenitori di ALPHV: se avete dei backup che erano in fase di negoziazione, potete passarmi questi dati e li pubblicheremo tutti sul nostro blog eterno, dove potete continuare le trattative. Potrete completare tutte le transazioni non concluse, anche se alcune transazioni potrebbero essere già state completate a tua insaputa, ma lo scoprirai solo quando sarai in grado di riprendere le trattative con le società attaccate.”.
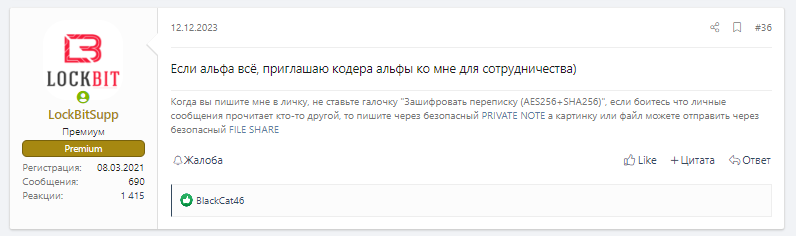
Inoltre LockBit prova a generare dissaporti all’interno dei vertici della gang BlackCat invitando “Se ALPHV è tutto, invito un programmatore alfa a unirsi a me per cooperazione)”.
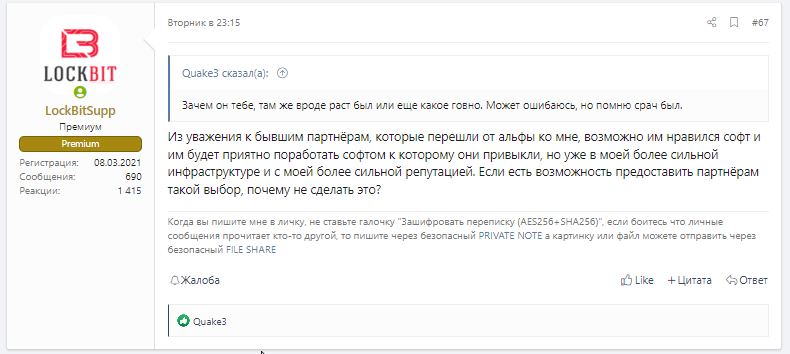
LockBit porta reputation alle sue infrastrutture dove dice: “In segno di rispetto per gli ex partner che sono passati da Alpha a me, forse sarebbero stati lieti di lavorare con il software a cui erano abituati, ma la mia infrastruttura è più forte e la mia reputazione è più forte. Se è possibile offrire ai partner tale scelta, perché non farlo?”


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.