


I criminali informatici non mantengono mai le loro promesse! Questo è un dato di fatto. Su questo blog lo abbiamo riportato innumerevoli volte e quanto andremo a raccontarvi oggi, è un monito che serva per tutte quelle aziende che rimarranno vittima del ransomware in futuro.
Mai fidarsi dei criminali informatici!

Nell’ambito dell’operazione internazionale Cronos , le forze dell’ordine del Regno Unito hanno rivelato che il gruppo di estorsione LockBit conservava i dati delle sue vittime, nonostante avesse ricevuto un riscatto per la loro cancellazione.
LockBit, che Graham Biggar, direttore generale della National Crime Agency (NCA) del Regno Unito, ha definito “il gruppo di ransomware più attivo e dannoso” degli ultimi quattro anni, è riuscito ad attaccare migliaia di organizzazioni in tutto il mondo sin dal suo inizio.
Le azioni dei criminali consistevano nel crittografare i dispositivi presenti nella rete della vittima e/o nel rubare dati, per poi richiedere un riscatto per fornire la chiave di decriptazione e cancellare i dati.
Nelle sue richieste, il gruppo ha affermato di mantenere rigorosamente le sue promesse. Questo perchè la mancata cancellazione dei dati avrebbe portato sfiducia nelle operazioni e i “clienti” non avrebbero più pagato i riscatti.
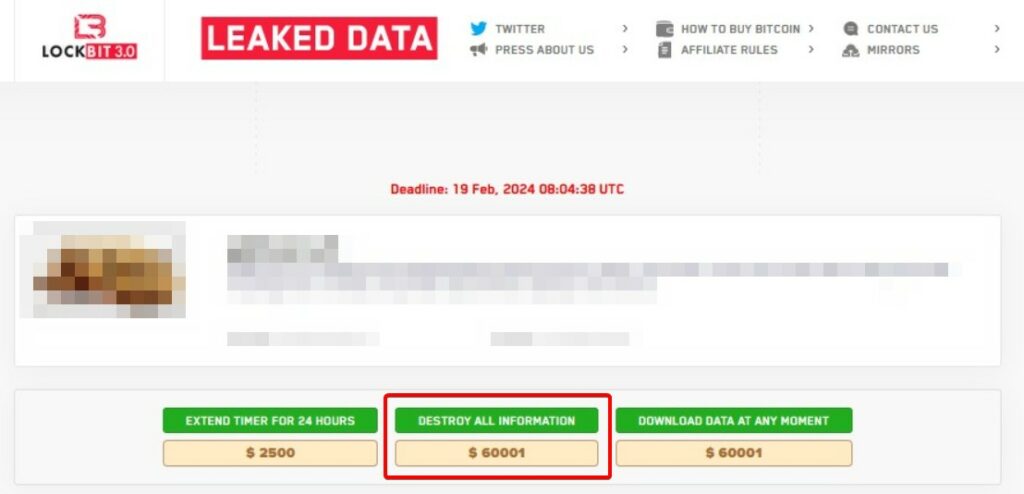
Tuttavia, come si è scoperto di recente, gli hacker conservavano copie di backup dei dati rubati anche dopo che la vittima aveva pagato il riscatto. Non è specificato se i criminali abbiano condiviso queste informazioni con terzi, ma il fatto stesso che i dati siano rimasti presso di loro smentisce completamente tutte le dichiarazioni e promesse degli estorsori.
La NCA prevede di pubblicare in seguito ulteriori informazioni ottenute durante l’operazione, compresi i dati sull’amministratore di LockbitSupp e sulle finanze del gruppo. Graham Biggar, parlando ai giornalisti, ha sottolineato la criticità della minaccia ransomware, sottolineando che il 2023 è stato un anno record per il numero di attacchi e per il volume dei fondi estorti.
È possibile che LockBit tenti di ripristinare le sue attività criminali, ma le forze dell’ordine intendono continuare la lotta contro questo gruppo, soprattutto ora che dispongono di informazioni sufficienti sui suoi partecipanti e sui metodi di azione.
In precedenza abbiamo riferito che le forze dell’ordine hanno liquidato l’infrastruttura LockBit e hanno acquisito il pieno controllo del loro sito web sulla rete Onion. Ora, invece dell’elenco delle vittime, sono stati pubblicati vari segreti sulla struttura interna del gruppo.
Oggi si è anche saputo che l’operazione Kronos ha portato ai primi arresti di ex membri di LockBit che da tempo agivano nell’interesse del gruppo dalla Polonia e dall’Ucraina.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].