


Il gruppo ransomware LockBit, già noto per le sue operazioni di cyber-estorsione, è tornato a fare parlare di sé con un altro massiccio blitz che ci ha lasciato increduli e in trepidante attesa.
Mentre le forze dell’ordine si apprestano a pubblicare nuove informazioni sulla gang, LockBit ha pubblicato nelle ultime ore, sul data leak site (DLS) ancora funzionante, la violazione di 40 aziende, molte delle quali sono ri pubblicazioni.

Si tratta di una chiara sfida alle forze dell’ordine, dove la cyber gang vuole in qualche modo far comprendere che loro ci sono e che non hanno minimamente intenzione di retrocedere.
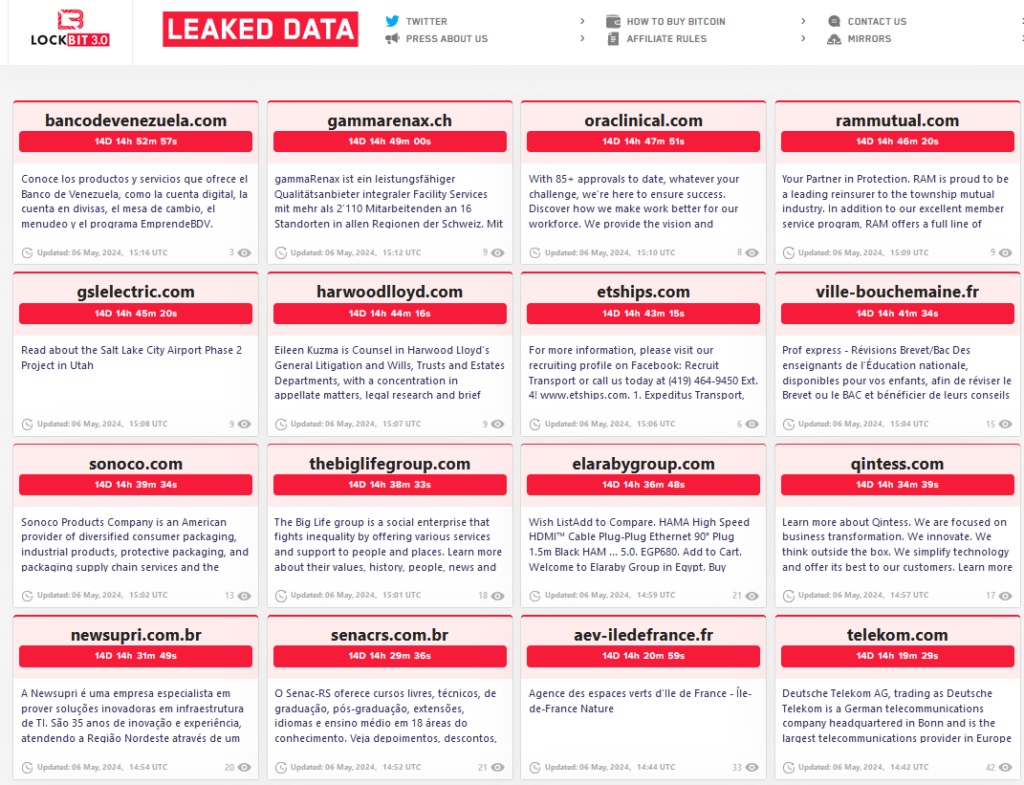
Le vittime includono aziende quotate al NASDAQ, come Telekom.com.
Grandi istituti finanziari e aziende tecnologiche di prim’ordine. È interessante notare che alcune delle vittime erano state precedentemente prese di mira da altri gruppi di cyber criminali, o addirittura dallo stesso LockBit.
Il tutto mentre il countdown scorre da parte dell’NCA che finalmente ha pubblicato qualcosa sul tema, togliendo di mezzo la possibilità di un “exit” da parte di LockBit come avevamo ipotizzato in precedenza.
Come riportato a fine Febbraio, l’operazione denominata “Cronos” era riuscita a impossessarsi del Data Leak Site (DLS) di LockBit, mettendo in luce informazioni cruciali sulla cyber gang. Tuttavia, LockBit ha immediatamente riaperto un nuovo sito underground, sfuggendo ancora una volta alla giustizia.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]