


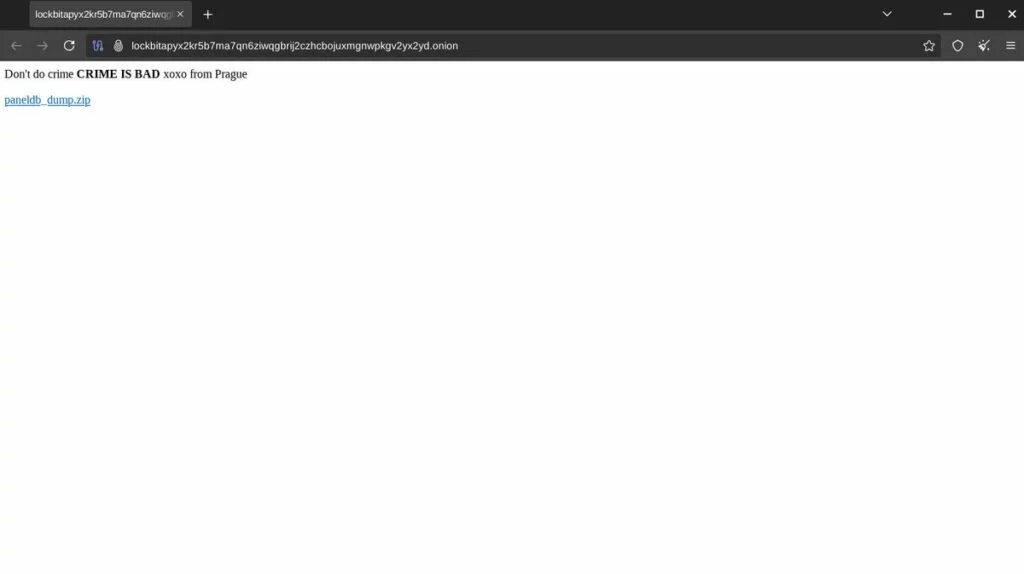
La scorsa notte, il gruppo ransomware LockBit ha subito un grave attacco informatico che ha compromesso la sua infrastruttura nel dark web. Gli affiliati e gli amministratori del gruppo hanno trovato i loro pannelli di controllo compromessi e le home modificate con il messaggio: “Don’t do crime CRIME IS BAD xoxo from Prague”, accompagnato da un link per scaricare un file denominato “paneldb_dump.zip” contenente un dump del database MySQL del gruppo.
L’archivio trapelato include informazioni altamente sensibili, tra cui:

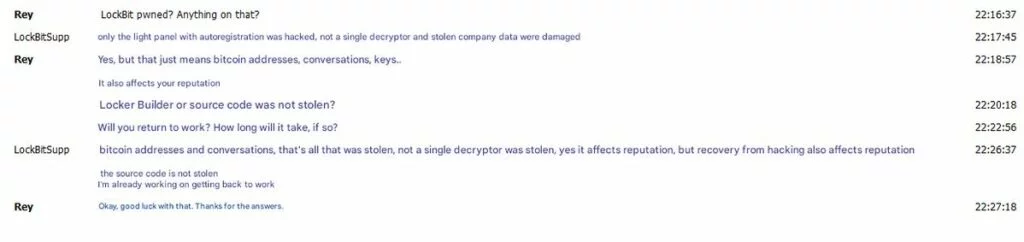
Il leader del gruppo, noto come “LockBitSupp”, ha confermato la violazione, affermando che non sono state compromesse chiavi private o dati critici.
Da un’analisi veloce del dump SQL abbiamo notato che il database è stato esfiltrato il 29 Aprile, quindi possiamo ragionevolmente supporre che in quella data xoxo From Prague (o chiunque ci sia dietro a questo data leak) abbia dumpato il database e solo nella notte fra il 7 e l’8 Maggio sia stato eseguito il deface dei siti.
Questo attacco rappresenta un duro colpo per LockBit, già indebolito da precedenti operazioni delle forze dell’ordine, come “Operation Cronos”, che aveva portato al sequestro di server, arresti e sanzioni internazionali.
La fuga di dati offre agli esperti di sicurezza e alle autorità un’opportunità unica per analizzare le operazioni interne di LockBit e potrebbe accelerare ulteriori azioni legali contro i suoi membri.
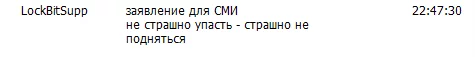
Per adesso chiudiamo l’articolo con una dichiarazione di LockBitSUP
!!! LockBitSupp statement: “It’s Not Scary to Fall – It’s Scary Not to Get Up”
Advertising

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]