


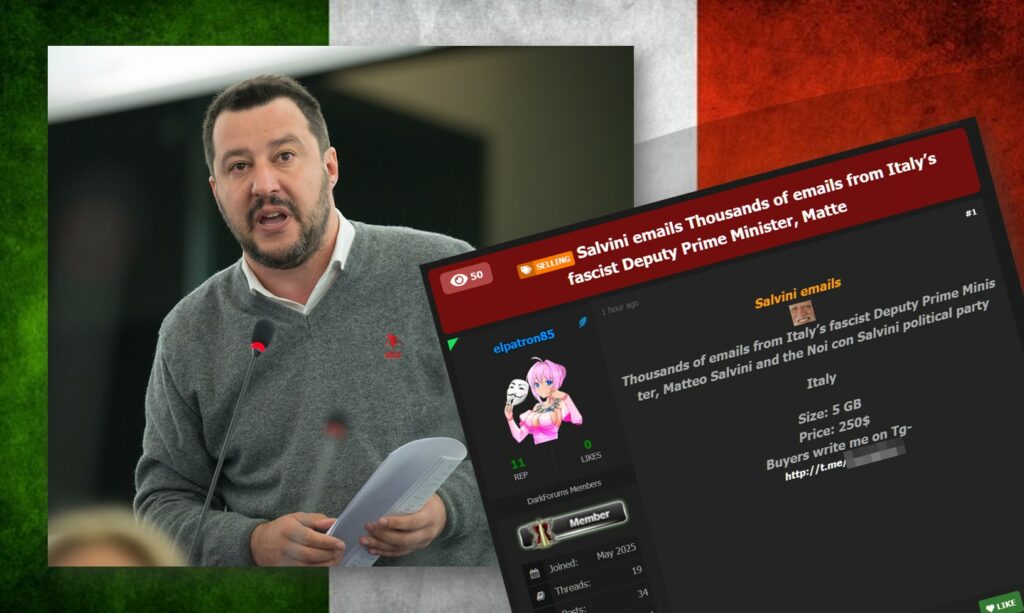
Un post pubblicato un’ora fa su un noto forum underground ha attirato l’attenzione degli osservatori della sicurezza informatica: un utente con lo pseudonimo “elpatron85” ha messo in vendita un presunto archivio di email appartenenti al Vicepresidente del Consiglio e Ministro delle Infrastrutture italiano, Matteo Salvini.
Disclaimer: Questo rapporto include screenshot e/o testo tratti da fonti pubblicamente accessibili. Le informazioni fornite hanno esclusivamente finalità di intelligence sulle minacce e di sensibilizzazione sui rischi di cybersecurity. Red Hot Cyber condanna qualsiasi accesso non autorizzato, diffusione impropria o utilizzo illecito di tali dati. Al momento, non è possibile verificare in modo indipendente l’autenticità delle informazioni riportate, poiché l’organizzazione coinvolta non ha ancora rilasciato un comunicato ufficiale sul proprio sito web. Di conseguenza, questo articolo deve essere considerato esclusivamente a scopo informativo e di intelligence.
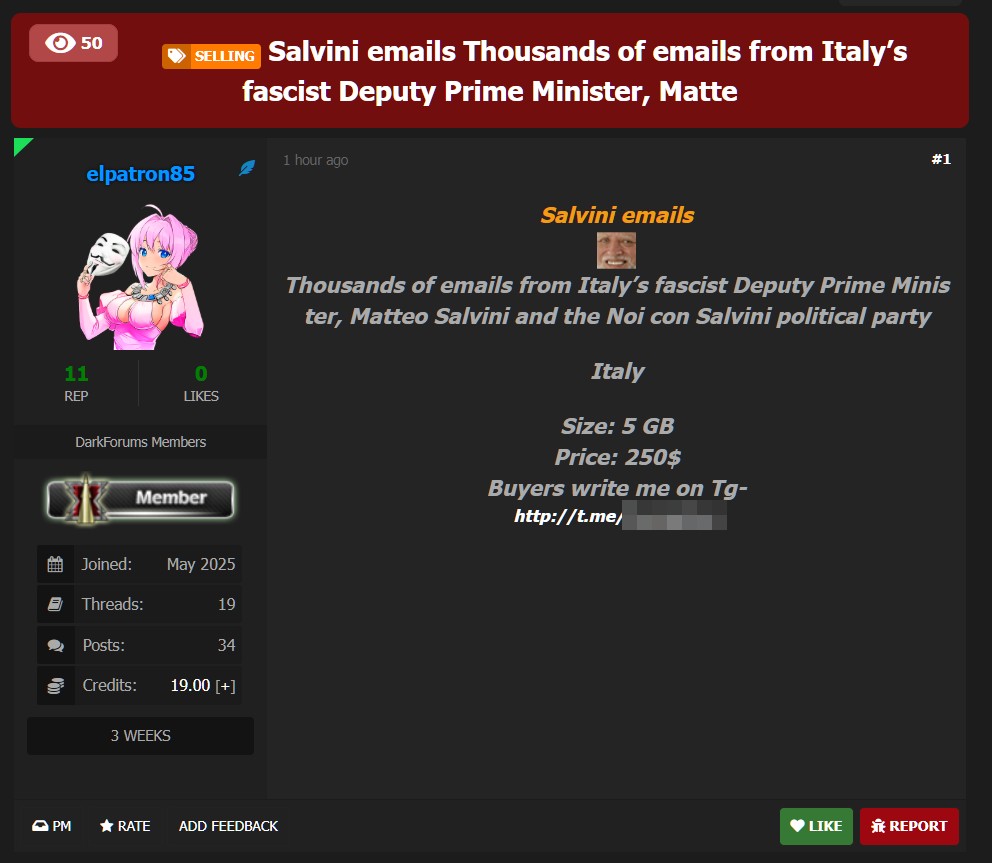

Il post, pubblicato circa un’ora fa nella sezione dedicata alla compravendita di dati sensibili, propone il pacchetto denominato “Salvini emails”, descritto come contenente “migliaia di email dal fascista Vicepremier italiano Matteo Salvini e dal partito Noi con Salvini”. Il presunto archivio, secondo quanto riportato dall’autore, avrebbe una dimensione complessiva di 5 GB e viene venduto al prezzo di 250 dollari.
L’utente fornisce anche un contatto Telegram invitando eventuali acquirenti a scrivergli per finalizzare la transazione. Il profilo di “elpatron85” risulta essere stato creato a maggio 2025, con 19 thread e 34 post all’attivo, e fa parte del gruppo “DarkForums Members”.
La legittimità del contenuto non è attualmente verificabile, ma il caso potrebbe rappresentare una potenziale violazione della sicurezza informatica e della privacy del vicepresidente, qualora si rivelasse autentico. Non è chiaro se le autorità italiane siano già a conoscenza della pubblicazione, né se siano state avviate indagini.
La vendita di email rubate o compromesse su forum del dark web non è un fenomeno nuovo. Tuttavia, quando ad essere coinvolti sono esponenti di primo piano della politica di uno Stato membro dell’Unione Europea, come nel caso di Matteo Salvini, le implicazioni si fanno rapidamente geopolitiche.
Tali informazioni, infatti, potrebbero contenere dati sensibili, strategie politiche, o addirittura elementi utilizzabili per ricatti o campagne di disinformazione.
Va inoltre considerato che non è possibile stabilire con certezza, al momento, se ci troviamo di fronte a un tentativo di truffa (SCAM), oppure se si tratti di una mossa orchestrata per fare propaganda contro Salvini, sfruttando la leva della cybersicurezza per alimentare tensioni o screditare l’avversario politico.
Questo episodio sottolinea ancora una volta l’importanza della sicurezza informatica nei confronti delle istituzioni pubbliche e dei rappresentanti politici. Sarà ora fondamentale capire se i dati in questione siano autentici, come siano stati ottenuti e quali siano le possibili ripercussioni, sia a livello nazionale che internazionale.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]