


Un hacker noto come “Empire” avrebbe messo in vendita sul noto forum underground Breach Forums un database contenente 3.176.958 record appartenenti a Honda Cars India Ltd. Secondo quanto riportato, i dati trapelati includono informazioni sensibili sui clienti, come nomi, alias, indirizzi, ID cliente, numeri di cellulare e indirizzi e-mail.
La violazione, qualora confermata, che si presume sia avvenuta nel marzo 2025, rappresenta un altro grave incidente di sicurezza informatica nel settore automobilistico.
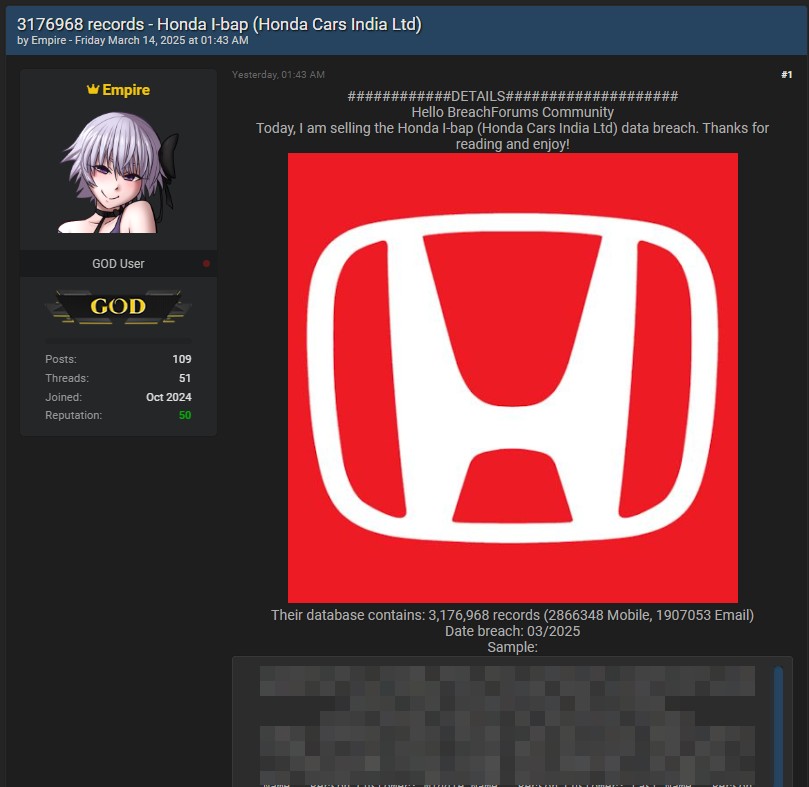

L’autore dell’attacco ha dichiarato sul forum di possedere registri dettagliati, con 2.866.348 numeri di telefono e 1.907.053 indirizzi e-mail tra i dati compromessi. Per dimostrare la veridicità della sua affermazione, ha condiviso un campione delle informazioni sottratte.
Al momento, Honda Cars India non ha rilasciato una dichiarazione ufficiale sull’accaduto, ma la natura e la quantità dei dati esposti potrebbero avere serie conseguenze per i clienti colpiti, tra cui possibili truffe di phishing e furti di identità.
Non è la prima volta che Honda affronta problemi di sicurezza informatica. L’industria automobilistica è sempre più dipendente da sistemi digitali e connessi, sta diventando una delle principali vittime della criminalità informatica.
Gli esperti di cybersecurity sottolineano la necessità di rafforzare le difese contro queste minacce, adottando misure avanzate come Security Operations Center (vSOC) basati sull’intelligenza artificiale. Le aziende devono investire nella protezione dei dati sensibili e i clienti sono invitati a monitorare le proprie informazioni per eventuali attività sospette. Con l’aumento delle violazioni nel settore automobilistico, diventa essenziale implementare strategie di sicurezza più robuste e normative più stringenti per contrastare le minacce emergenti.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]