


Gli specialisti di Kaspersky Lab hanno rivelato i dettagli di oltre una dozzina di vulnerabilità scoperte nel sistema di infotainment Mercedes-Benz MBUX di prima generazione. La casa automobilistica afferma che i problemi sono stati risolti e che non erano facili da gestire.
Gli esperti hanno studiato il funzionamento dell’unità principale Mercedes-Benz denominata Mercedes-Benz User Experience (MBUX) e si sono basati su uno studio precedente condotto dagli specialisti cinesi Tencent Security Keen Lab e pubblicato nel 2021.
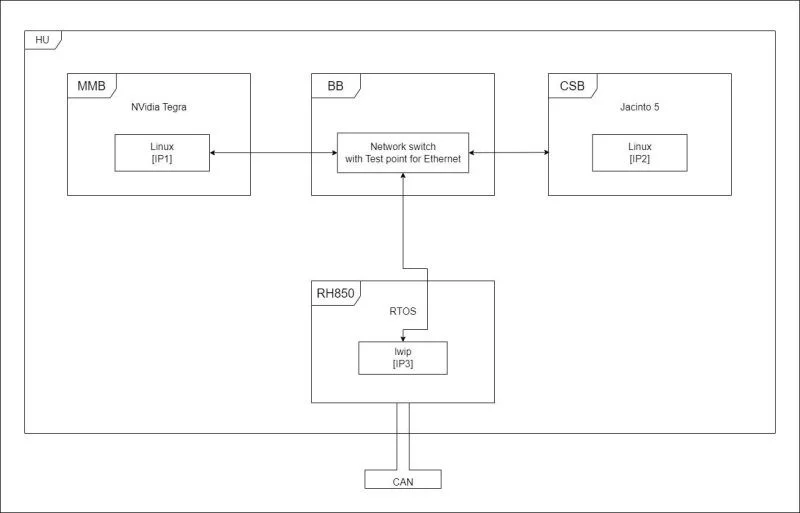

La ricerca di Kaspersky Lab si è concentrata su un’analisi dettagliata dei sottosistemi MBUX di prima generazione (in una vera vettura Mercedes B180), a cui non è stata prestata attenzione nello studio KeenLab: diagnostica (CAN, UDS, ecc.), connessioni USB e interfacce specializzate protocolli di comunicazione di processo (IPC).
Alcune delle vulnerabilità scoperte potrebbero essere utilizzate per attacchi DoS, altre per l’estrazione di dati, l’iniezione di comandi e l’escalation dei privilegi.
Sebbene alle vulnerabilità siano stati assegnati identificatori CVE del 2023 e 2024, Mercedes-Benz ha affermato di essere a conoscenza dei risultati di Kaspersky Lab dal 2022. I relativi bollettini sono già stati pubblicati su GitHub e le falle di sicurezza sono state tutte prontamente sanate.
Secondo gli esperti, un utente malintenzionato con accesso fisico all’auto potrebbe sfruttare alcune di queste vulnerabilità per disattivare la protezione antifurto standard nell’unità principale, modificare le impostazioni dell’auto e sbloccare servizi a pagamento.
“Nell’agosto 2022, un gruppo di ricercatori esterni in materia di sicurezza ci ha contattato in merito alla prima generazione di MBUX – Mercedes-Benz User Experience”, hanno detto ai media i rappresentanti di Mercedes-Benz. “I problemi descritti dai ricercatori richiedevano l’accesso fisico al veicolo, nonché l’accesso all’interno del veicolo. Inoltre, l’unità principale deve essere rimossa e aperta. Questi problemi non riguardano le versioni più recenti del sistema di infotainment.”


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]