


Di recente, l’organizzazione no profit statunitense Aurora Health ha notificato a più di 3 milioni di pazienti una violazione della privacy dovuta all’uso di Meta Pixel.
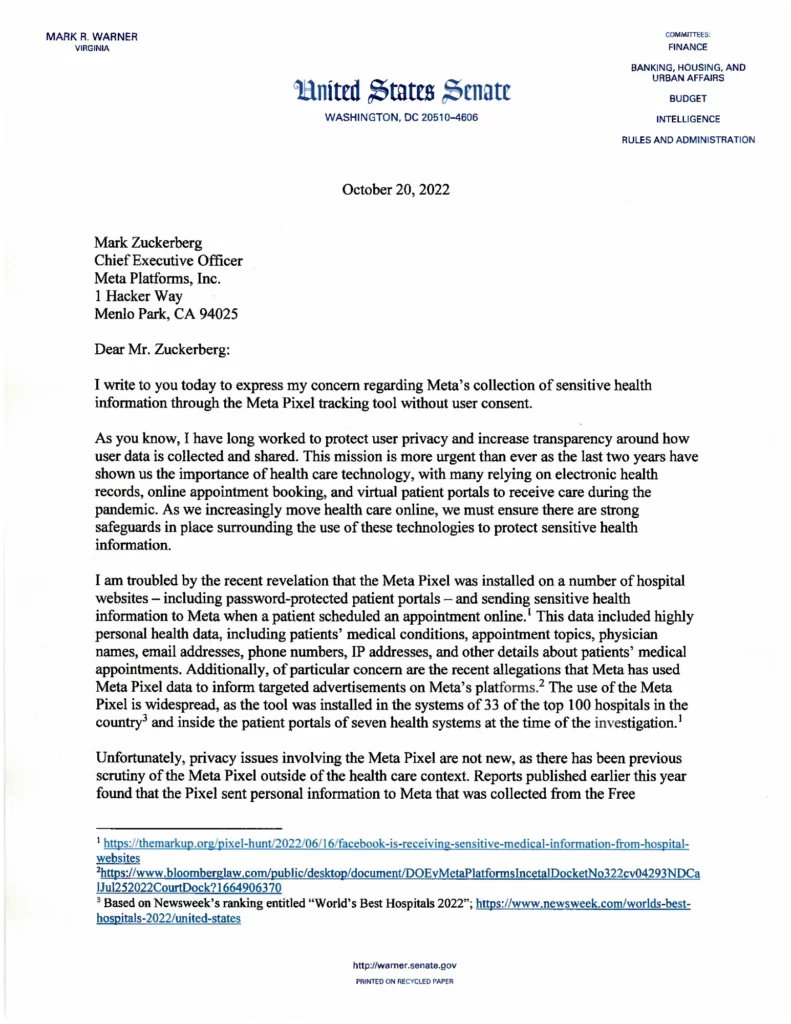
In seguito, il senatore dello stato della Virginia Mark Warner ha inviato una lettera al CEO di Meta Mark Zuckerberg chiedendo informazioni sulla pratica dell’azienda di raccogliere dati sulla salute dei consumatori attraverso il suo strumento di monitoraggio. Warner vuole sapere come Meta gestisce e archivia le informazioni sensibili che riceve da fornitori di terze parti.

Meta Pixel è un pezzo di codice JavaScript che ti permette di tracciare le azioni dei visitatori sul sito.
Con il suo aiuto, vengono creati segmenti di pubblico appositamente configurati per la pubblicità. Meta Pixel è installato in circa 33 ospedali su 100 negli Stati Uniti, nonché sui portali dei pazienti utilizzati da diversi sistemi sanitari.
Le aziende sanitarie statunitensi hanno precedentemente informato i loro pazienti che i siti ospedalieri che utilizzavano Pixel condividevano inavvertitamente i dati dei pazienti con Facebook. I dati raccolti includevano:
Alcuni utenti si sono persino lamentati di essere presi di mira dagli annunci sulle piattaforme Meta.
Warner, un sostenitore della privacy dei consumatori e della sicurezza informatica, è “turbato dalle recenti rivelazioni” e nella sua lettera chiede trasparenza su queste pratiche, data la violazione della privacy dei pazienti e la mancanza del consenso dell’utente.
Secondo il senatore, Meta viola le proprie regole aziendali consentendo al proprio strumento di ottenere dati personali. Come ha osservato il senatore, la politica dell’azienda afferma che Meta “non vuole che siti Web o app inviino informazioni riservate sulle persone a Meta”.
Secondo i rapporti, il procuratore generale della Carolina del Nord ha avviato la propria indagine su queste attività dubbie.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]