


Negli ultimi mesi, una vulnerabilità critica chiamata Metro4Shell ha attirato l’attenzione degli esperti di sicurezza informatica per il suo impatto sui sistemi di sviluppo basati su React Native.
La falla, identificata come CVE-2025-11953, permette a malintenzionati di eseguire codice malevolo su macchine Windows, Linux e macOS.

Metro è il bundler JavaScript predefinito per progetti React Native. Il problema nasce dal fatto che Metro può esporre endpoint HTTP destinati all’uso locale anche su interfacce di rete esterne. Questo ha permesso agli attaccanti di sfruttare endpoint progettati solo per la fase di sviluppo.
In particolare, l’endpoint /open-url accetta richieste POST contenenti URL personalizzati che vengono passati alla funzione open() senza alcuna sanificazione. Questo comportamento consente l’esecuzione arbitraria di comandi su Windows e l’avvio di file eseguibili con controllo limitato dei parametri su Linux e macOS.
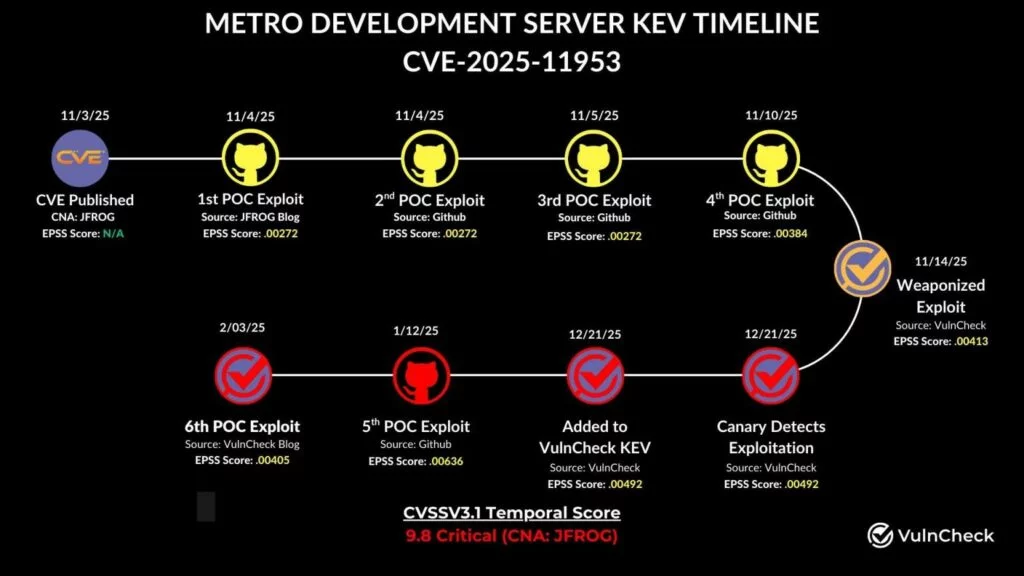
La vulnerabilità è stata rilevata a novembre 2025 dai ricercatori della JFrog. Essa interessa le versioni di @react-native-community/cli-server-api dalla 4.8.0 fino alla 20.0.0-alpha.2. Subito dopo la divulgazione pubblica, sono comparsi diversi proof-of-concept exploit che dimostrano la facilità con cui la falla può essere sfruttata.
I primi attacchi reali sono stati individuati il 21 dicembre 2025 dalla società VulnCheck, che ha confermato ulteriori episodi il 4 e il 21 gennaio 2026. In tutti i casi, gli aggressori hanno trasmesso payload codificati in base64 nei POST HTTP, principalmente script PowerShell.
Una volta decodificato e avviato, il payload compie diverse operazioni: disattiva le protezioni aggiungendo eccezioni in Microsoft Defender, apre connessioni TCP verso server di controllo, scarica file eseguibili temporanei e li avvia con parametri forniti dagli aggressori. I binari Windows, pacchettizzati con UPX e scritti in Rust, mostrano logiche di anti-analisi, mentre versioni simili per Linux confermano la natura cross-platform degli attacchi.
Secondo ZoomEye, oggi sono disponibili online circa 3.500 server Metro React Native esposti. Gli esperti di VulnCheck sottolineano che CVE-2025-11953 evidenzia come le infrastrutture di sviluppo possano diventare vulnerabili come ambienti di produzione quando accessibili dall’esterno.
Il consiglio principale per gli sviluppatori è aggiornare immediatamente le versioni di Metro interessate e limitare l’esposizione degli endpoint locali a reti fidate.
Questa vicenda dimostra come la sicurezza negli ambienti di sviluppo non sia più un aspetto secondario, ma una priorità fondamentale per prevenire intrusioni gravi e compromettere dati sensibili. La ricerca è stata condotta da VulnCheck.
La lezione è chiara: ogni strumento di sviluppo può diventare un vettore di attacco se non viene gestito con criteri di sicurezza rigorosi e aggiornamenti tempestivi.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].