


Microsoft incoraggia i propri clienti ad aggiornare i loro server Exchange e a implementare misure di sicurezza come la protezione estesa di Windows e la firma basata su certificato per i payload di serializzazione di PowerShell.
Microsoft ha anche sottolineato che le mitigazioni emesse dalla società sono solo una soluzione provvisoria e che possono “diventare insufficienti per proteggere da tutte le varianti di un attacco”. Pertanto richiedendo agli utenti di installare gli aggiornamenti di sicurezza necessari per proteggere i server.

“Gli aggressori che cercano di sfruttare i server Exchange senza patch non se ne andranno. Ci sono troppi aspetti degli ambienti Exchange on-premise senza patch che sono preziosi per i malintenzionati che cercano di esfiltrare dati o commettere altri atti dannosi”.
Advertising
ha detto in un post il team Exchange del colosso tecnologico.
Exchange Server ha dimostrato di essere un vettore di attacco redditizio negli ultimi anni, con una serie di falle di sicurezza nel software utilizzato come zero-day per hackerare i sistemi.
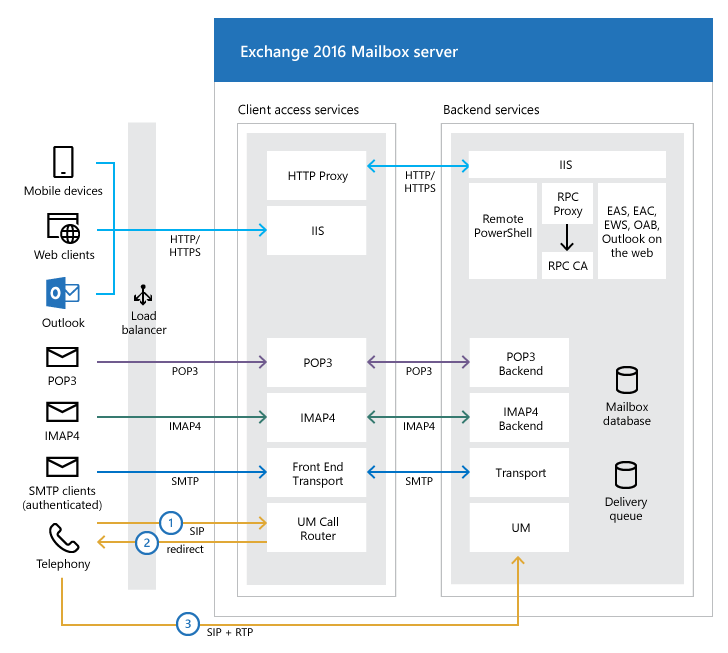
Solo negli ultimi due anni, sono stati scoperti diversi set di vulnerabilità in Exchange Server, tra cui
e un bypass di mitigazione ProxyNotShell noto come OWASSRF , alcuni dei quali sono stati ampiamente sfruttati in natura.
Un altro motivo è il fatto che più servizi back-end vengono eseguiti come Exchange Server stesso, dotato di privilegi SYSTEM, e che gli exploit potrebbero concedere all’attaccante l’accesso non autorizzato al servizio PowerShell remoto, spianando di fatto la strada all’esecuzione di comandi dannosi.
A tal fine, gli attacchi che sfruttano come arma le falle ProxyNotShell e OWASSRF hanno preso di mira le industrie dell’arte e dell’intrattenimento, della consulenza, del diritto, della produzione, del settore immobiliare e del commercio all’ingrosso situate in Austria, Kuwait, Polonia, Turchia e Stati Uniti

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]