


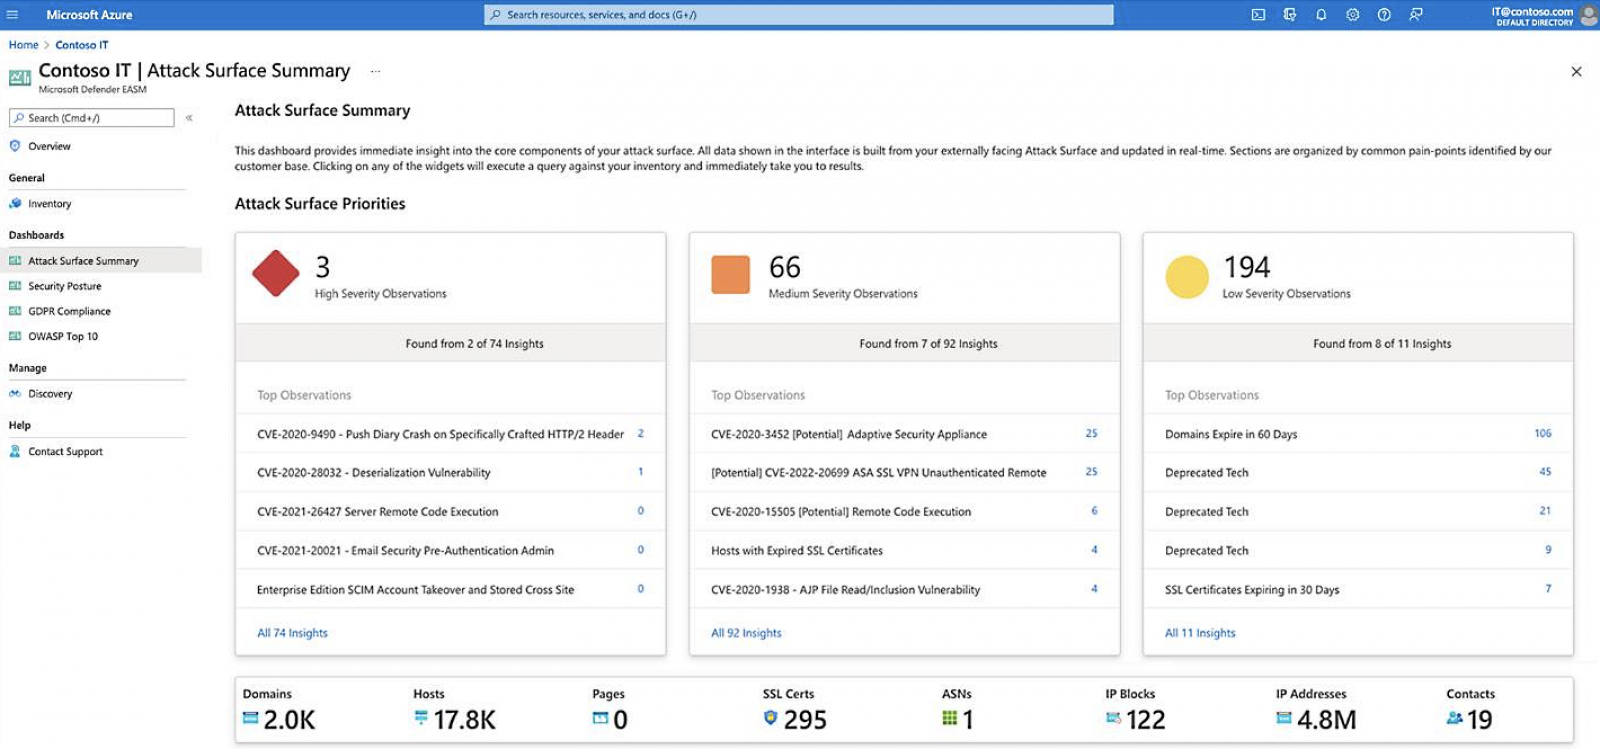
Microsoft ha annunciato il rilascio di un nuovo prodotto di sicurezza, Microsoft Defender External Attack Surface Management, che consente ai clienti di vedere le superfici di attacco relative alla propria attività, facilitando il rilevamento delle vulnerabilità e il blocco di potenziali vettori di attacco.
Attraverso la scansione continua delle connessioni Internet, questo strumento crea un catalogo dell’intero ambiente di un’organizzazione, inclusi i dispositivi non gestiti.

Secondo Vasu Jakkal, vicepresidente della sicurezza Microsoft, il nuovo Defender External Attack Surface Management offre agli specialisti della sicurezza delle informazioni la possibilità di rilevare risorse aziendali sconosciute e non gestite accessibili da Internet, che un criminale informatico può utilizzare per infiltrarsi nella rete di un’organizzazione.
“Grazie a una comprensione completa dell’organizzazione, i clienti possono adottare le misure consigliate per mitigare il rischio ponendo risorse, endpoint e asset sconosciuti sotto una gestione sicura nei loro strumenti SIEM e XDR”
ha aggiunto Jakkal.
Sempre il 2 agosto, Microsoft ha annunciato il suo secondo prodotto di sicurezza, Microsoft Defender Threat Intelligence , che fornisce agli esperti SecOps l’intelligence sulle minacce di cui hanno bisogno per rilevare l’infrastruttura di un utente malintenzionato e accelerare le indagini sugli attacchi e gli sforzi di riparazione.
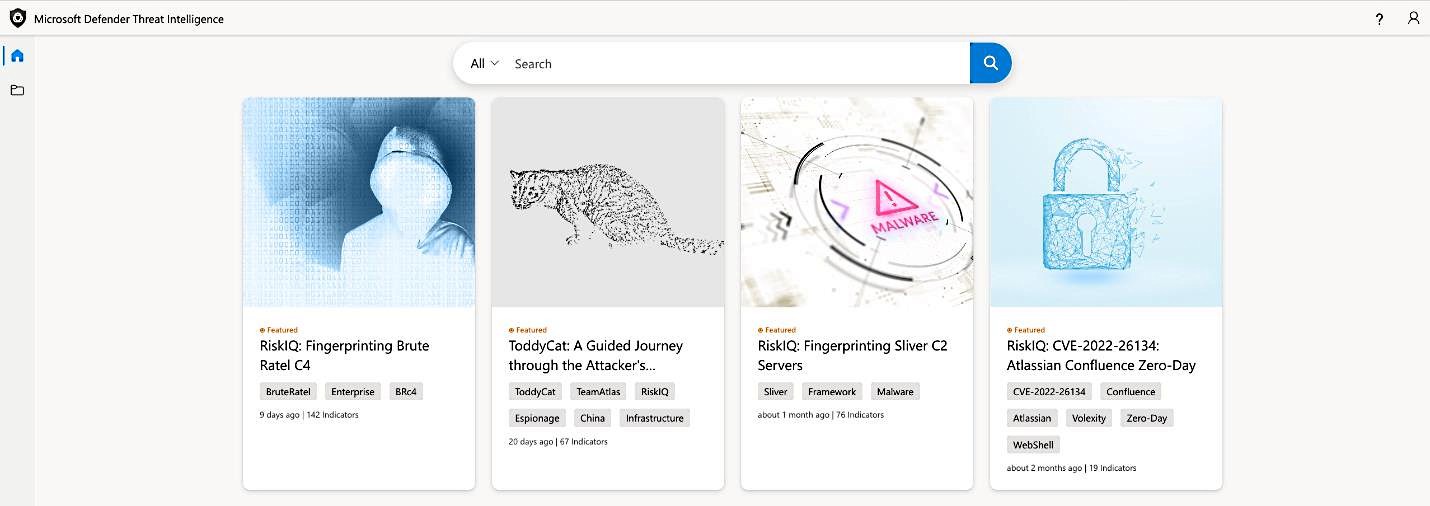
L’utilità fornisce inoltre ai membri del team SecOps l’accesso a un set di 43 trilioni di avvisi di sicurezza giornalieri di Microsoft per cercare attivamente le minacce nei loro ambienti.
I dati vengono forniti sotto forma di una libreria di informazioni grezze sulle minacce con informazioni sui nomi degli avversari e sulla mappatura dei loro strumenti, tattiche e procedure (TTP).
L’intelligence sulle minacce viene generata da esperti precedentemente in RiskIQ, in collaborazione con il team di monitoraggio di Microsoft, il Microsoft Threat Intelligence Center (MSTIC) e i team di ricerca sulla sicurezza di Microsoft 365 Defender.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]