


Negli ultimi anni Microsoft Teams è diventato uno degli strumenti di collaborazione più diffusi all’interno delle aziende, trasformandosi in un canale strategico non solo per la comunicazione, ma anche per la gestione di documenti, meeting e processi operativi.
Questa crescente centralità, tuttavia, non è passata inosservata ai criminali informatici, che stanno sviluppando tecniche sempre più sofisticate di attacco e ingegneria sociale proprio su questa piattaforma, con l’obiettivo di infiltrarsi nelle reti aziendali e sottrarre informazioni sensibili. La combinazione tra fiducia implicita nello strumento e l’elevato volume di comunicazioni quotidiane crea infatti un terreno fertile per campagne mirate di compromissione.

Un esempio emblematico è l’operazione di ingegneria sociale d’avanguardia orchestrata dal gruppo malintenzionato EncryptHub, che ha messo in campo una strategia perversa capace di fondere tecniche di spoofing con exploit tecnici mirati. Come anticipato nell’analisi di ieri, si tratta di una campagna avanzata che sfrutta congiuntamente tattiche di impersonificazione e vettori di attacco informatici, riuscendo così a compromettere in maniera significativa la sicurezza delle infrastrutture aziendali.
Questo nuovo approccio, impersonando gli addetti IT, dimostra come i confini tra ingegneria sociale e attacchi tecnici si stiano assottigliando, aprendo scenari sempre più complessi per la difesa cyber.
L’attacco inizia con gli autori della minaccia che affermano di appartenere a reparti IT interni e inviano richieste di connessione a Microsoft Teams ai dipendenti presi di mira.
Una volta che le vittime accettano la richiesta e stabiliscono una sessione remota, gli aggressori le guidano nell’esecuzione di comandi PowerShell che sembrano legittimi ma in realtà scaricano ed eseguono script dannosi.
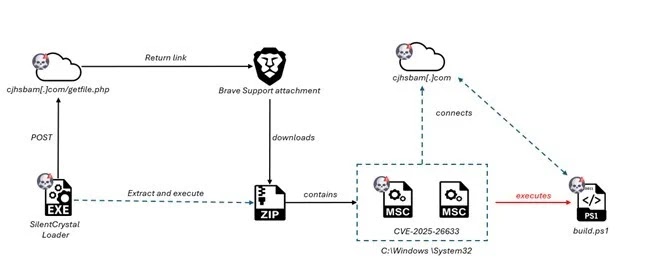
Il comando iniziale eseguito ignora i criteri di sicurezza di Windows e scarica uno script di PowerShell denominato “runner.ps1” dai domini controllati dagli aggressori, come cjhsbam[.]com.
Questo script è progettato per sfruttare il CVE-2025-26633 una vulnerabilità nel framework Management Console di Microsoft denominata “MSC EvilTwin”.
La vulnerabilità CVE-2025-26633 è stata ufficialmente rivelata come vulnerabilità zero-day a marzo 2025, sebbene esempi di attacchi correlati siano stati osservati in circolazione già nel febbraio 2025. Da allora Microsoft ha rilasciato patch di sicurezza, ma la vulnerabilità continua a essere sfruttata attivamente contro sistemi privi di patch.
La vulnerabilità ha un punteggio CVSS di 7,0, che indica un’elevata gravità, ed è stata aggiunta al catalogo delle vulnerabilità note sfruttate del CISA, sottolineandone la natura critica per le agenzie federali e gli ambienti aziendali.
La campagna evidenzia la persistente efficacia degli attacchi di ingegneria sociale combinati con lo sfruttamento tecnico. “L’ingegneria sociale rimane uno degli strumenti più efficaci nell’arsenale di un criminale informatico e il gruppo emergente EncryptHub si è subito unito a questa tendenza“, hanno osservato i ricercatori di Trustwave.
Gli esperti di sicurezza informatica raccomandano di implementare strategie di difesa multilivello, tra cui l’immediata correzione di CVE-2025-26633, un monitoraggio avanzato delle attività di Microsoft Management Console e una formazione completa sulla consapevolezza degli utenti incentrata sulle tattiche di ingegneria sociale.
Le organizzazioni dovrebbero inoltre limitare le capacità di accesso remoto e implementare rigide procedure di verifica per le interazioni con il supporto IT.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.