


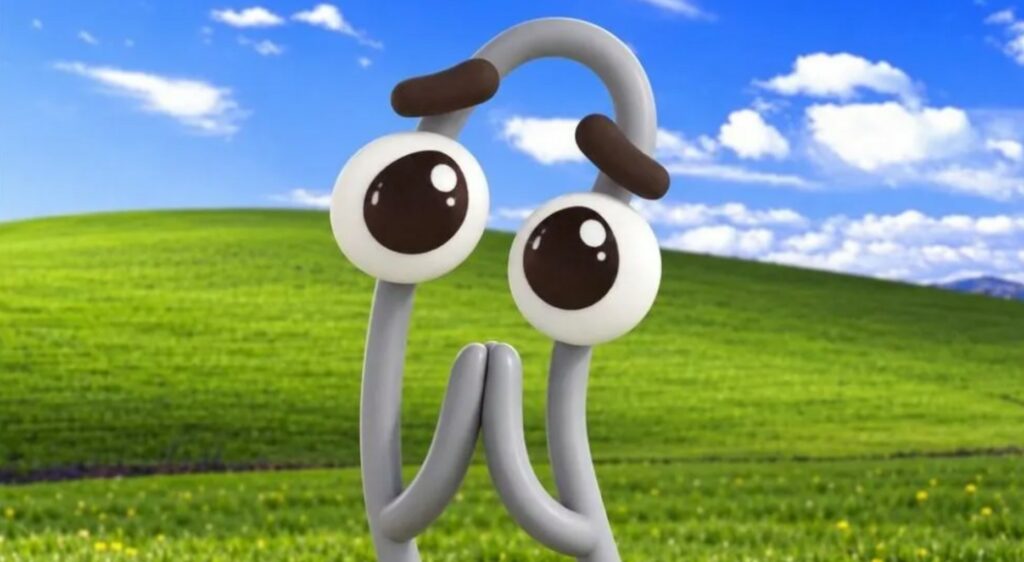
L'account ufficiale di Microsoft su X è stato hackerato questa settimana. Gli hacker hanno pubblicato un messaggio promozionale per criptovalute, sfruttando l'account @clippymsftcto. Microsoft ha rimosso il post e si è scusata, confermando l'accesso non autorizzato.
Questa settimana l’account ufficiale di Microsoft sul social network X è stato hackerato. L’account si è subito iscritto a un’altra pagina e ha ripostato un messaggio con una domanda su quanti like sarebbero serviti per il ritorno dell’assistente da ufficio «Clippy» (Screppy). Tali appelli non sono un fenomeno nuovo, ma la pubblicazione, realizzata dall’account @clippymsftcto, non era una richiesta sincera di far rivivere il famoso assistente. L’obiettivo dell’attacco era promuovere un token di criptovaluta.
Il concetto dell’assistente da ufficio «Clippy», presentato in Microsoft Office tra il 1997 e il 2004, si basava sui risultati di ricerche che avevano dimostrato che una parte del cervello responsabile dell’uso del mouse e della tastiera è anche coinvolta nelle reazioni emotive durante l’interazione con altre persone. Pertanto, Microsoft ha ipotizzato che sarebbe stato appropriato offrire all’utente un assistente «animato». Il tentativo di antropomorfizzazione ha suscitato una forte reazione negativa da parte degli utenti, quindi Microsoft lo ha disattivato, riconoscendo l’impopolarità dell’assistente da ufficio in una campagna pubblicitaria umoristica.
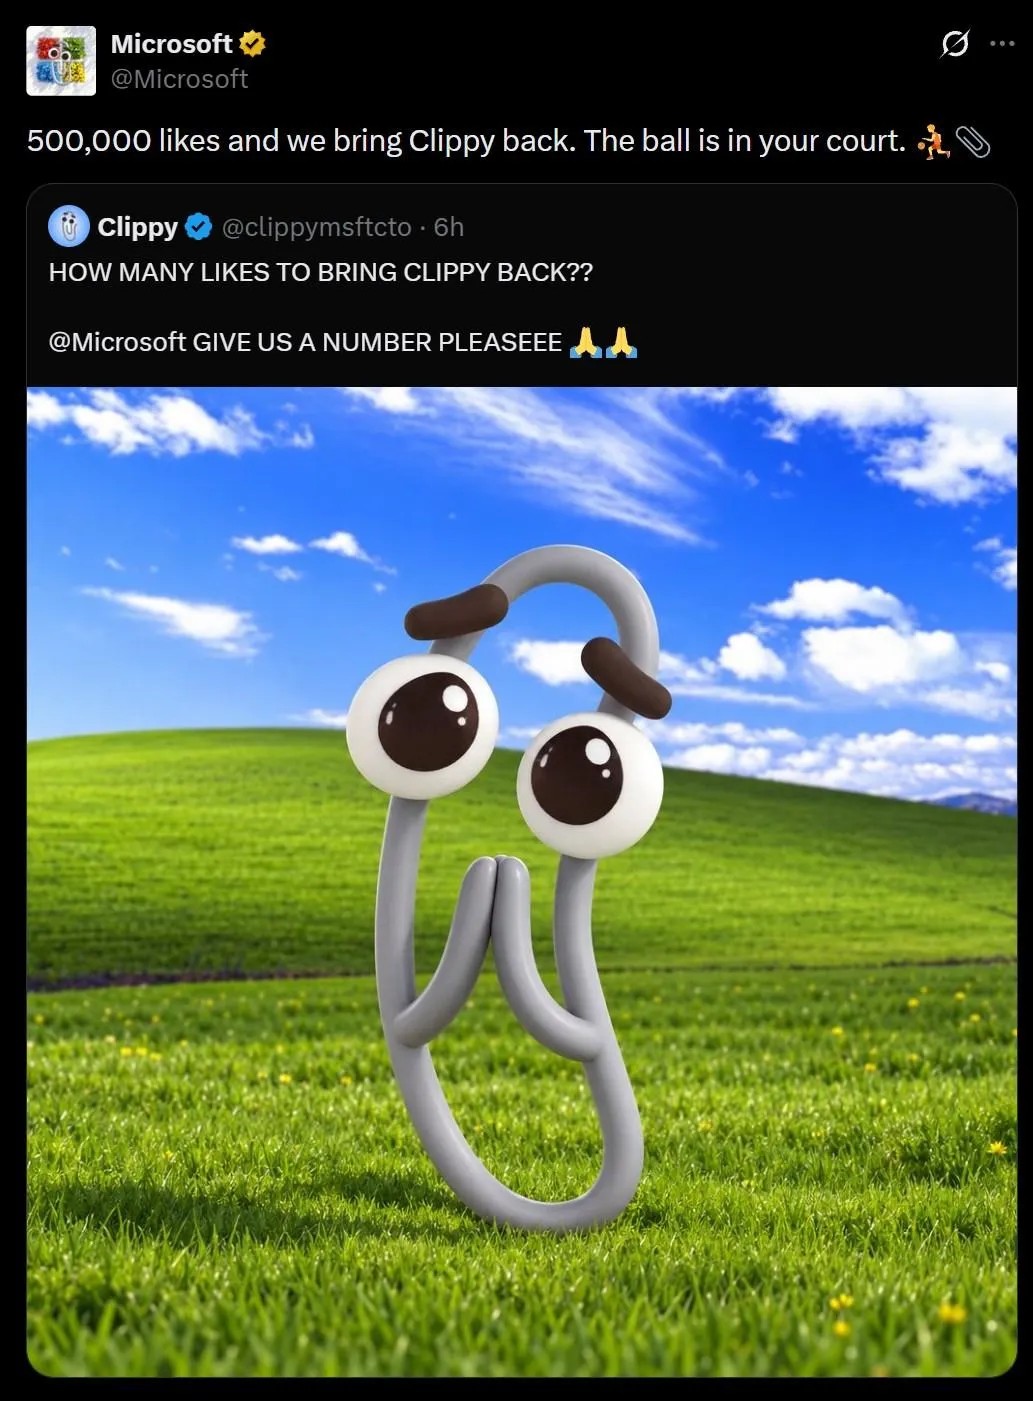

In seguito, Microsoft ha scherzato per molti anni sull’immagine di questo personaggio. Ma in questo caso la situazione è diversa. Oltre al fatto stesso dell’hacking — che è già un problema serio — gli hacker hanno utilizzato l’accesso all’account per pubblicizzare criptovalute. Microsoft ha rimosso la pubblicazione relativa a questo incidente, ma si è scusata per il post sul ritorno di «Clippy» e ha sottolineato di non supportare le criptovalute. La testata The Verge è riuscita a fare uno screenshot del post prima che venisse rimosso.
«Confermiamo il fatto di un accesso non autorizzato al nostro account su X e la comparsa di pubblicazioni non pertinenti a Microsoft», — ha dichiarato un rappresentante di Microsoft. — L’accesso all’account è stato ripristinato, i messaggi estranei sono stati rimossi; al momento continuiamo a indagare sulle circostanze dell’accaduto». Il post rimosso si concludeva con un consiglio piuttosto ironico: «ottenere informazioni sui nostri marchi, prodotti, titoli azionari e beni intellettuali solo da fonti ufficiali di Microsoft».
«Clippy» ha una storia interessante e nel tempo l’atteggiamento delle persone verso questo assistente diventa sempre più positivo. Probabilmente ciò è dovuto alla combinazione di ironia e nostalgia, ma le persone spesso accolgono con entusiasmo i riferimenti ufficiali a questa graffetta invadente.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].