


Gli attori della minaccia stanno ancora prendendo di mira le telecamere CCTV realizzate dal produttore e fornitore cinese di apparecchiature di videosorveglianza Hikvision, vulnerabili a un difetto di iniezione dei comandi facilmente sfruttabile rivelato nel 2021, rivela un nuovo rapporto di CYFIRMA.
Tracciato come CVE-2021-36260, il difetto consente a un utente malintenzionato remoto di eseguire comandi shell arbitrari sul sistema di destinazione.
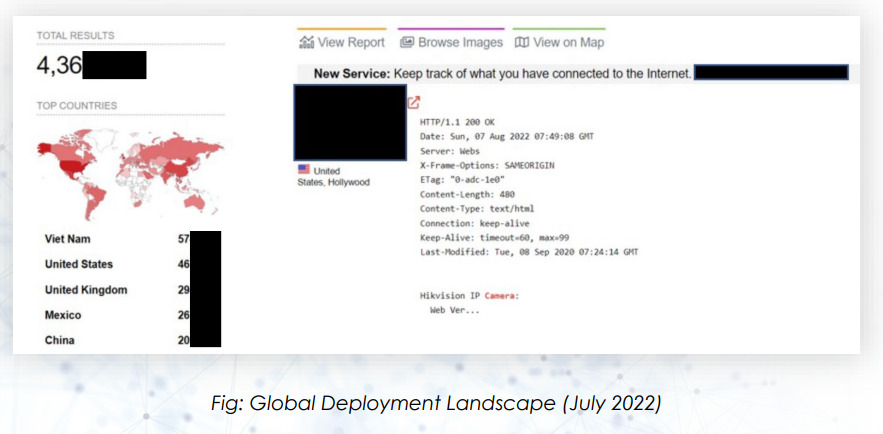

Un utente malintenzionato potrebbe eseguire un attacco di iniezione di comandi inviando alcuni messaggi con comandi dannosi a causa di una convalida dell’input insufficiente. Hikvision ha risolto la vulnerabilità a settembre 2021 tramite un aggiornamento del firmware.
I ricercatori del CYFIRMA hanno affermato di aver osservato più istanze di hacker che cercavano di collaborare allo sfruttamento delle telecamere Hikvision utilizzando la CVE-2021-36260. Hanno anche trovato le credenziali trapelate dei prodotti della fotocamera Hikvision disponibili per la vendita su vari forum russi, che gli hacker potrebbero utilizzare per accedere ai dispositivi e all’ambiente di un’organizzazione.
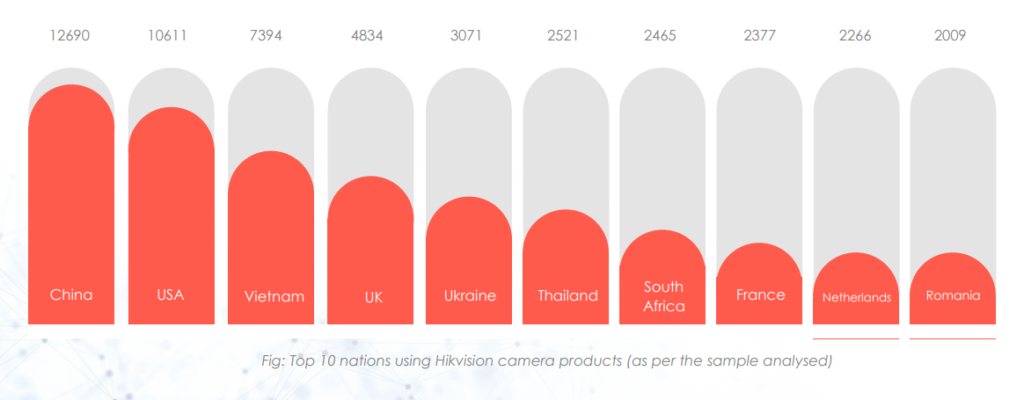
Secondo il rapporto, su 285.000 server Web Hikvision con connessione Internet analizzati, più di 80.000 sono risultati vulnerabili. La maggior parte dei dispositivi vulnerabili si trova in Cina, Stati Uniti, Vietnam, Regno Unito, Ucraina e Thailandia.
“Ogni gruppo di hacker potrebbe potenzialmente sfruttare le vulnerabilità di questi dispositivi”
ha affermato l’azienda di sicurezza informatica, aggiungendo che hanno motivo di credere che gli attori delle minacce cinesi, come APT41 e APT10 e i loro affiliati, nonché un anonimo gruppo di hacker russi potrebbero potenzialmente utilizzare dispositivi vulnerabili a proprio vantaggio.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]