


Nel panorama attuale della sicurezza informatica, un nuovo tipo di minaccia si sta facendo strada, sfruttando strumenti pubblici di sicurezza per raccogliere dati sensibili. Durante le mie ultime ricerche, ho scoperto come piattaforme come AlienVault OTX possano essere utilizzate da hacker per ottenere gratuitamente email e password in chiaro trapelate da recenti data breach, senza necessità di accedere al dark web. Questa vulnerabilità rappresenta una seria minaccia per gli utenti di queste piattaforme.
Immaginiamo uno scenario in cui un hacker decide di sfruttare strumenti di sicurezza pubblici per effettuare un attacco contro Netflix e altre piattaforme di streaming e servizi online. Il processo si articola in diverse fasi:
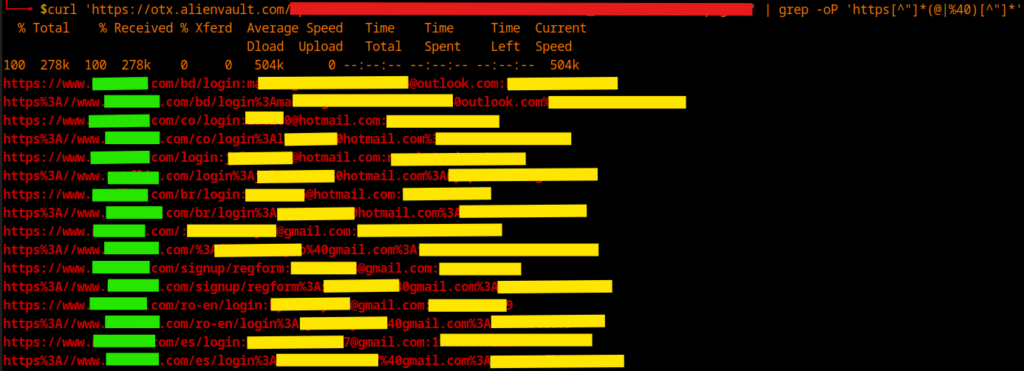

Questa tipologia di attacco non riguarda solo Netflix, ma si estende a diversi settori e piattaforme, tra cui:
Esistono diverse mitigazioni per questo genere di attacco e sono:
In un’era in cui i dati sono il nuovo petrolio, la nostra sicurezza è a rischio.
Gli strumenti pubblici di sicurezza, se usati in modo improprio, possono trasformarsi in una vera minaccia. È fondamentale che aziende e utenti alzino il livello di guardia, adottando misure di protezione robuste e consapevoli. Non possiamo permettere che la nostra privacy venga messa a repentaglio da attacchi prevedibili. La chiave? Investire nella sicurezza e fare scelte intelligenti oggi, per un domani più sicuro.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.