


Hai presente quando nel cloud arriva un’ondata di allarmi e non sai se è solo rumore o un attacco in corso?
Eh, succede spesso perché i sistemi di alerting – quelli che dovrebbero aiutarti – a volte indistinguono l’attività normale da quella dannosa. Questa ricerca ti porta dentro un approccio nuovo, pensato proprio per affrontare quel caos di segnali che ti ritrovi nei log cloud.

L’idea è semplice ma potente: non guardare gli alert uno ad uno, bensì leggerli come pattern connessi, in grado di dire “ah, qui c’è qualcosa che somiglia a un’attività di un gruppo di minaccia specifico”. Questo permette di passare da una reazione confusa a un’azione mirata, proprio dove serve.
Il cuore della ricerca è mettere in relazione gli alert cloud con le tecniche MITRE ATT&CK associate a gruppi di attacco noti. In pratica, si osservano gli eventi che scattano nei sistemi di monitoraggio e si prova a capire se formano un “modello” riconducibile alle tattiche di un gruppo di minaccia. Questo è un passo avanti rispetto al semplice conteggio di allarmi.
I ricercatori hanno concentrato questa analisi su due gruppi noti: uno è Muddled Libra, un gruppo di cybercrime che usa tecniche di social engineering e strumenti specifici per penetrare le infrastrutture cloud, l’altro è Silk Typhoon, un gruppo con legami statali con capacità offensive complesse.
Così facendo, si può tracciare il “profilo” di come ciascun gruppo tende a far scattare certi tipi di alert, e quindi distinguere – ad esempio – un comportamento tipico di un ransomware da uno di una campagna di spionaggio.
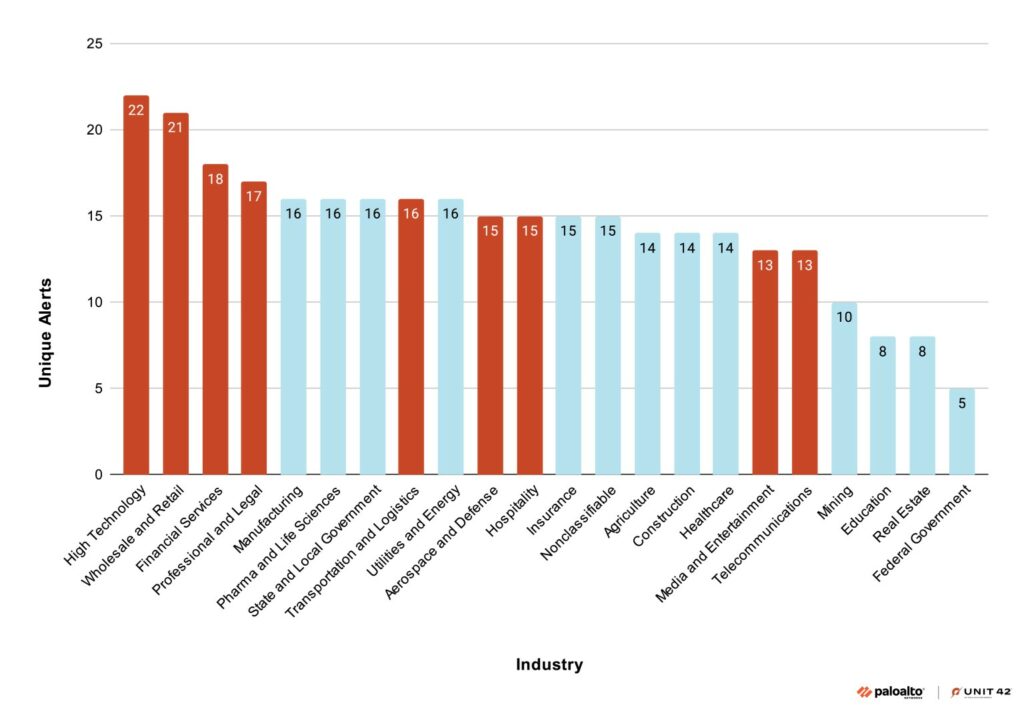
Avere una correlazione così specifica tra alert e tattiche non è un vezzo accademico: significa che puoi, smettere di scrollare allarmi a caso e iniziare a rispondere a quelli che veramente indicano che qualcuno sta usando tecniche conosciute per aggirare le difese.
Per un team SOC medio, questo cambia la prospettiva. Invece di inseguire ogni singolo trigger, puoi valutare se la combinazione di eventi suggerisce l’azione di un attore che conosci già, e quindi ottimizzare le tue contromisure.
La tecnica, se validata, apre anche la porta a strumenti automatici che possano riconoscere e bloccare questi pattern prima che si traducano in compromissioni tangibili. E sì, questo è esattamente il salto di qualità che tanti team IT stanno cercando.
Nel lavoro di Palo Alto Networks la correlazione tra alert cloud e tattiche MITRE è al centro della proposta per migliorare la visibilità delle operazioni malevole nei log.
Per la community di Red Hot Cyber Capire pattern e non solo singoli alert è fondamentale per anticipare la mossa dei gruppi di minaccia; questo approccio spinge a pensare in termini di tattiche e tecniche, non solo di segnali isolati, e può davvero migliorare l’efficacia di chi si occupa di difesa cloud.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].