


MongoDB ha informato i clienti che i suoi sistemi aziendali sono stati violati la scorsa settimana, esponendo i dati dei suoi clienti che sono ora nelle mani di aggressori.
Nelle e-mail inviate ai clienti MongoDB per conto del CISO Lena Smart, la società ha dichiarato di aver scoperto che i suoi sistemi erano stati hackerati il 13 dicembre e ha immediatamente iniziato a indagare sull’incidente.
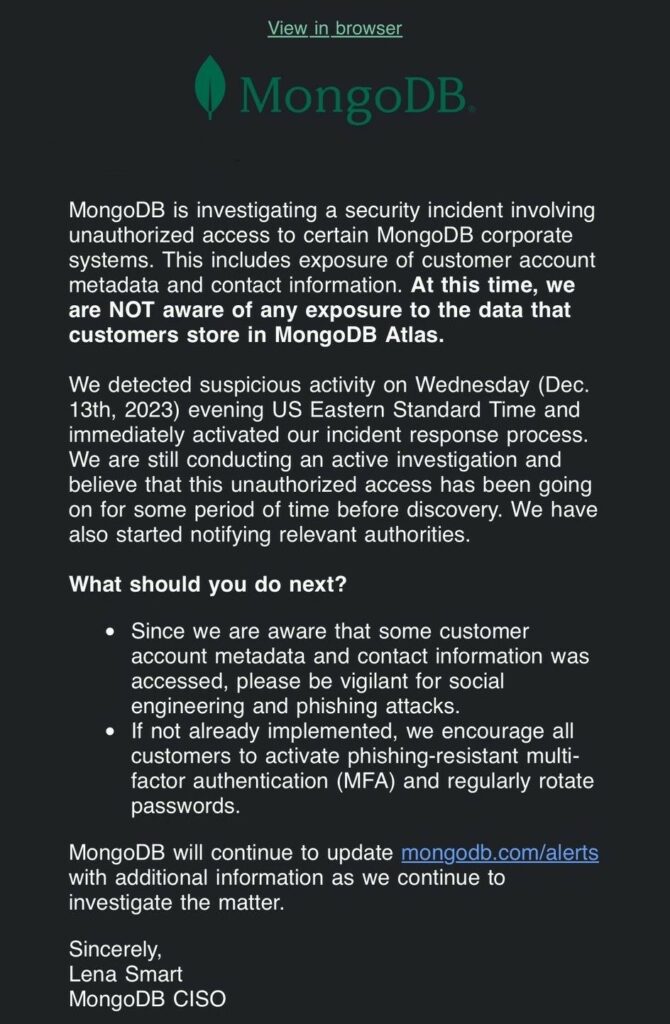

“MongoDB sta indagando su un incidente di sicurezza che coinvolge l’accesso non autorizzato a determinati sistemi aziendali”, si legge nell’e-mail. — L’incidente comporta la divulgazione dei metadati dell’account e delle informazioni di contatto del cliente. Al momento, non siamo a conoscenza di alcun impatto sui dati archiviati dai clienti in MongoDB Atlas.”
Advertising
Sebbene l’azienda sia sicura che gli aggressori non siano riusciti ad accedere ai dati dei clienti in MongoDB Atlas, i rappresentanti di MongoDB ipotizzano che gli hacker potrebbero aver mantenuto l’accesso ai sistemi compromessi per qualche tempo prima che l’attacco è stato scoperto.
Gli aggressori potrebbero aver ottenuto i seguenti dati: nomi di clienti, numeri di telefono, indirizzi e-mail e altri metadati degli account cliente, inclusi i registri di sistema per almeno un client.
Poiché i metadati dei clienti sono stati esposti, MongoDB incoraggia tutti ad abilitare l’autenticazione a più fattori sui propri account, modificare le password e rimanere vigili contro gli attacchi di phishing e di ingegneria sociale.
Ulteriori aggiornamenti, compresi quelli riportati di seguito, sono disponibili nella pagina di Alerts di Mongo DB.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]