


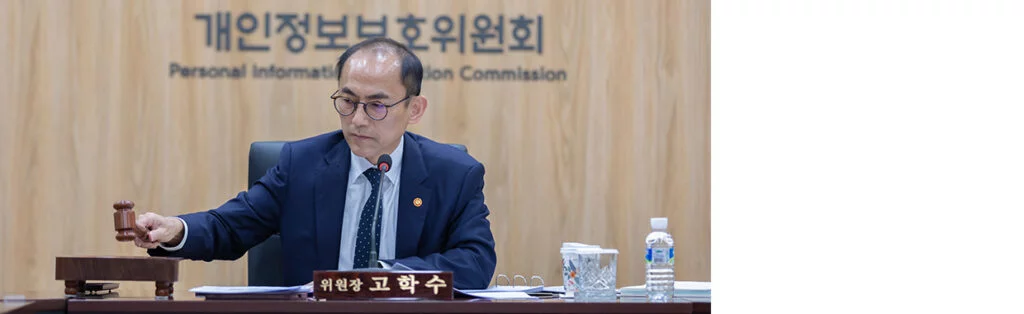
La Commissione sudcoreana per la protezione delle informazioni personali (PIPC) ha multato McDonald’s, British American Tobacco e Samsung per aver violato la privacy.
48,8 milioni di dollari sono stati inflitti a British American Tobacco per non aver nascosto gli indirizzi IP dei clienti, rivelando così informazioni su 1.540.

La società di intelligence per gli investimenti Samsung Securities invece, è stata multata di 122 milioni di dollari per non aver protetto il suo server, il che ha portato i criminali informatici a sfruttare una vulnerabilità sul server e rubare dati da 48.122 utenti.
Infine McDonald’s è stato multato di 530.000 dollari per aver tenuto pubblicamente disponibili file di backup contenenti informazioni sugli utenti del servizio di consegna McDelivery. Durante l’attacco, gli hacker hanno ottenuto l’accesso ai dati di 4.876.106 utenti.
McDonald’s ha ricevuto una seconda multa di 7.700 dollari per la fuga di dati da 766.846 clienti. I dati avrebbero dovuto essere distrutti dopo la scadenza del periodo di conservazione, ma sono rimasti sul server e sono stati rubati dai criminali informatici in un altro incidente.
La commissione ha anche multato 4 organizzazioni sudcoreane per sistemi TVCC scadenti, tra cui una clinica di chirurgia plastica che ha lasciato le telecamere accese mentre i suoi clienti si cambiavano negli spogliatoi. Un’altra società ha utilizzato telecamere di sicurezza per monitorare la presenza dei dipendenti.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]