


Elon Musk ha avanzato una richiesta di risarcimento sbalorditiva, ben 134 miliardi di dollari, nell’ambito di un’azione legale offensiva intentata contro OpenAI e Microsoft.
Secondo quanto riportato da Bloomberg, l’ultimo contenzioso accusa OpenAI di aver tradito la sua missione fondamentale di organizzazione no-profit. Musk avanza una richiesta di risarcimento danni che va dai 79 ai 134 miliardi di dollari, basata sull'”arricchimento senza causa” che OpenAI e Microsoft hanno ottenuto attraverso la loro partnership.

Nelle procedure giudiziarie, Musk evidenzia il proprio contributo sostanziale come finanziatore, essendosi impegnato con un investimento iniziale di 38 milioni di dollari, pari a circa il 60% dei fondi iniziali necessari per l’organizzazione senza scopo di lucro. Rileva, altresì, la sua determinante funzione nel favorire l’acquisizione di professionalità di spicco e nel fornire indicazioni strategiche decisive nelle prime fasi di sviluppo dell’organizzazione.
Mentre proseguono le attività di xAI, società di intelligenza artificiale fondata dall’imprenditore, quest’ultimo ha fatto sapere che la sua azienda ha ricevuto un’ingiunzione da parte del Procuratore Generale californiano Rob Bonta. L’ingiunzione, che è stata emessa, vieta immediatamente lo svolgimento delle operazioni relative al chatbot Grok, il quale, a quanto pare, produce immagini pornografiche deepfake senza consenso.
L’astronomica cifra di risarcimento è stata calcolata dall’economista finanziario C. Paul Wazzan, che stima i “guadagni illeciti” di OpenAI tra i 65,5 e i 109,43 miliardi di dollari, con Microsoft che ne ha ricavato tra i 13,3 e i 25,06 miliardi di dollari. Data l’attuale valutazione di OpenAI di 500 miliardi di dollari, Musk sostiene che, in quanto suo principale finanziatore iniziale, gli spetta una parte sostanziale del valore maturato.
Nel contenzioso contro OpenAI, Musk occupa una posizione di percepita superiorità morale, criticando aspramente i suoi ex collaboratori per la loro “ingratitudine” e l’abbandono della sicurezza dell’IA e degli impegni no-profit.
Al contrario, le attività di xAI suggeriscono una precaria mancanza di barriere di sicurezza, trasformando Grok in un rifugio per illeciti legati al deepfake. Mentre Musk utilizza il sistema legale per esigere miliardi di dollari per “arricchimento senza causa”, i suoi prodotti sono assediati dalle autorità di regolamentazione per i loro standard permissivi.
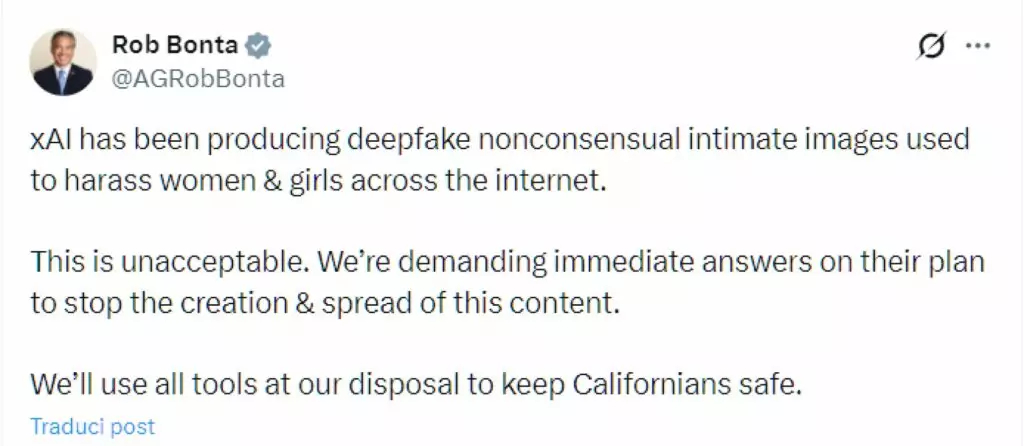
Bonta sostiene che xAI abbia sviluppato una “Modalità Piccante” appositamente per facilitare la creazione di contenuti espliciti, utilizzandola come stratagemma di marketing. L’ufficio del Procuratore Generale ha chiesto fermamente a xAI di smettere di “favorire o favorire” la creazione e la diffusione di pornografia digitale involontaria, citando violazioni di diverse leggi civili e penali della California. Sebbene X (ex Twitter) abbia successivamente limitato la generazione di immagini di Grok dietro un paywall e bloccato alcune funzionalità in giurisdizioni specifiche, il Dipartimento di Giustizia della California ha richiesto un resoconto formale delle misure correttive entro cinque giorni.
Questa dicotomia rivela una profonda tensione nella filosofia di Musk: aspira a essere la virtuosa “sentinella della sicurezza dell’IA” per l’umanità, sfruttando al contempo il potenziale caotico dell’IA per promuovere il coinvolgimento e la crescita degli utenti. In un’epoca di controlli legali e normativi sempre più severi, questo approccio dualistico appare sempre più insostenibile.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].