


Il 17 luglio 2024, l’utente Vadimblyaa ha pubblicato un post su un noto forum di cybercriminali, dichiarando di essere in possesso di informazioni personali di 6.000 dipendenti della NATO, acquisite attraverso una violazione dei dati avvenuta il 13 luglio 2024.
Vadimblyaa ha messo in vendita queste informazioni e invita gli interessati a fare offerte per il loro acquisto.
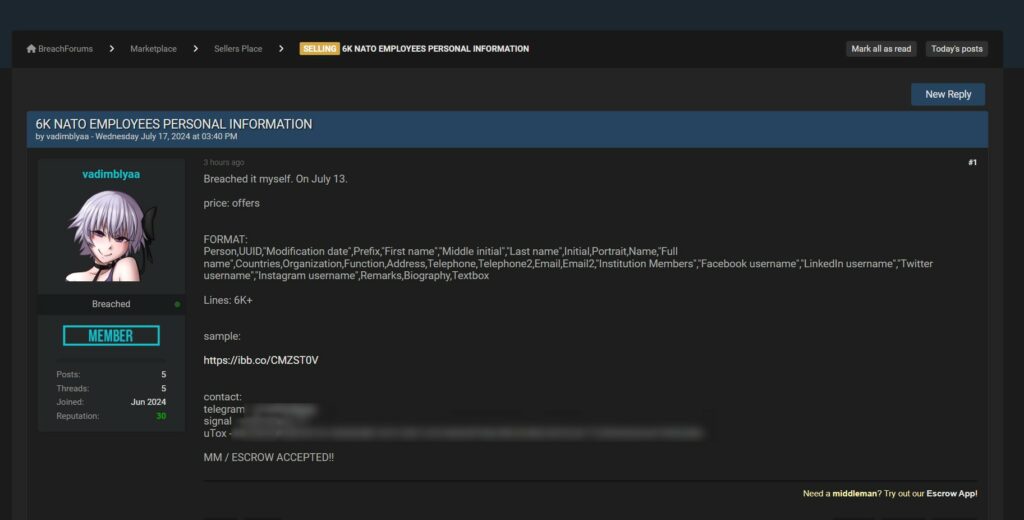

Vadimblyaa ha fornito dettagli specifici riguardo il formato e il contenuto dei dati compromessi, che includono:
Secondo quanto riportato, il file contiene oltre 6.000 linee di dati.
Al momento, non possiamo confermare con precisione la veridicità della violazione, poiché l’organizzazione NATO non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo dovrebbe essere considerato come una ‘fonte di intelligence’ piuttosto che una conferma definitiva della fuga di dati.
L’eventuale veridicità di questa violazione rappresenterebbe una seria minaccia alla sicurezza personale dei dipendenti NATO e potrebbe avere significative ripercussioni sulla sicurezza dell’organizzazione stessa. Le informazioni compromesse potrebbero essere utilizzate per vari scopi illeciti, tra cui il furto d’identità, attacchi di phishing mirati, o persino per facilitare attività di spionaggio.
Questo non è il primo caso in cui la NATO si trova ad affrontare minacce cibernetiche. Negli ultimi anni, diversi attacchi mirati hanno colpito le istituzioni militari e governative, evidenziando la necessità di potenziare continuamente le misure di sicurezza informatica.
Le istituzioni e i dipendenti devono rimanere vigili e adottare pratiche di sicurezza informatica robuste, come l’uso di autenticazione a più fattori, la sensibilizzazione sui rischi del phishing e il monitoraggio costante delle reti per individuare eventuali attività sospette.
Sebbene al momento non ci siano conferme ufficiali, la presunta violazione dei dati dei dipendenti NATO da parte di Vadimblyaa sottolinea ancora una volta l’importanza della sicurezza informatica e della protezione delle informazioni sensibili. È essenziale che le organizzazioni e gli individui siano costantemente aggiornati e preparati a fronteggiare le minacce in continua evoluzione nel panorama digitale.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.
Nota: Questo articolo è basato su informazioni non confermate e dovrebbe essere considerato come una potenziale fonte di intelligence piuttosto che una verifica definitiva dell’accaduto.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.