


Un threat actor sostiene di aver divulgato dati sensibili di NATO – TIDE (Think-Tank for Information Decision and Execution Superiority).
E’ una divisione specializzata della NATO (Organizzazione del Trattato dell’Atlantico del Nord), focalizzata sul miglioramento delle capacità decisionali e di esecuzione attraverso l’uso avanzato delle informazioni. Questa organizzazione ha lo scopo di ottimizzare la raccolta, l’analisi e l’uso dei dati per supportare operazioni militari e strategiche.
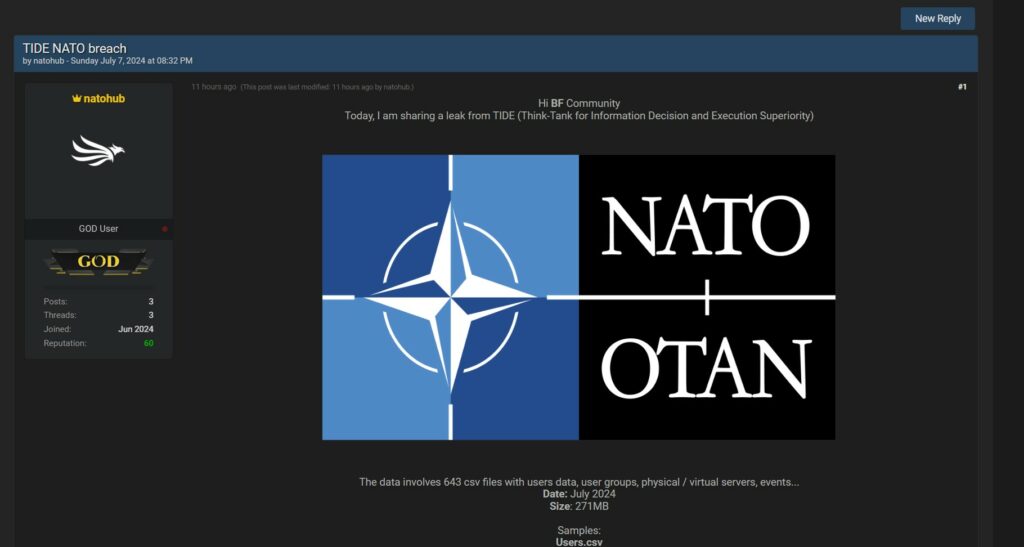

L’attore, identificato con il nome utente “natohub” su un forum online, ha pubblicato un annuncio il 7 luglio 2024, affermando di aver ottenuto e condiviso 643 file CSV contenenti dati degli utenti, gruppi di utenti, server fisici e virtuali, eventi e altro ancora. Le informazioni fornite includono dettagli come:
L’annuncio è stato accompagnato da un logo di NATO e un breve messaggio rivolto alla comunità del forum, nel quale l’attore sottolineava la natura e l’importanza delle informazioni divulgate. I file coinvolti nella presunta violazione sembrano coprire una vasta gamma di dati che potrebbero avere un impatto significativo se autentici.
Al momento della stesura di questo articolo, non è stato possibile verificare con certezza l’autenticità della violazione. NATO non ha rilasciato alcun comunicato stampa ufficiale o dichiarazione pubblica riguardante l’incidente sul proprio sito web o tramite altri canali di comunicazione ufficiali. Pertanto, è essenziale trattare queste informazioni con cautela e considerarle come una ‘fonte di intelligence’ non verificata.
Se la violazione fosse confermata, le implicazioni per la sicurezza sarebbero significative. La divulgazione di dati sensibili come quelli degli utenti e dei server potrebbe esporre l’organizzazione a una serie di minacce, tra cui attacchi informatici mirati, phishing e altre forme di sfruttamento da parte di attori maligni. La natura dei dati divulgati suggerisce che le informazioni potrebbero essere utilizzate per scopi malevoli, compromettere la sicurezza operativa e danneggiare la reputazione di NATO.
La presunta violazione dei dati NATO rappresenta un potenziale rischio significativo per la sicurezza delle informazioni e l’integrità operativa dell’organizzazione. Mentre si attende una verifica ufficiale, è fondamentale trattare queste informazioni con la dovuta cautela e prepararsi adeguatamente per mitigare eventuali rischi associati.Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]