


I ricercatori della Swiss Higher Technical School di Zurigo hanno trovato un modo per aggirare la protezione tramite PIN sulle carte contactless Mastercard e Maestro.

Al momento, la vulnerabilità è già stata risolta. Si tratta di una scappatoia identificata dagli esperti che ha permesso agli aggressori di utilizzare carte bancarie rubate per grandi acquisti senza dover inserire un codice PIN per i pagamenti contactless.
Peggio ancora, lo scenario descritto dai ricercatori può essere riprodotto in una situazione reale, inoltre, l’attacco è estremamente invisibile. Gli esperti temono addirittura che nuovi bug di questo tipo portino al loro sfruttamento di massa.
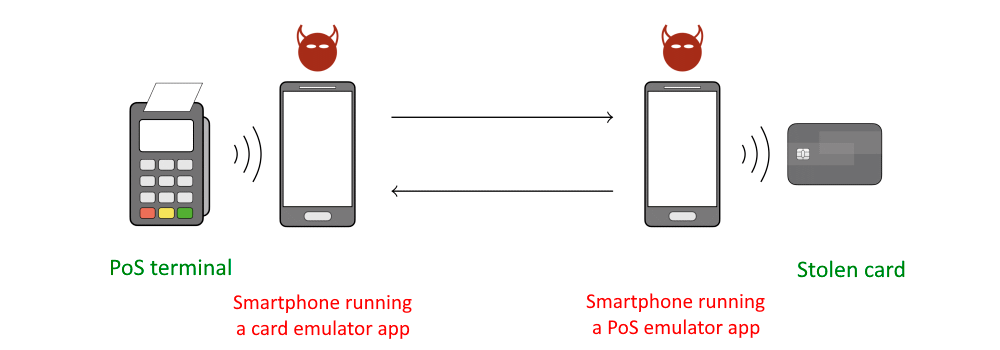
Per eseguire un tale attacco, un utente malintenzionato dovrebbe inserirsi tra una carta rubata e un terminale di pagamento (PoS). In effetti, questo è un attacco Man-in-the-Middle (MitM), solo con un’interpretazione leggermente diversa.
L’autore dell’hack in questo caso avrà bisogno di:
Questa applicazione, che deve essere installata su entrambi gli smartphone, funzionerà come emulatore. L’attaccante posiziona uno dei dispositivi accanto alla carta rubata: emulerà un terminale PoS: avvierà una transazione con l’inganno ed estrarrà i dati della carta.
Il secondo smartphone in questo momento fungerà da emulatore di carte e trasmetterà i dati della transazione al terminale reale.
Pertanto, per il venditore, tutto sembrerà come se un cliente normale pagasse utilizzando un dispositivo mobile. Chi hai intenzione di sorprendere con questo adesso?
Fonte
https://www.usenix.org/conference/usenixsecurity21/presentation/basin


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]