


Un Initial Access Broker mette in vendita accesso ai server di Nike USA in un celebre forum underground.
Un post apparso recentemente su un forum del dark web ha sollevato nuove preoccupazioni in merito alla sicurezza delle grandi aziende internazionali. Un Initial Access Broker (IAB), ovvero un attore specializzato nella compromissione e nella rivendita di accessi a reti aziendali, ha dichiarato di avere a disposizione credenziali o punti di ingresso validi per i sistemi di Nike USA oppure, di un suo fornitore di terze parti.

Disclaimer: Questo rapporto include screenshot e/o testo tratti da fonti pubblicamente accessibili. Le informazioni fornite hanno esclusivamente finalità di intelligence sulle minacce e di sensibilizzazione sui rischi di cybersecurity. Red Hot Cyber condanna qualsiasi accesso non autorizzato, diffusione impropria o utilizzo illecito di tali dati. Al momento, non è possibile verificare in modo indipendente l’autenticità delle informazioni riportate, poiché l’organizzazione coinvolta non ha ancora rilasciato un comunicato ufficiale sul proprio sito web. Di conseguenza, questo articolo deve essere considerato esclusivamente a scopo informativo e di intelligence.
Gli Initial Access Broker rappresentano una figura centrale nell’ecosistema del cybercrime. La loro attività consiste nel compromettere le infrastrutture informatiche di aziende – tramite phishing, exploit di vulnerabilità, credenziali rubate o attacchi brute force – per poi rivendere questi accessi sul dark web.
Gli acquirenti possono essere gruppi ransomware, criminali interessati al furto di dati sensibili, oppure attori che sfruttano questi punti di ingresso per muoversi lateralmente all’interno delle reti e lanciare attacchi mirati.
Di fatto, gli IAB abbassano la barriera d’ingresso al cybercrimine: chiunque abbia le risorse economiche per acquistare un accesso iniziale può bypassare la fase più complessa di un attacco, accelerando la compromissione dell’obiettivo.
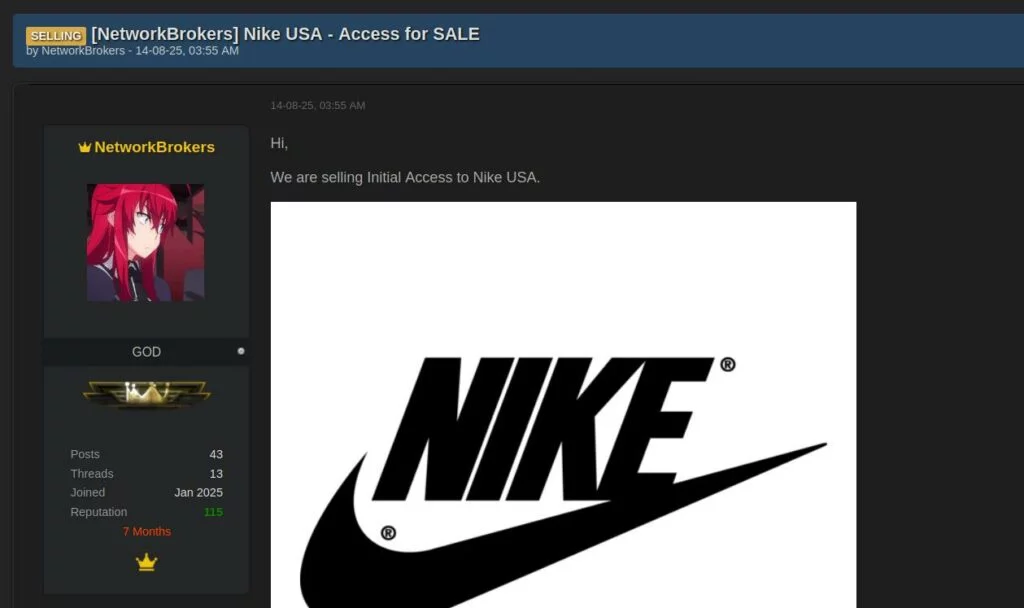
Il messaggio è stato pubblicato da un utente con nickname NetworkBrokers, che nel forum gode di uno status di alto livello (“GOD”) e vanta una reputazione positiva.
Nel post, datato 25 agosto 2025 alle 03:55 AM, l’utente scrive:
> “Hi,
We are selling Initial Access to Nike USA.”
Il testo, molto sintetico, è accompagnato dal logo ufficiale della multinazionale statunitense. Non vengono riportati dettagli tecnici sull’accesso in vendita (ad esempio tipologia, livello di privilegi, modalità di accesso o prezzo richiesto). Tuttavia, il semplice annuncio è sufficiente per attirare l’attenzione degli attori malevoli in cerca di nuove opportunità di attacco.
Non è chiaro se l’accesso offerto riguardi direttamente i sistemi di Nike USA o se sia legato a un fornitore terzo che collabora con l’azienda. In entrambi i casi, l’impatto potenziale è significativo: nel primo scenario l’attacco colpirebbe direttamente l’organizzazione, nel secondo potrebbe generare un effetto domino tipico delle supply chain attacks, che sfruttano i legami con partner esterni meno protetti per penetrare in infrastrutture di alto profilo.
La comparsa di un annuncio simile conferma ancora una volta come i grandi brand globali siano costantemente nel mirino della criminalità informatica e come la filiera di fornitori e partner possa rappresentare un anello debole nella difesa.
Se confermato, l’accesso messo in vendita potrebbe essere sfruttato da cyber gang per future campagne ransomware o di data exfiltration.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].