


Il National Cyber Security Center (NCSC) e l’Information Commissioner’s Office (ICO) del Regno Unito hanno pubblicato una lettera congiunta in cui esortano l’industria legale a non pagare le richieste di ransomware.
La lettera (PDF) è stata rilasciata a seguito dell’aumento del numero di pagamenti di ransomware monitorati da entrambe le organizzazioni e del crescente sospetto che gli avvocati stiano consigliando ai propri clienti di cedere a richieste estorsive.
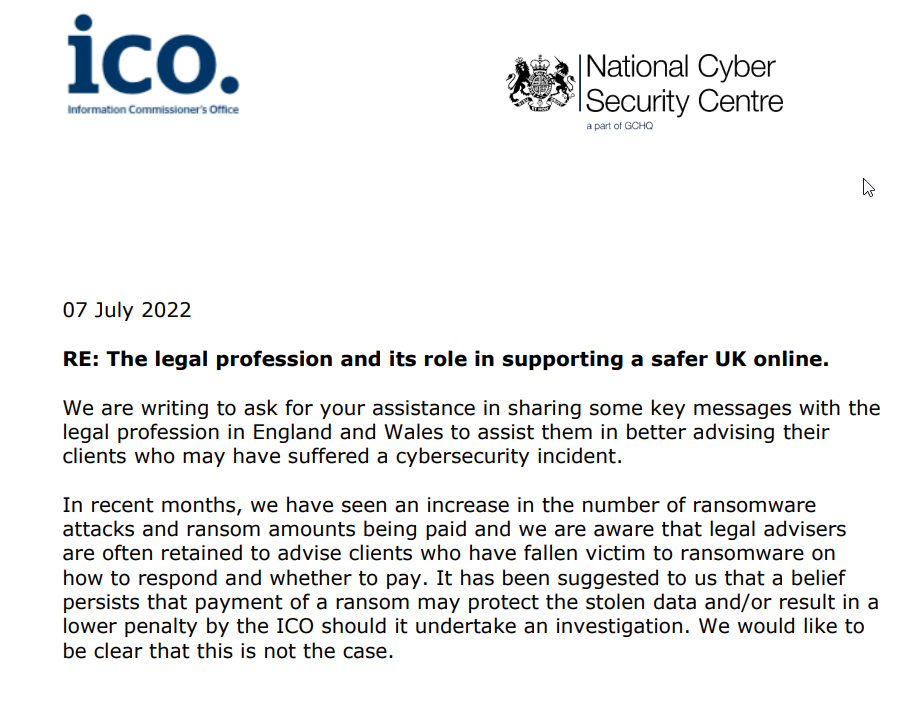

“Nella loro lettera, l’NCSC – che fa parte di GCHQ – e l’ICO affermano di aver visto prove di un aumento dei pagamenti di ransomware e che in alcuni casi gli avvocati potrebbero aver consigliato ai clienti di pagare i riscatti, nella convinzione che i dati sarebbero rimasti al sicuro”
Advertising
Si legge nella nota ed inoltre viene riportato che:
“Le due organizzazioni chiedono alla Law Society di chiarire ai suoi membri che non è così, ma al contrario possono incentivare ulteriormente i criminali e non garantiscono la restituzione dei file”.
La dichiarazione afferma che il costo della criminalità informatica è “di miliardi” di sterline, citando i dati del rapporto Economic and Social Costs of Crime che stimano che ci sia stato un costo complessivo di 1,1 miliardi di sterline (circa 1,19 miliardi di euro) da incidenti informatici contro individui in Inghilterra e Galles nell’anno finanziario 2015/16.
Firmata da John Edwards, responsabile delle informazioni del Regno Unito presso l’ICO, e Lindy Cameron, CEO dell’NCSC, la lettera incoraggia anche coloro che lavorano nel settore legale a collaborare con i due organismi nelle questioni relative alla criminalità informatica.
Cameron ha dichiarato:
“Il ransomware rimane la più grande minaccia informatica per il Regno Unito e non incoraggiamo né perdoniamo il pagamento di richieste di riscatto alle organizzazioni criminali. Purtroppo abbiamo assistito a un recente aumento dei pagamenti ransomware e il settore legale ha un ruolo fondamentale da svolgere nell’invertire questa tendenza. La sicurezza informatica è uno sforzo collettivo e sollecitiamo il settore legale a collaborare con noi mentre continuiamo i nostri sforzi per combattere il ransomware e mantenere il Regno Unito al sicuro online”.
Edwards ha commentato:
“Negli ultimi cinque anni abbiamo visto la criminalità informatica costare miliardi alle aziende britanniche. La risposta a ciò deve essere vigilanza, buona igiene informatica, inclusa la conservazione di file di backup appropriati e un’adeguata formazione del personale per identificare e fermare gli attacchi”.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]