


Un presunto leak di documenti classificati della National Security Agency (NSA) è stato pubblicato su Breach Forums, uno dei più noti marketplace underground per la compravendita di dati rubati.
L’utente “HumanError”, con il titolo di “GOD User” all’interno del forum, ha annunciato il caricamento di un set di documenti appartenenti alla Five Eyes Intelligence Group, l’alleanza di intelligence che comprende Stati Uniti, Regno Unito, Canada, Australia e Nuova Zelanda.

Secondo il post, il leak sarebbe avvenuto attraverso l’intrusione nei sistemi di Acuity Inc., un’azienda che collabora direttamente con il governo degli Stati Uniti e i suoi alleati.
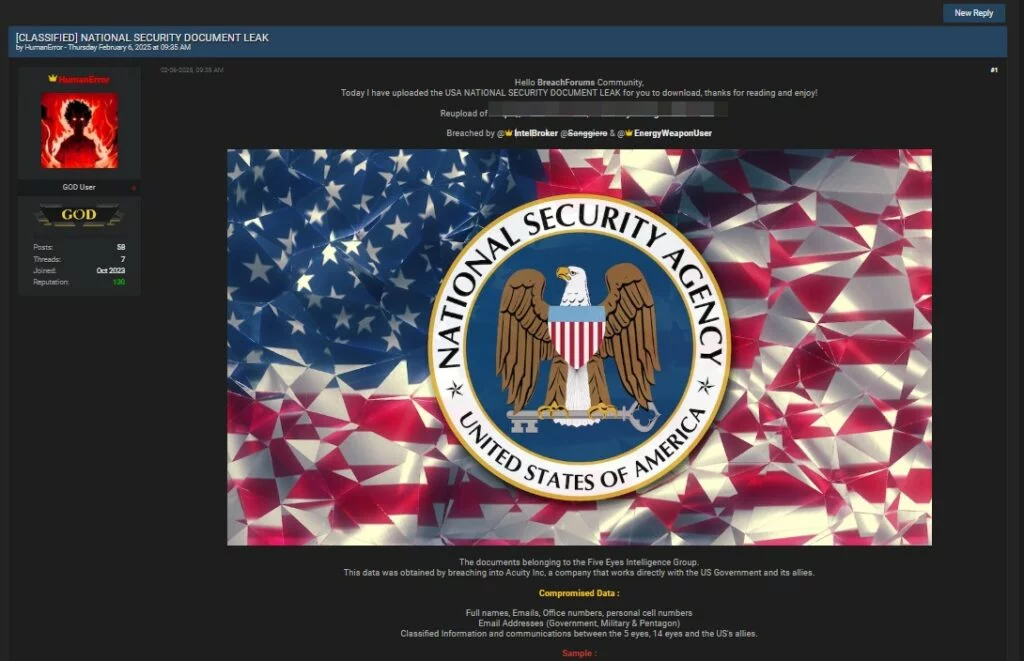
Il post pubblica una serie di samples e fornisce alcune informazioni sul contenuto dei dati sottratti, tra cui:
L’autore del leak menziona anche il coinvolgimento di altri membri con gli alias @IntelBroker, @Sangsiero e @EnergyWeaponUser, suggerendo che l’operazione possa essere stata condotta da un gruppo piuttosto che da un singolo attore.
Tali informazioni sono interconnesse ad una precedente fuoriuscita di informazioni di Aprile del 2024, quando IntelBroker pubblicò un post analogo riportando dei dati trapelati dalle infrastrutture della NSA. Infatti i samples pubblicati in entrambi i post risultano gli stessi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]